


Il gruppo APT Armored Likho ha lanciato una nuova campagna di phishing contro organizzazioni governative e il settore elettrico in Russia, Brasile e Kazakistan. Utilizzano BusySnake Stealer, un malware scritto in Python che sfrutta l'intelligenza artificiale per offuscare le tecniche di attacco. Gli aggressori combinano attacchi finanziari con spionaggio informatico, utilizzando strumenti modulari per il controllo nascosto degli host compromessi e l'esfiltrazione di informazioni sensibili.
Durante il monitoraggio delle minacce, gli esperti di sicurezza informatica di Kaspersky hanno identificato una nuova campagna di phishing correlata alle attività di un gruppo APT precedentemente sconosciuto, chiamato dagli esperti Armored Likho (secondo prove indirette, noto anche come Eagle Werewolf).
Una serie di attacchi sono rivolti ad organizzazioni governative e del settore elettrico. La geografia degli attacchi interessa Russia, Brasile e Kazakistan, il che conferma lo status di attore internazionale.

Il gruppo combina attacchi a sfondo finanziario contro utenti privati con spionaggio informatico contro organizzazioni.
Gli aggressori utilizzano esempi modulari e offuscati di RAT e infostealer con funzioni per aggirare strumenti di analisi dinamica, nonché strumenti più semplici.
In particolare Go2Tunnel per poter attuare accesso remoto e tunneling.
Questo insieme di malware consente agli aggressori di implementare il controllo nascosto degli host compromessi, esfiltrare credenziali e altre informazioni sensibili ed espandere in modo flessibile le funzionalità attraverso moduli caricabili a seconda del profilo della vittima e delle attività assegnate.
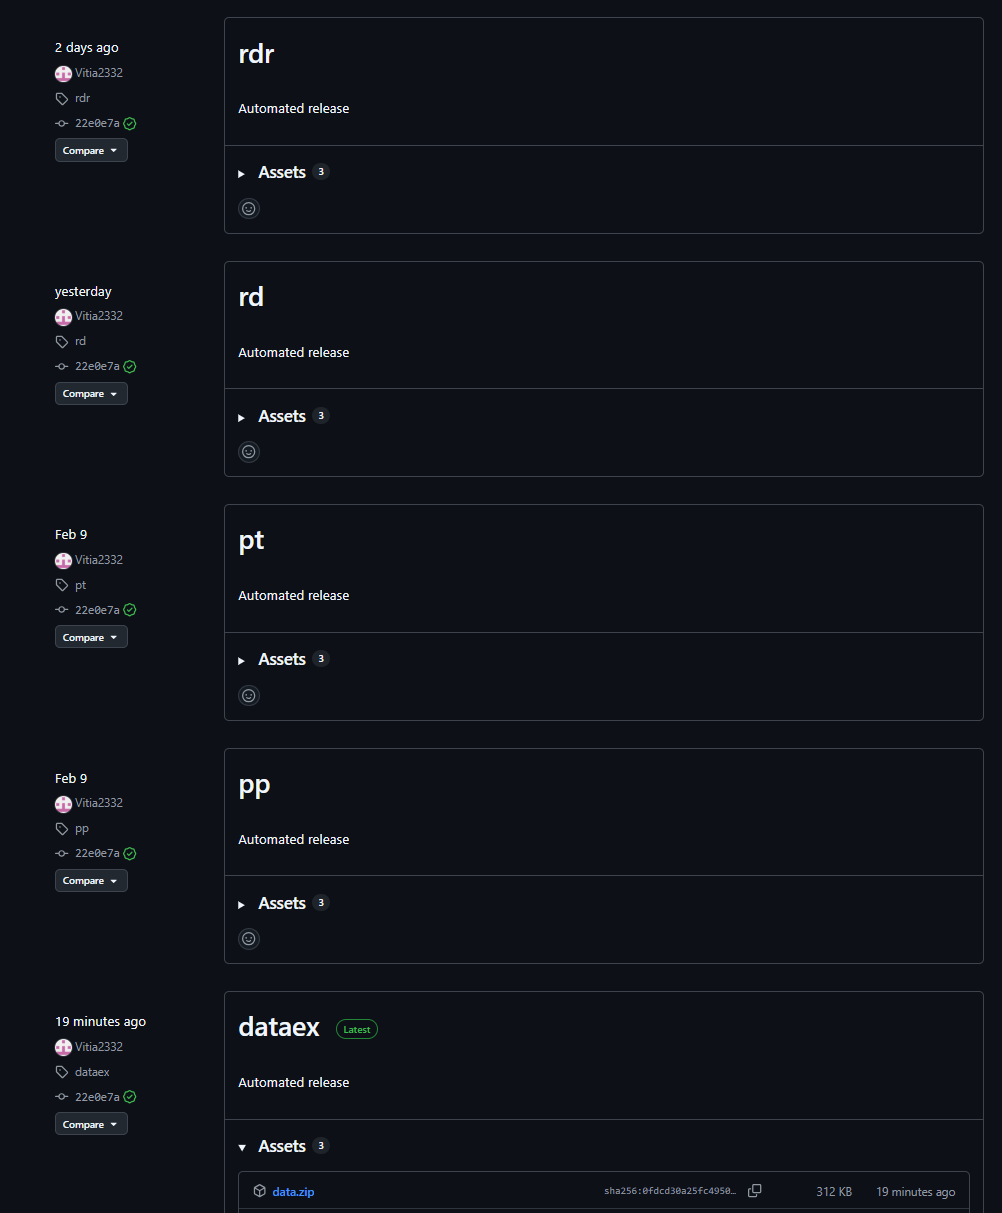
Il gruppo utilizza uno strumento precedentemente non descritto che gli esperti hanno chiamato BusySnake Stealer. Questo ladro è scritto in Python ed è progettato per attaccare i sistemi Windows. È stato scoperto che sono presenti molteplici versioni del malware, nonché un modulo aggiuntivo per rubare i cookie.
Il malware della prima fase (downloader e stager) viene generato utilizzando l’intelligenza artificiale, che offusca il TTP degli aggressori, rendendo difficile l’attribuzione degli attacchi.
Durante l’analisi, sono stati identificati segnali che indicano che gli operatori della campagna parlano ucraino, sulla base di artefatti linguistici e infrastrutturali.
Questa campagna dimostra diverse tendenze contemporaneamente: la crescente maturità tecnica di Armored Likho, il polimorfismo degli strumenti e la transizione verso schemi più complessi nel tentativo di aggirare le soluzioni di sicurezza, dall’offuscamento del codice sorgente Python all’introduzione di meccanismi di rete direttamente nel codice del malware.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]