


La Shadowserver Foundation ha scoperto una botnet che attacca utilizzando una vulnerabilità zero-day nei dispositivi GeoVision obsoleti per utilizzarli successivamente in attacchi DDoS e mining di criptovalute.
Secondo i ricercatori, la botnet individuata utilizza una variante del malware Mirai, che di solito viene utilizzato per creare piattaforme DDoS o mining.

Il problema è stato identificato e monitorato con il CVE-2024-11120 (punteggio CVSS 9,8), scoperto da The Shadowserver Foundation. Il bug critico riguarda l’iniezione di comandi, che consente agli aggressori non autenticati di eseguire comandi arbitrari su un dispositivo vulnerabile.
Allo stesso tempo, il CERT taiwanese conferma che gli hacker stanno già sfruttando attivamente il bug di sicurezza.
È stato segnalato che il CVE-2024-11120 influisce sui seguenti dispositivi:
Poiché tutti questi sistemi non sono più supportati dal produttore, non è necessario attendere il rilascio delle patch.
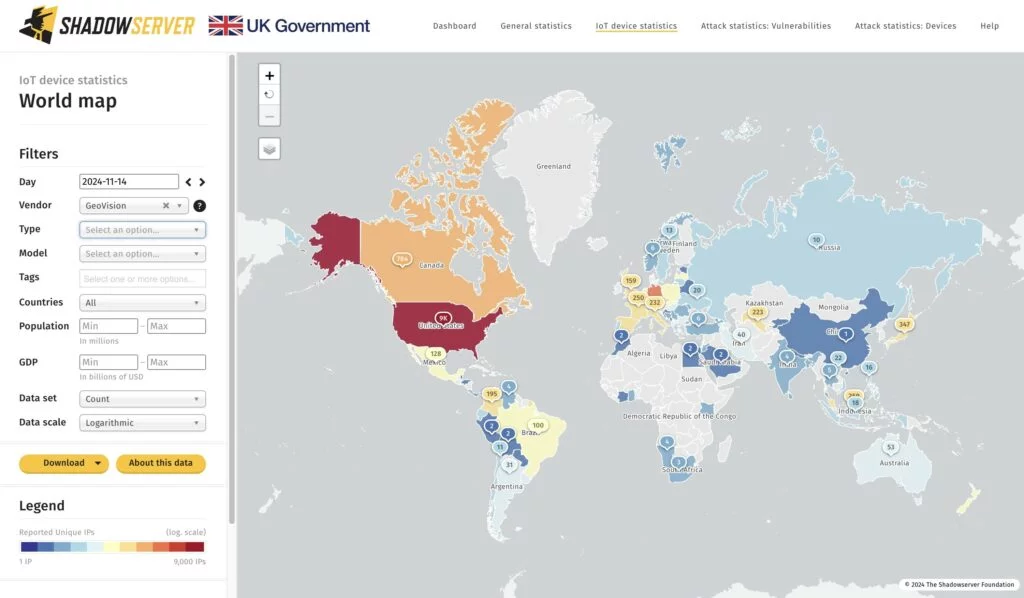
Secondo la Shadowserver Foundation, attualmente sulla rete sono presenti circa 17.000 dispositivi GeoVision vulnerabili a CVE-2024-11120.
La maggioranza si trova negli Stati Uniti (9.100), seguita da Germania (1.600), Canada (800), Taiwan (800), Giappone (350), Spagna (300) e Francia (250).

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]