


Sul famoso forum underground Breach Forums è stata scoperta una seria minaccia alla sicurezza per gli utenti dei dispositivi Apple. Un hacker con lo pseudonimo KeeperZed ha introdotto un nuovo exploit ZeroClick di 0day che prende di mira le versioni iOS 17.xx e 18.xx.
Questo exploit è classificato come Remote Code Execution (RCE) e viene distribuito tramite SMS, il che lo rende particolarmente pericoloso in quanto non richiede alcuna interazione da parte dell’utente per essere attivato.
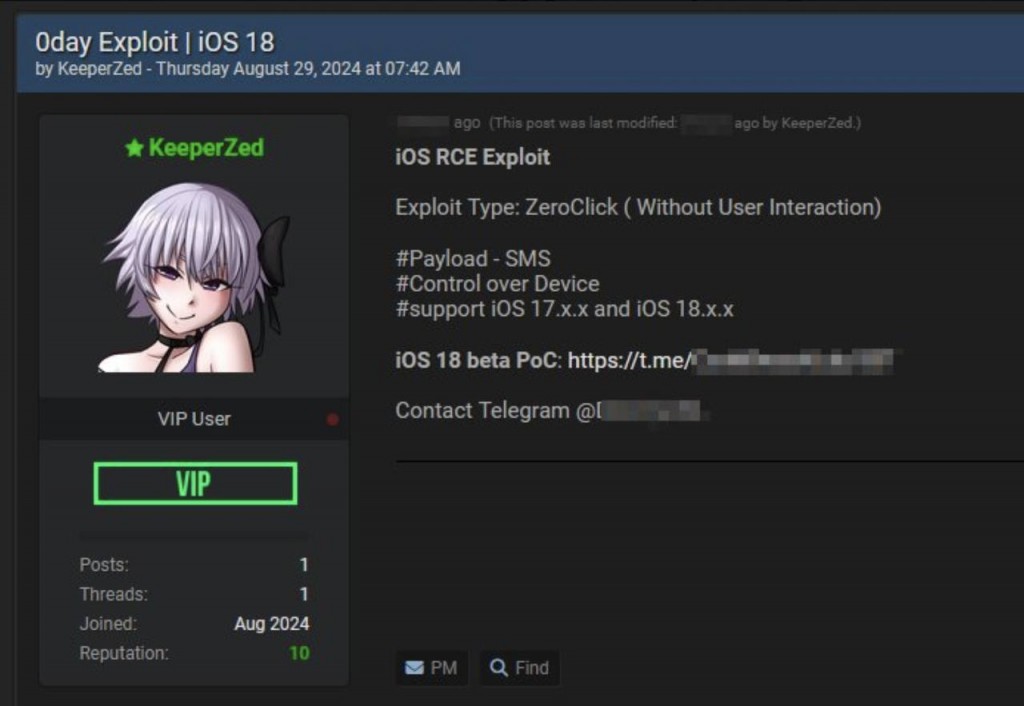

Questo exploit consente agli aggressori di ottenere il pieno controllo del dispositivo della vittima, aprendo ampie opportunità di spionaggio, furto di dati e installazione di malware aggiuntivo.
Di particolare preoccupazione è il fatto che la vulnerabilità funziona sulle ultime versioni di iOS, aggirando le misure di sicurezza esistenti.
KeeperZed invita i potenziali acquirenti a rivedere la Proof of Concept (PoC) tramite Telegram, indicando la volontà di vendere l’exploit alle parti interessate a 2,5 milioni di dollari.
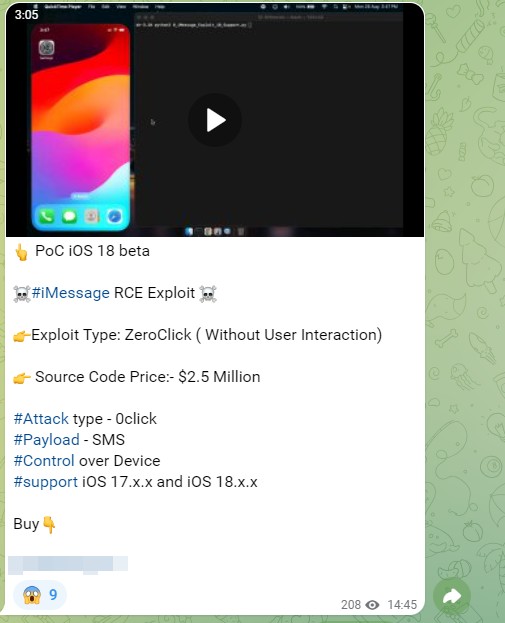
Vale la pena notare che tali exploit possono fruttare diversi milioni di dollari sul mercato clandestino, riflettendo l’elevata domanda di questi strumenti.
Le parti interessate possono includere sia agenzie governative che società private specializzate nello sviluppo di capacità di sorveglianza mirata. Un noto esempio di sfruttamento di tali vulnerabilità è il software Pegasus creato da NSO Group.
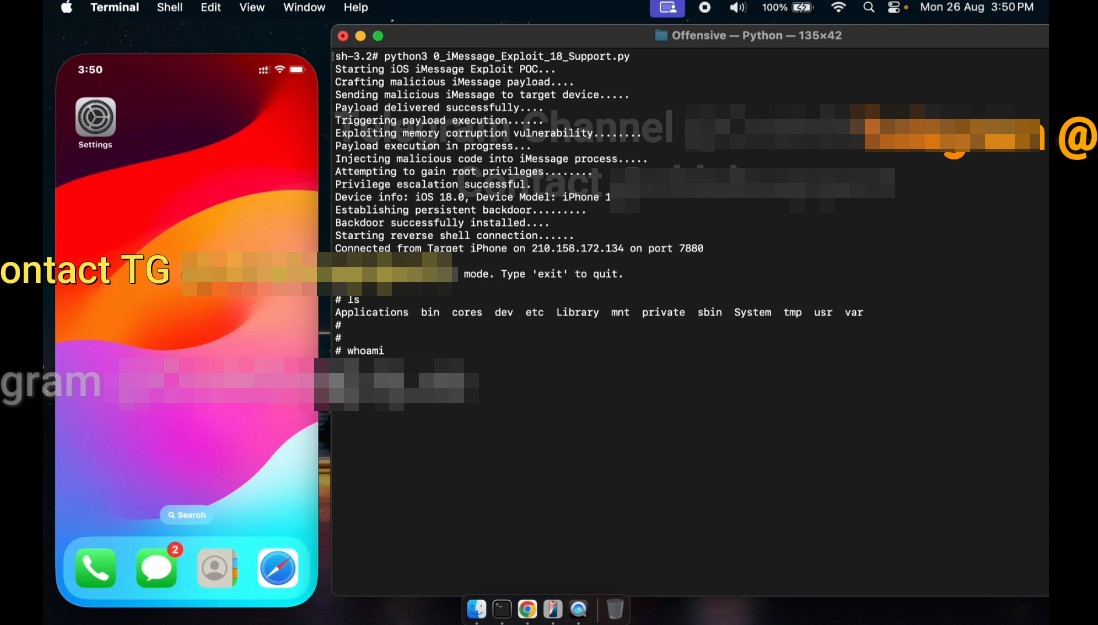
Tali strumenti consentono potenzialmente l’accesso non autorizzato ai dati sensibili presenti su un dispositivo, inclusi messaggi, foto e informazioni sulla posizione, all’insaputa del proprietario. Ciò rappresenta una seria minaccia per la privacy e la sicurezza degli utenti iOS.
Questa situazione evidenzia ancora una volta le sfide attuali nel campo della sicurezza informatica mobile. Nonostante gli sforzi dei produttori per proteggere i loro prodotti, i criminali informatici continuano a trovare modi per aggirare i meccanismi di sicurezza. Pertanto, si consiglia agli utenti di aggiornare regolarmente il software del proprio dispositivo, utilizzare misure di sicurezza aggiuntive e prestare attenzione quando si ricevono messaggi sospetti.
I produttori di dispositivi mobili, dal canto loro, continuano a lavorare per rafforzare i meccanismi di protezione, ma la minaccia di nuovi exploit resta rilevante. Questa notizia serve a ricordare l’importanza di migliorare continuamente le misure di sicurezza sia da parte degli sviluppatori che degli utenti.
In sintesi, nella Sicurezza informatica Non occorre fermarsi mai a trovare nuove mitigazioni.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].