


Sembrerebbe una dichiarazione folle, ma è quanto sostiene Global Times (un quotidiano scandalistico cinese sotto il People’s Daily del Partito Comunista Cinese) in un articolo recente che coinvolge Cina, National Security Agency e Tailored Access Operations (TAO), il braccio cyber armato dell’intelligence USA.
La Cina ha ottenuto uno strumento Spyware della National Security Agency degli Stati Uniti in grado di accedere a informazioni sensibili sul computer di una vittima, monitorando e e reindirizzando il traffico di rete e controllando da remoto il sistema per spiare obiettivi all’estero.

Lo spyware è stato rilevato su apparecchiature Internet utilizzate in tutto il mondo, secondo il Global Times.
Il rapporto arriva dopo che la NSA è stata scoperta a lanciare attacchi informatici contro 47 paesi e regioni per un decennio, con dipartimenti del governo cinese, società high-tech e istituti militari tra gli obiettivi chiave.
Sotto la sorveglianza della NSA, la privacy e le informazioni sensibili di centinaia di milioni di persone in tutto il mondo sono state esposte, come “correre in giro nudi” (riporta sempre Global Times).
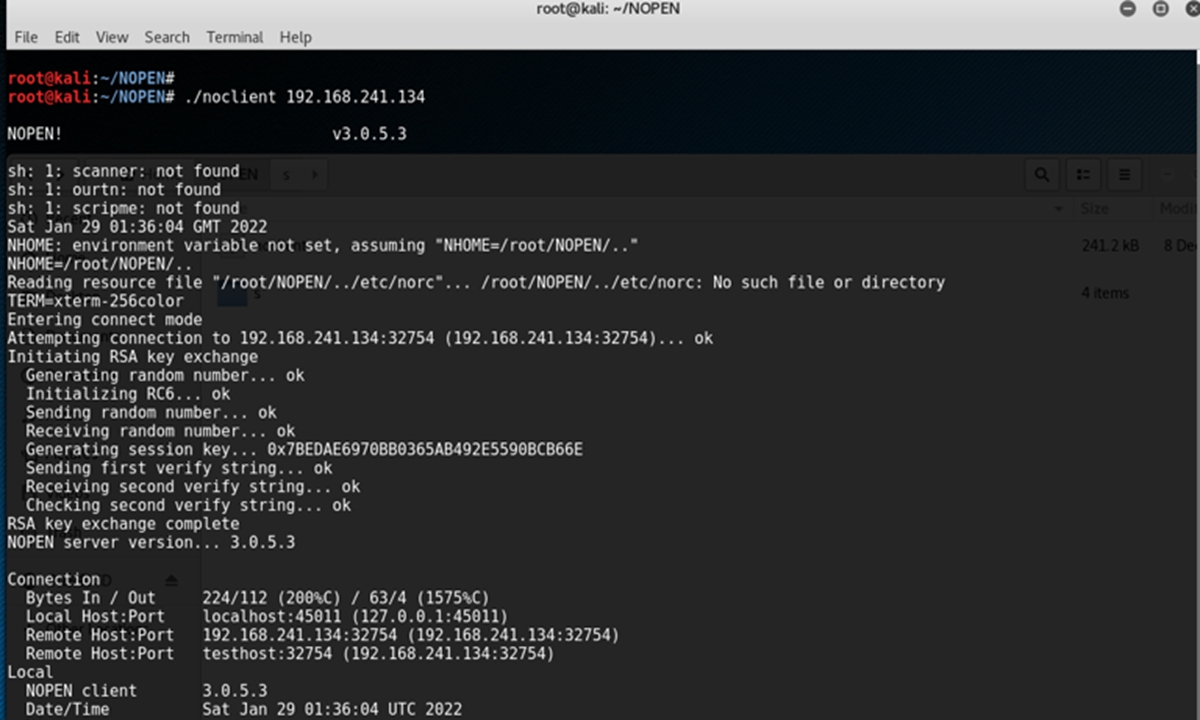
Secondo la pubblicazione, si tratta di NOPEN, uno strumento di monitoraggio remoto Unix/Linux adatto a varie architetture di processori e sistemi operativi.
Dopo aver infettato un computer, non si manifesta in alcun modo e “apre la porta” silenziosamente agli hacker. Il Trojan può anche trasformare il computer della vittima in un ponte, consentendo agli aggressori di penetrare a fondo nell’organizzazione della vittima e quindi acquisire informazioni.
NOPEN può controllare da remoto la maggior parte dei server e dei terminali esistenti, ed eseguire un lungo elenco di comandi, compreso il furto e la distruzione di dati.
L’NSA lo ha utilizzato per controllare un gran numero di dispositivi Internet in tutto il mondo e rubare dati sensibili degli utenti.
Secondo i documenti interni della NSA precedentemente rilasciati dal gruppo di criminali informatici Shadow Brokers, NOPEN è uno dei più potenti strumenti per rubare dati dall’arsenale del braccio di hacking della NSA noto come Tailored Access Operations (TAO).

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]