


La piattaforma di e-commerce di Honda per apparecchiature elettriche, motori fuoribordo e attrezzature da giardino è stata vulnerabile all’accesso non autorizzato. Di conseguenza, chiunque avrebbe potuto utilizzare un bug nell’API per reimpostare la password per qualsiasi account.
Si sottolinea che il problema non ha colpito i possessori di auto e moto Honda. Il problema è stato scoperto dal ricercatore di sicurezza Eaton Zveare, che qualche mese fa ha trovato bug simili sul portale dei fornitori di Toyota.

Lo specialista afferma che l‘API di reimpostazione della password ha permesso di reimpostare la password degli account e quindi ottenere un accesso illimitato ai dati a livello di amministratore.
“I controlli di accesso mancanti consentivano l’accesso a tutti i dati sulla piattaforma, anche quando si accedeva come account di prova”, ha spiegato Zvir.
Il difetto nell’API era correlato alla piattaforma di e-commerce di Honda, che assegna sottodomini powerdealer.honda.com a rivenditori e rivenditori registrati, ha affermato. Un’API di reimpostazione della password su uno dei siti Honda, Power Equipment Tech Express (PETE), ha gestito le richieste di reimpostazione della password senza un token o una password precedente, richiedendo solo un indirizzo e-mail valido.
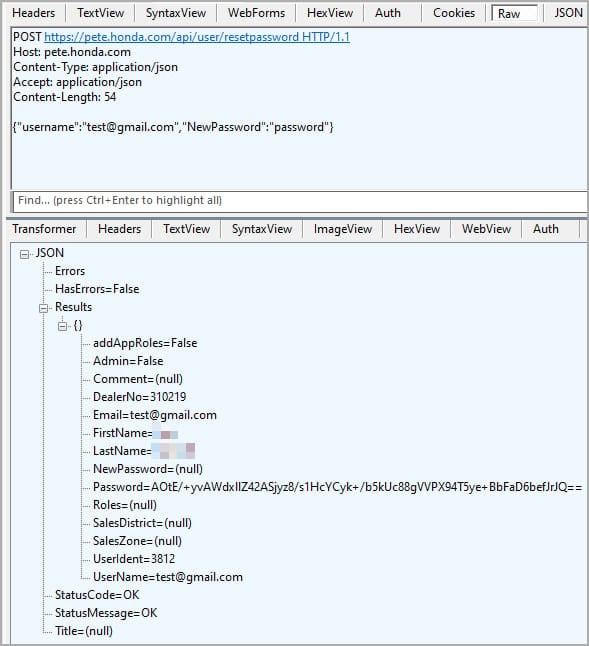
Sebbene la vulnerabilità non si manifestasse nel portale di accesso stesso, le credenziali passate attraverso PETE funzionavano ancora, quindi chiunque poteva accedere ai dati interni dei rivenditori.
Inoltre, il ricercatore ha appreso l’indirizzo e-mail valido del rivenditore da una registrazione video di un webinar su YouTube, che mostrava il pannello di controllo a disposizione dei rivenditori e un account di prova.
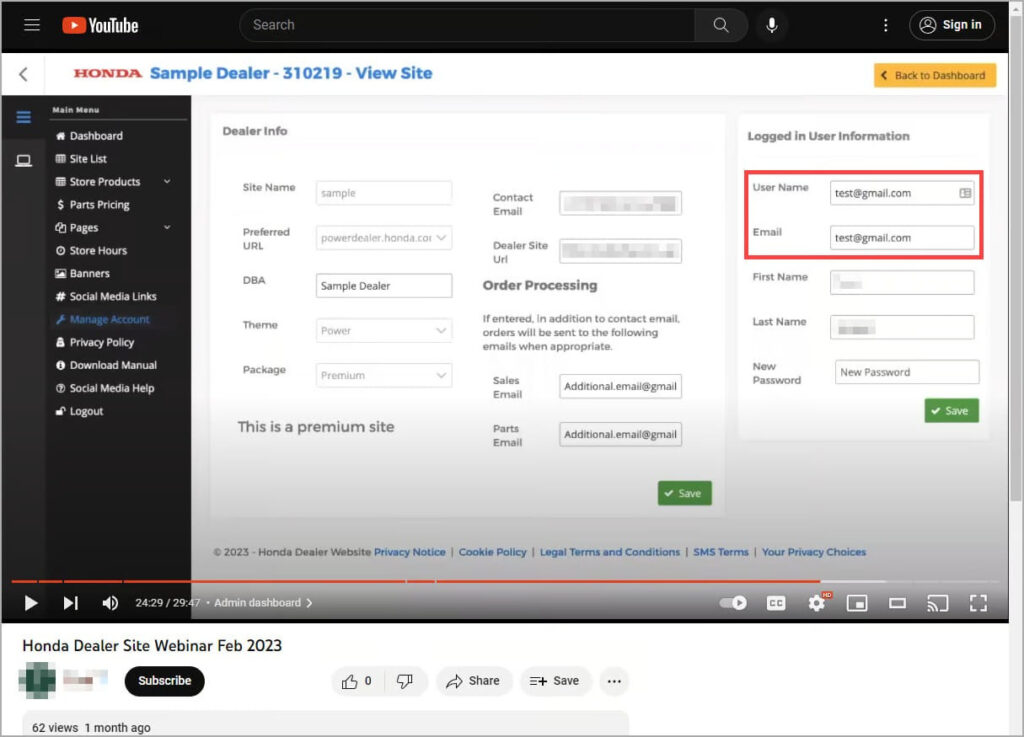
Sebbene ciò consentisse solo l’accesso a un account di prova, Zvir ha rilevato un’altra vulnerabilità che gli ha consentito di accedere ai dati di qualsiasi rivenditore semplicemente modificando il valore dell’ID nell’URL del pannello di amministrazione.
Di conseguenza, dopo aver studiato la piattaforma Honda e le sue carenze, l’esperto ha trovato le seguenti informazioni:
I dati elencati potrebbero essere utilizzati per organizzare campagne di phishing, attacchi di ingegneria sociale o potrebbero essere venduti su forum underground e mercati darknet. Inoltre, avendo accesso ai siti Web dei rivenditori, gli aggressori potrebbero iniettare web skimmer e altri malware nel loro codice.
L’esperto ha notificato a Honda le sue scoperte già il 16 marzo 2023 e il 3 aprile 2023 la società ha confermato che tutti i problemi erano stati risolti. Dal momento che la Honda non ha un programma di bug bounty, Zvir non ha ricevuto alcuna ricompensa per la sua ricerca.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].