


Come avevamo riportato qualche giorno fa, il capo del gruppo di hacktivisti Killnet è cambiato e il fondatore, Killmilk, ha nominato “BlackSide” come suo successore.
Da tempo Killmilk, all’interno dei profili Telegram di Killnet ha riportato il suo interesse a violare una grande azienda americana, la Lockheed Martin, ed infatti nel post scorso aveva detto:

“Il fondatore del movimento hacktivista Killnet, sotto lo pseudonimo di KillMilk, lascia il gruppo mantenendo fede ai suoi propositi (…). Ma proprio così, non se ne andrà di soppiatto, prima effettuerà il suo ultimo attacco alla Lockheed Martin (società militare-industriale americana – cit. Lenta.ru), per la quale si sta preparando da molto tempo”
Ricordiamo che la Lockheed Martin è una società americana del settore aerospaziale, delle armi, della difesa, della sicurezza delle informazioni e della tecnologia con interessi mondiali.
È stata costituita dalla fusione di Lockheed Corporation con Martin Marietta nel marzo 1995. Ha sede a North Bethesda, nel Maryland, nell’area di Washington, DC. Lockheed Martin impiega circa 115.000 dipendenti in tutto il mondo, inclusi circa 60.000 ingegneri e scienziati a gennaio 2022.
Con un messaggio sui canali telegram di Killnet, ecco che Killmilk annuncia che da oggi, verrà attaccata la Lockheed Martin riportando il seguente messaggio:
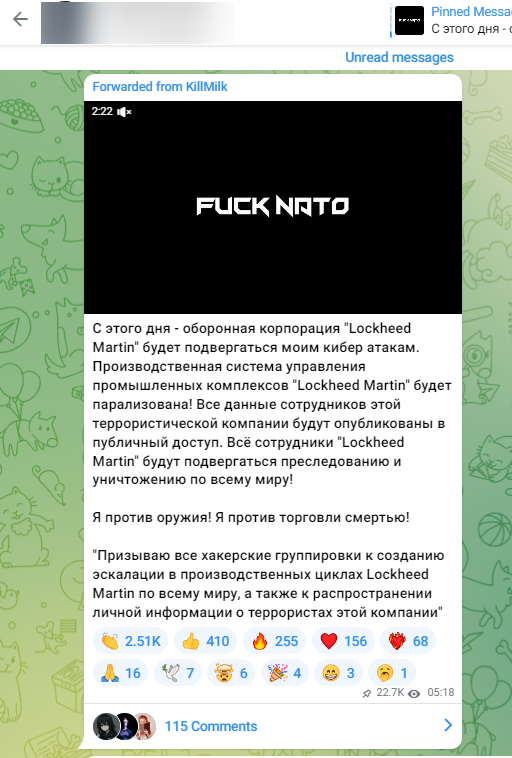
Traducendo dal russo, il messaggio riporta quanto sopra. Questa volta non è un attacco a sopresa e a quanto pare sembrerebbe che non si tratti del solito attacco DDoS, del quale gli hacktivisti di Killnet ci hanno abituato.
Dalle parole di KillMilk, sembrerebbe si tratti un una violazione con successivo databreach, in quanto parla che “Tutti i dati dei dipendenti di questa società terroristica saranno pubblicati in accesso pubblico”.
Da questo giorno in poi, Lockheed Martin sarà soggetto ai miei attacchi informatici.

Il sistema di controllo della produzione dei complessi industriali "Lockheed Martin" sarà paralizzato!

Tutti i dati dei dipendenti di questa società terroristica saranno pubblicati in accesso pubblico.

Tutti i dipendenti della "Lockheed Martin" saranno perseguitati e distrutti in tutto il mondo!

Sono contro le armi! Sono contrario al commercio della morte!

"Chiedo a tutti i gruppi di hacker di creare un'escalation nei cicli di produzione della Lockheed Martin in tutto il mondo, nonché di diffondere informazioni personali sui terroristi di questa azienda"
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda od effettuare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]