


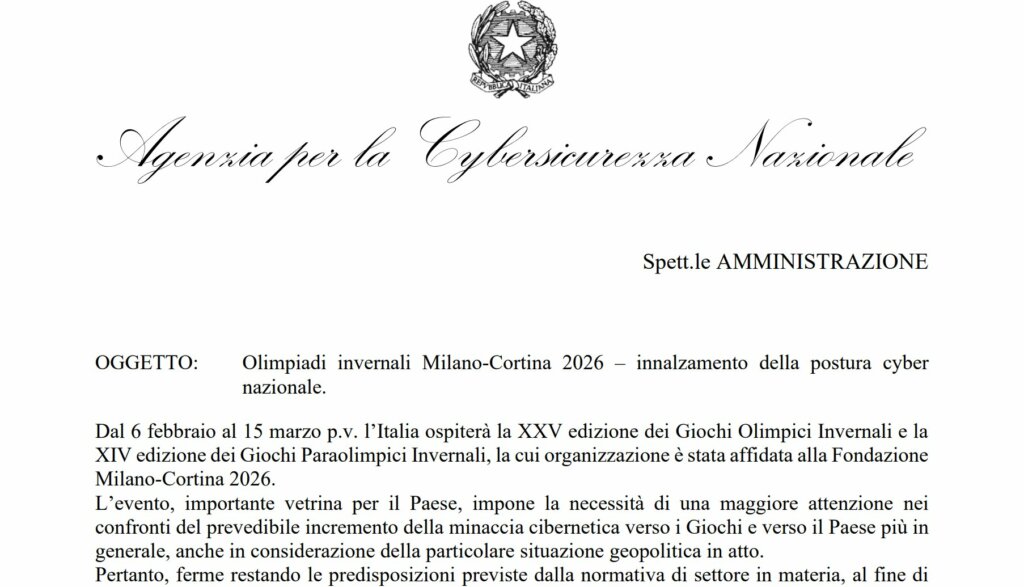
La PEC inviata da Agenzia per la Cybersicurezza Nazionale a tutti i soggetti NIS2, con il richiamo all’aumento della minaccia in vista di Milano–Cortina 2026, è formalmente corretta, tecnicamente condivisibile e concettualmente inattaccabile.
Il problema, non è quello che c’è scritto. Il problema è il contesto in cui arriva e l’effetto sistemico che rischia di produrre.

Perché diciamolo chiaramente: il perimetro NIS2 oggi non è un sistema stabile. È un cantiere aperto. Un cantiere enorme, rumoroso, con aziende che stanno ancora cercando di capire cosa significhi davvero “misure di base”, con CdA che hanno appena iniziato a parlare di governance cyber e con strutture IT e sicurezza già sotto pressione per rispettare scadenze, produrre evidenze, riorganizzare processi e relazioni con i fornitori.
In questo scenario, una comunicazione “a pioggia”, uguale per tutti, che richiama l’urgenza legata a un grande evento internazionale, rischia di innescare una reazione istintiva più che razionale. Non la sicurezza strutturata, ma la sicurezza emotiva. Quella che porta a fare cose “perché lo dice ACN”, non perché siano inserite in una roadmap coerente.
Il rischio concreto è che molte organizzazioni reagiscano spostando improvvisamente priorità, risorse e budget. Non migliorando la postura complessiva, ma frammentandola. Si anticipano attività non pronte, si aprono change in produzione senza il giusto controllo, si chiede tutto e subito ai fornitori, si accelera dove servirebbe invece consolidare. È il classico scenario in cui l’urgenza prende il posto della governance, e la fretta diventa il primo fattore di rischio.
C’è poi un aspetto che questa comunicazione sembra sottovalutare, ed è forse il più delicato: la supply chain. Nel perimetro NIS2 non ci sono solo “destinatari finali” della sicurezza, ma anche una quantità enorme di integratori IT, MSP, system integrator, SOC esterni e fornitori critici che, in questo momento, stanno già accompagnando decine di clienti lungo il percorso di adeguamento.
Gap analysis, implementazione delle misure, revisione contrattuale, logging, incident management, audit: tutto questo sta già saturando capacità operative che non sono infinite.
Se ora, sull’onda della PEC, parte una sovrarichiesta simultanea legata alle Olimpiadi, il risultato non sarà un innalzamento ordinato della sicurezza. Sarà un collo di bottiglia. Gli stessi soggetti che dovrebbero essere un fattore abilitante diventeranno un punto di congestione, costretti a gestire richieste fuori roadmap, spesso scollegate da una reale analisi del rischio. E quando la supply chain si intasa, non rallenta solo la “sicurezza extra”: rallenta anche la compliance NIS2, quella vera, quella strutturale.
Qui sta il paradosso più scomodo. L’allerta è corretta nel merito, ma rischia di produrre effetti contrari alla messa in sicurezza se non viene assorbita con metodo. Perché la sicurezza non cresce per accumulo di urgenze, ma per stratificazione di scelte consapevoli. E un sistema già sotto stress, se viene ulteriormente stimolato senza distinzione di maturità, esposizione e ruolo, tende a reagire male.
Il punto non è che ACN non dovesse comunicare.
Il punto è che, in una fase così delicata di adeguamento normativo, un messaggio indistinto rischia di trasformarsi più in rumore che in segnale. Nel mondo reale “avvisare tutti” non equivale automaticamente a “proteggere tutti”. A volte equivale solo a mettere tutti in agitazione.
La lezione, se vogliamo trarne una, è più ampia della singola PEC. La NIS2 ci sta insegnando, spesso nel modo più scomodo possibile, che la cybersecurity non è solo una questione tecnica, ma un problema di orchestrazione. Tempi, priorità, capacità del mercato, maturità delle organizzazioni. Ignorarli significa spingere il sistema verso reazioni caotiche invece che verso una resilienza reale.
Perché la sicurezza fatta di fretta, sotto pressione e senza governance, non è sicurezza. È solo un’altra forma di rischio.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].