
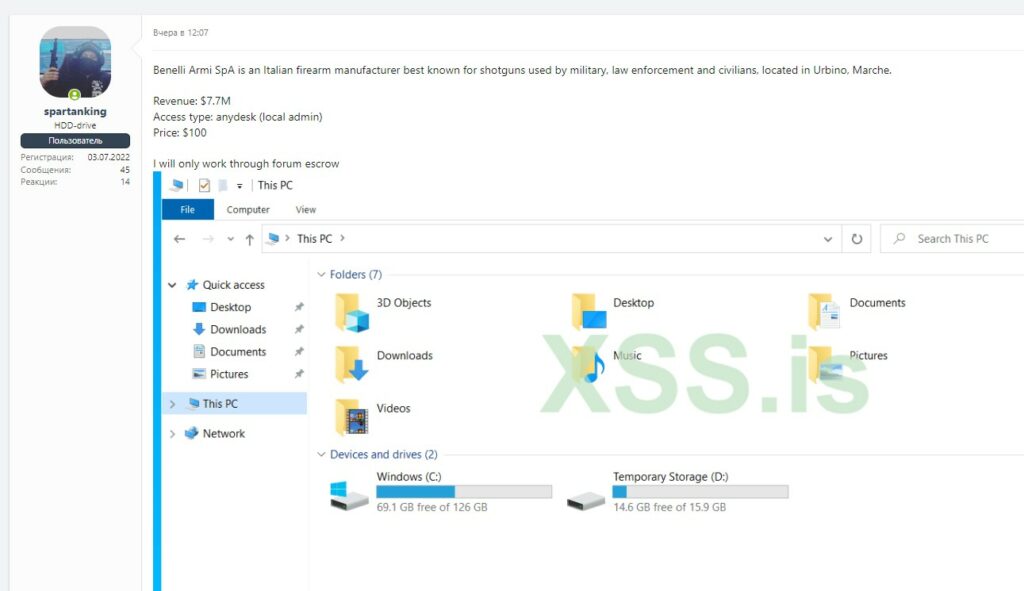
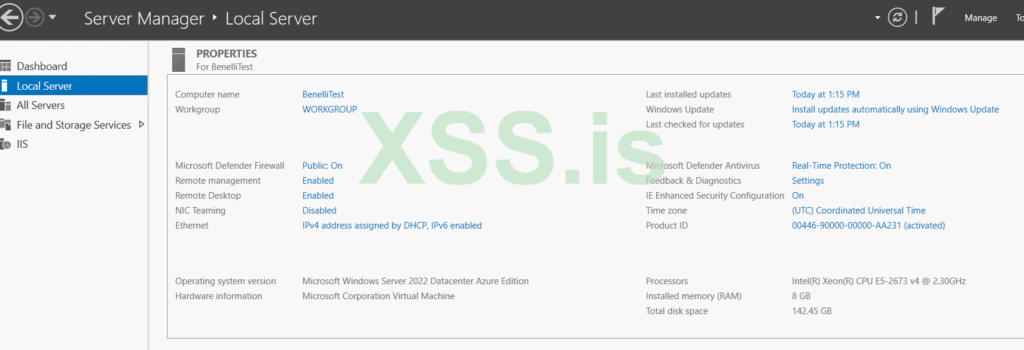
Il 17 settembre 2023, un “Initial Access Broker” (IAB) ha pubblicato un post su un noto forum underground in lingua russa, in cui propone la vendita di un presunto accesso a un desktop remoto appartenente a un’azienda italiana. Attualmente, non possiamo confermare l’accuratezza delle affermazioni fatte da questo individuo, ma il gruppo di minaccia offre l’accesso – apparentemente a un desktop remoto – associato ad una organizzazione italiana, al prezzo di 100 dollari.
Nel suo post, il criminale informatico ha anche fornito informazioni aggiuntive, sostenendo che l’azienda ha registrato un fatturato di 7,7 milioni di dollari.
Questi dettagli risultano estremamente rilevanti per quanto riguarda la vendita di tali accessi, poiché le cybergang ransomware che acquistano questo tipo di accesso possono già avere un’idea dell’importo del riscatto che potrebbero richiedere all’azienda coinvolta.
Advertising
Va notato che la veridicità di queste informazioni deve ancora essere confermata, ma questa situazione evidenzia la crescente minaccia posta dagli Initial Access Brokers e l’importanza della sicurezza informatica per proteggere le aziende da tali potenziali attacchi.
Cosa sono i broker di accesso
I broker di accesso (o “Initial Access Brokers” in inglese) sono individui o gruppi che si specializzano nel compromettere inizialmente i sistemi informatici delle vittime e quindi vendere l’accesso non autorizzato a questi sistemi a gruppi di ransomware o altri attori malintenzionati.
Questi broker svolgono un ruolo cruciale nella catena di attacchi ransomware, poiché forniscono agli attori del ransomware un punto d’ingresso nei sistemi delle vittime.
Ecco come funziona tipicamente il processo dei broker di accesso:
Compromissione Iniziale: I broker di accesso cercano vulnerabilità nei sistemi informatici delle vittime o utilizzano tecniche di ingegneria sociale per ottenere l’accesso ai loro sistemi. Questa fase può coinvolgere l’utilizzo di malware, phishing, exploit di vulnerabilità o altre tattiche;
Mantenimento dell’Accesso: Una volta ottenuto l’accesso ai sistemi delle vittime, i broker lavorano per mantenere l’accesso in modo da poterlo vendere a gruppi di ransomware o altri acquirenti. Questo può includere la creazione di backdoor nascoste o l’installazione di strumenti di accesso remoto;
Vendita dell’Accesso: Una volta che hanno stabilito un accesso affidabile, i broker mettono in vendita l’accesso su forum o mercati clandestini online frequentati da attori malintenzionati. Gli acquirenti possono essere gruppi di ransomware, hacker criminali che cercano di rubare dati sensibili o altri attori interessati;
Attacco Ransomware: Gli acquirenti dell’accesso utilizzano l’accesso compromesso per condurre attacchi ransomware contro le vittime. In alcuni casi, i dati delle vittime vengono crittografati e viene richiesto un riscatto per ripristinare l’accesso ai dati.
Perchè le cybergang ransomware si affidano ai broker di accesso
Ci sono diverse ragioni per cui le gang di ransomware si affidano ai broker di accesso:
Advertising
Expertise Specializzata: I broker di accesso spesso hanno competenze specializzate nella compromissione dei sistemi e nell’ottenimento dell’accesso. Ciò consente alle gang ransomware di concentrarsi sul malware senza doversi preoccupare della fase iniziale di accesso;
Anonimato: L’uso di broker di accesso può aiutare a nascondere l’identità degli attori dietro un attacco ransomware. Gli acquirenti possono acquistare l’accesso senza dover condurre direttamente la fase iniziale di compromissione;
Efficienza: L’acquisto di accesso da un broker può essere più efficiente rispetto alla ricerca e compromissione diretta delle vittime. Risparmia tempo ed energia per i gruppi di ransomware.
Va notato che le attività dei broker di accesso sono illegali e dannose per le vittime. La prevenzione delle attività dei broker di accesso richiede una rigorosa sicurezza informatica, inclusa la gestione delle vulnerabilità, il monitoraggio della rete e l’addestramento dei dipendenti per riconoscere le minacce.
Cosa fare in questi casi
Quando un’azienda viene a conoscenza che un broker di accesso sta mettendo in vendita l’accesso alle proprie reti, è essenziale adottare misure immediate per affrontare la minaccia e proteggere la propria infrastruttura. Ecco una serie di passi che un’azienda dovrebbe intraprendere in una situazione del genere:
Confermare la Minaccia: Prima di tutto, è importante verificare l’accuratezza delle affermazioni fatte dal broker di accesso. Questo può richiedere un’indagine interna o l’assistenza di esperti forensi digitali;
Isolare e Mitigare: Se la minaccia è confermata, l’azienda dovrebbe isolare immediatamente il sistema o i sistemi compromessi per prevenire ulteriori danni. Inoltre, dovrebbe mettere in atto misure di mitigazione per impedire ulteriori intrusioni;
Coinvolgere Esperti: Per gestire la situazione in modo efficace, è consigliabile coinvolgere un team di esperti in sicurezza informatica o consulenti esterni. Questi professionisti possono contribuire a identificare la portata dell’incidente e sviluppare un piano di risposta;
Notificare le Autorità Competenti: In molti paesi, le aziende sono obbligate per legge a notificare le autorità competenti in caso di violazione dei dati. È importante consultare un avvocato o un consulente legale per capire le specifiche leggi e regolamenti locali;
Cambiare Credenziali e Aggiornare Sistemi: Tutte le credenziali compromesse dovrebbero essere cambiate immediatamente. Inoltre, è essenziale applicare patch e aggiornamenti di sicurezza per chiudere eventuali vulnerabilità che potrebbero essere state sfruttate dall’attaccante;
Valutare la Sicurezza Complessiva: Questo è un buon momento per valutare l’intera postura di sicurezza dell’azienda. È necessario identificare le debolezze e implementare misure di sicurezza aggiuntive, come firewall, sistemi di rilevamento delle intrusioni e sistemi di autenticazione a più fattori;
Monitoraggio Continuo: Dopo aver affrontato l’incidente, l’azienda dovrebbe mantenere un monitoraggio costante delle reti e dei sistemi per rilevare eventuali attività sospette in futuro;
Sensibilizzazione e Formazione: Il personale dovrebbe essere informato sugli incidenti di sicurezza informatica e sulla loro importanza. La formazione in materia di sicurezza informatica può aiutare a prevenire futuri attacchi;
Rafforzare le Politiche di Sicurezza: L’azienda dovrebbe rivedere e rafforzare le politiche e le procedure di sicurezza, nonché implementare controlli più rigorosi per garantire la conformità;
Comunicazione Esterna: Se l’azienda ritiene che i dati dei clienti o dei partner siano stati compromessi, è importante comunicare l’incidente a tali parti interessate in modo trasparente e tempestivo.
Comprendere l’evoluzione di questo tipo di minaccia nel tempo è un fattore determinante oggi.
Questa è l’importanza strategica della cyber threat intelligence(CTI) nel panorama delle minacce di oggi. Lavorando in questo modo è possibile competere sullo stesso piano con i criminali informatici e quindi rispondere prontamente agli attacchi informatici, prima che questi si verifichino.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
Esperta di Cyber Threat intelligence e di cybersecurity awareness, blogger per passione e ricercatrice di sicurezza informatica. Crede che si possa combattere il cybercrime solo conoscendo le minacce informatiche attraverso una costante attività di "lesson learned" e di divulgazione. Analista di punta per quello che concerne gli incidenti di sicurezza informatica del comparto Italia.
Aree di competenza:Cyber threat Intelligence, Incident Response, sicurezza nazionale, divulgazione
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale:betti.redhotcyber.com.
