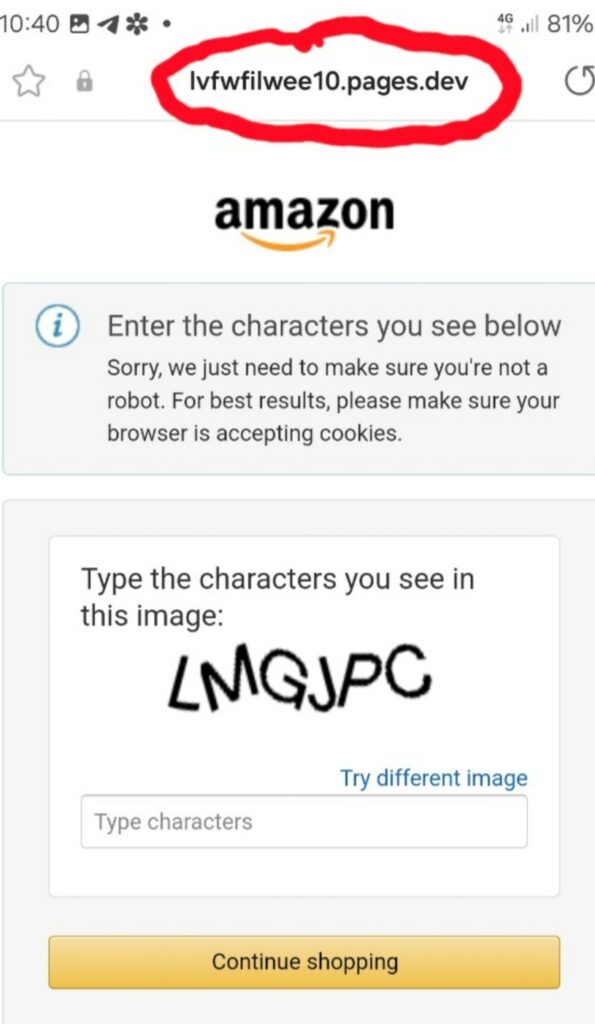
Nel vasto ecosistema digitale, i motori di ricerca fungono da porte d’accesso principali per miliardi di utenti che cercano informazioni. Tuttavia, dietro la loro apparente neutralità, si cela una minaccia crescente e sempre più sofisticata: il Search Engine Poisoning (SEP).
Questa tecnica consente agli attaccanti di manipolare i risultati dei motori di ricerca, portando contenuti dannosi, come siti di phishing o malware, ai primi posti delle ricerche, con il rischio di compromettere gravemente la sicurezza degli utenti.
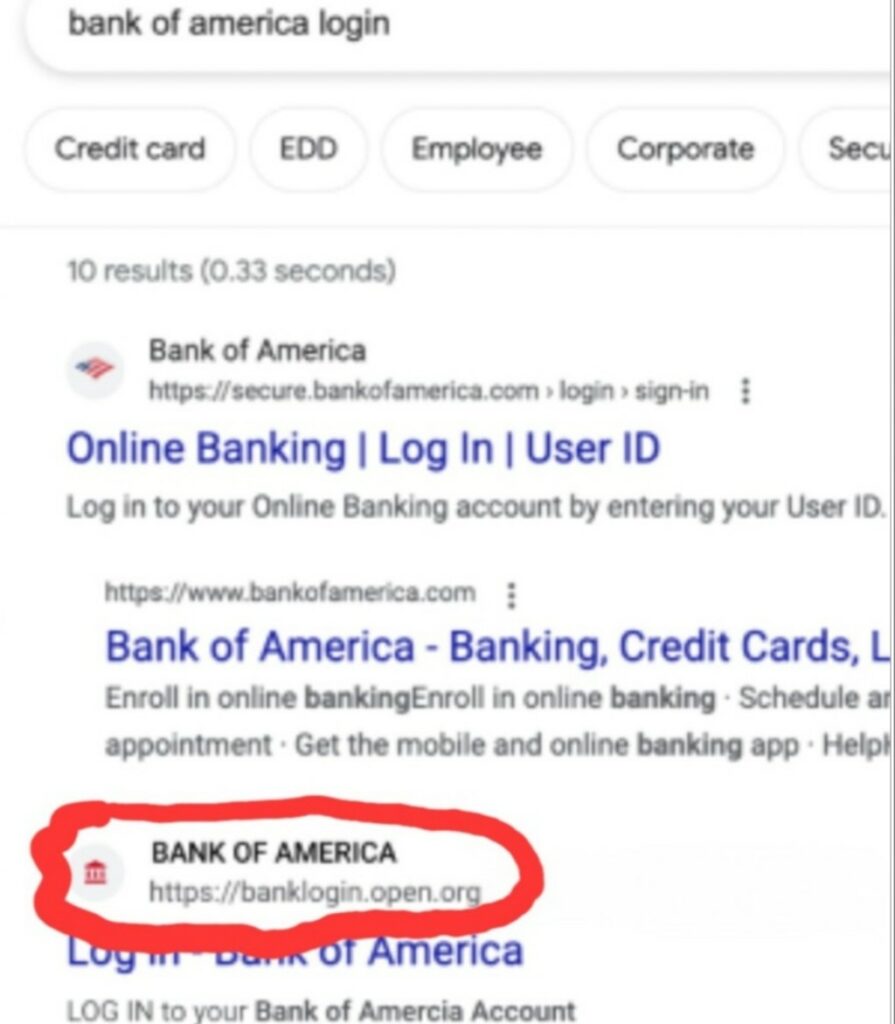
Meccanismi di avvelenamento
Advertising
Gli attori malintenzionati utilizzano diverse tecniche per manipolare gli algoritmi di ranking e sfruttare le tecniche di ottimizzazione dei motori di ricerca (SEO) a proprio vantaggio. Ecco i principali:
Keyword Stuffing: Gli attaccanti inseriscono in modo eccessivo e innaturale parole chiave rilevanti all’interno di un contenuto, manipolando l’algoritmo per ottenere un miglior posizionamento. Spesso, dietro a queste parole chiave si nascondono collegamenti a siti dannosi. Nonostante le contromisure adottate dai motori di ricerca, come Google, gli attori malevoli continuano a innovare, ad esempio mascherando il keyword stuffing con testo nascosto o l’uso di sinonimi.
Link Farming: Questa tecnica prevede la creazione di una rete di siti interconnessi, progettati esclusivamente per aumentare l’autorità percepita di un sito malevolo. Anche se i motori di ricerca hanno sviluppato algoritmi per identificare e penalizzare i link farm, gli attaccanti continuano a creare reti più complesse e sofisticate, rendendole sempre più difficili da rilevare.
Cloaking: Una delle tecniche più insidiose, il cloaking, consiste nel presentare una versione “pulita” della pagina web agli spider dei motori di ricerca, mentre gli utenti vengono reindirizzati a una pagina malevola. Questo sfrutta la fiducia implicita nei risultati di ricerca e può essere estremamente difficile da individuare, poiché la pagina malevola è visibile solo a un segmento selezionato di utenti.
Compromissione di siti legittimi: Gli attaccanti sfruttano vulnerabilità nei sistemi di gestione dei contenuti (CMS) o in altre infrastrutture di sicurezza per iniettare codice dannoso in siti web già ben posizionati. Questo tipo di attacco è particolarmente pericoloso, poiché sfrutta la fiducia costruita nel tempo dal sito compromesso per ingannare sia gli utenti che i motori di ricerca.
Evoluzione delle tecniche di attacco
Negli ultimi anni, gli attacchi di avvelenamento dei motori di ricerca hanno subito un’evoluzione significativa. Ad esempio, il malware BatLoader rappresenta un caso recente in cui tecniche avanzate di SEO poisoning vengono utilizzate per infiltrarsi nei sistemi aziendali.
Creando siti compromessi che appaiono tra i primi risultati di ricerca per software popolari, gli attaccanti riescono a indurre gli utenti a scaricare malware sotto mentite spoglie di programmi legittimi come Zoom o TeamViewer.
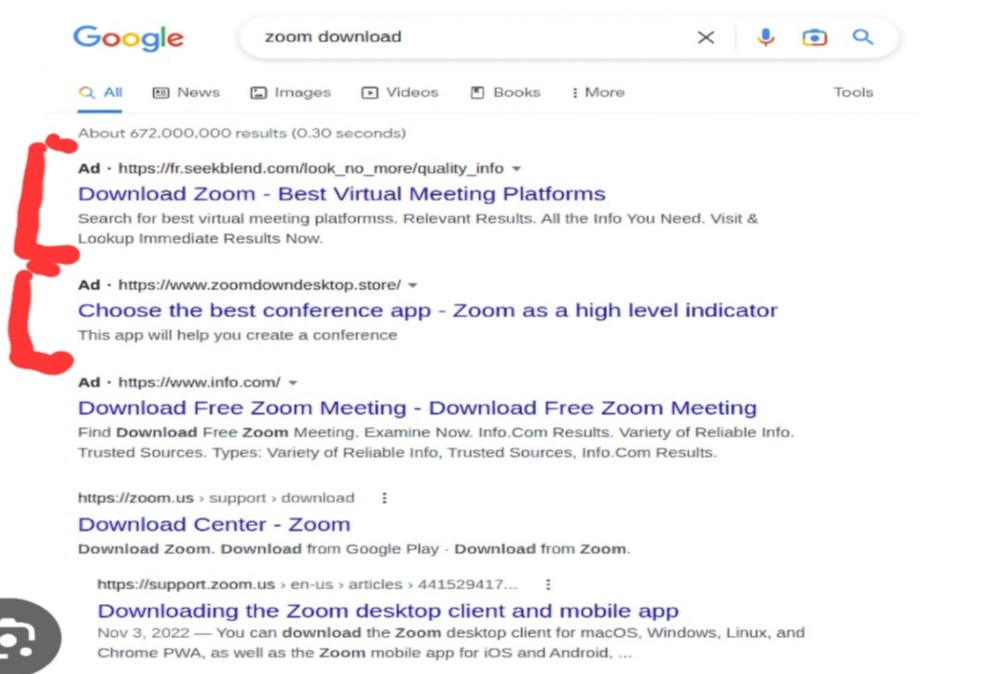
Da quando sono emersi i primi segnali di questa tecnica, i criminali hanno continuamente affinato le loro strategie, rendendo gli attacchi più efficaci e furtivi.
Le campagne del 2023 e del 2024 hanno dimostrato come questi attacchi non siano più confinati a settori specifici, ma possano colpire un’ampia gamma di industrie, evidenziando l’adattabilità e la pericolosità crescente di queste minacce.
Advertising
Implicazioni per la sicurezza
Le conseguenze dell’avvelenamento dei motori di ricerca sono devastanti e includono:
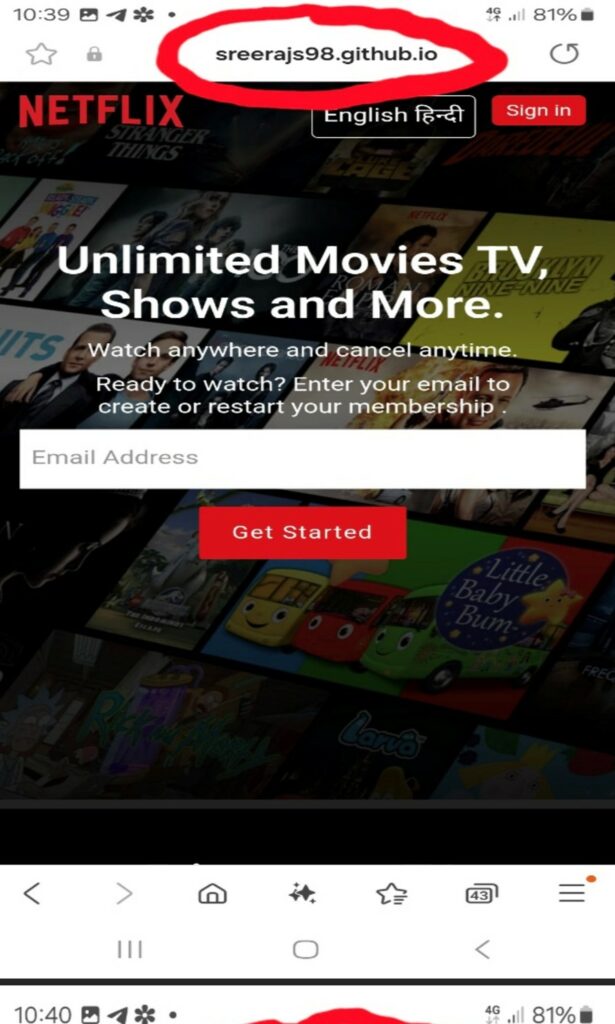
Phishing e Truffe: Gli utenti possono essere indotti a fornire informazioni sensibili su siti malevoli apparsi tra i primi risultati di ricerca.
Diffusione di Malware: I siti compromessi possono diffondere malware, compromettendo la sicurezza dei dispositivi e dei dati sensibili degli utenti.
Disinformazione: Il SEP può anche essere sfruttato per diffondere informazioni false, manipolando così l’opinione pubblica.
Danno alla reputazione: Le aziende potrebbero vedere il proprio nome associato a contenuti malevoli, con gravi ripercussioni sulla loro reputazione.
Difendersi dall’avvelenamento dei motori di ricerca
Per proteggersi da queste minacce è necessario adottare una strategia preventiva:
Educazione e Consapevolezza: È fondamentale formare gli utenti a riconoscere i segnali di un sito sospetto e a verificare sempre l’URL prima di inserire informazioni sensibili.
Monitoraggio continuo: Le aziende devono monitorare costantemente il loro posizionamento nei motori di ricerca e reagire rapidamente a eventuali anomalie.
Collaborazione con i motori di ricerca: Segnalare prontamente contenuti dannosi e richiedere la rimozione di risultati manipolati è essenziale per mantenere un ambiente sicuro.
Sicurezza SEO: Implementare pratiche SEO sicure può aiutare a prevenire la compromissione del sito e a mantenere un posizionamento affidabile e sicuro.
Software Anti-Malware: L’installazione di software anti-malware è una difesa indispensabile per prevenire l’accesso a siti malevoli.
Conclusione
L’avvelenamento dei motori di ricerca rappresenta una minaccia sempre più sofisticata che sfrutta la fiducia degli utenti nei risultati di ricerca per diffondere contenuti malevoli. Nel contesto attuale, con l’evoluzione costante delle tecniche utilizzate dagli attaccanti, è cruciale che sia le aziende che gli utenti finali adottino misure preventive per proteggersi e mantenere l’integrità del mondo digitale. Restare aggiornati sulle nuove minacce e implementare una sicurezza multilivello sono passi essenziali per difendersi efficacemente da questi attacchi insidiosi.
Il futuro della sicurezza digitale richiede una vigilanza costante e una collaborazione attiva tra utenti, aziende e provider di motori di ricerca per contrastare queste minacce sempre più pervasive.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
Nato a Roma, con oltre 35 anni di servizio nella Polizia di Stato, è attualmente Sostituto Commissario e responsabile della SOSC della Polizia Postale di Udine.
Esperto in indagini sul web e sul dark web, è appassionato di OSINT, ambito nel quale opera anche come formatore nazionale per la Polizia di Stato.
Ha conseguito un Master in Intelligence & ICT presso l’Università di Udine (110 e lode), sviluppando quattro modelli di Intelligenza Artificiale per il contrasto alle frodi sui fondi dell’Unione Europea.
È attivamente impegnato nella formazione e nella divulgazione per l’innalzamento del livello di sicurezza cibernetica.
Aree di competenza:Human factor, OSINT & SOCMINT, Cybercrime e indagini sul dark web, Intelligenza artificiale applicata all’analisi, Disinformazione e information warfare
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].