


Operation FlashHole è la nuova campagna di cyberspionaggio attribuita al gruppo nordcoreano Lazarus. Gli hacker usano phishing personalizzato, curriculum falsi generati con l’IA e malware eseguiti in memoria. La novità è ML-KEM-1024, una crittografia post-quantistica impiegata per proteggere le comunicazioni dei malware.
Gli esperti di Securelist hanno scoperto una nuova campagna di spionaggio del gruppo hacker nordcoreano Lazarus, denominata Operation FlashHole.
Nelle loro azioni, i criminali informatici utilizzano phishing personalizzato, software di protezione legittimo e un set aggiornato di malware. Inoltre, i ricercatori hanno rilevato segni dell’uso da parte degli hacker di intelligenza artificiale generativa e crittografia post-quantistica.

I primi attacchi legati alla campagna Operation FlashHole risalgono a luglio 2025. I ricercatori scrivono che sono a conoscenza di almeno tre organizzazioni colpite in Corea del Sud: uno sviluppatore di software, un’azienda edile e un produttore di attrezzature per reti cablate. Questa campagna continua l’operazione precedente di Lazarus chiamata SyncHole, e l’obiettivo principale del gruppo rimane il cyberspionaggio.
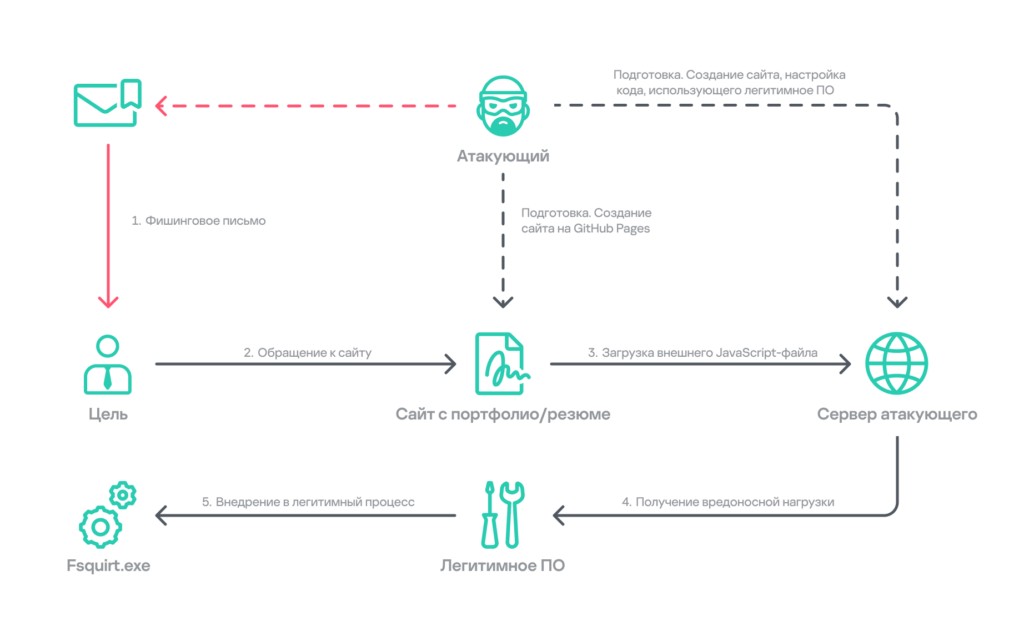
Di solito, gli attacchi iniziano con email di phishing mirate contenenti link a falsi curriculum vitae e portfolio, adattati ai singoli destinatari. Una di queste risorse era ospitata su GitHub Pages, associato a un account GitHub che gli hacker hanno utilizzato come canale di controllo. L’account è stato creato a settembre 2025.
Inizialmente, il sito ospitava un curriculum di un presunto esperto sviluppatore di attrezzature di rete, e la foto del candidato
era stata generata con intelligenza artificiale. In seguito, il contenuto del sito è stato sostituito da un portfolio di un designer di interni, probabilmente per un attacco contro l’azienda edile.
I ricercatori ritengono che gli hacker statali utilizzino l’IA non solo per generare le foto, ma anche per creare le esche stesse, che poi adattano manualmente alle organizzazioni selezionate. Si noti i membri di Lazarus utilizzano da tempo questo genere di stratagemmi nell’ambito della campagna Dream Job.
Dopo aver visitato il sito dannoso, entra in gioco, presumibilmente, CrossWeb EX — un software legittimo per la protezione delle operazioni finanziarie, necessario per accedere a siti comuni di online banking e servizi governativi della Corea del Sud. Gli esperti ipotizzano che gli hacker sfruttino una vulnerabilità in CrossWeb EX per il primo accesso, e la catena di attacco porta infine all’esecuzione del malware in memoria.
Successivamente, viene avviata una catena di attacco multi-step, la maggior parte della quale viene eseguita esclusivamente in memoria. In essa sono coinvolti malware aggiornati TechHub, Cubridge, TouchShift e LPEClient, nonché due nuovi componenti — TouchHub e ClientHub. Questi permettono agli hacker di stabilirsi nel sistema, raccogliere dati, eseguire comandi e caricare ulteriori payload, utilizzando come canali di controllo anche GitHub e Dropbox.
Secondo gli esperti, particolare interesse suscita il tool aggiornato LPEClient. Questo malware raccoglie informazioni dettagliate sul sistema, inclusi i prodotti di protezione installati e lo stato dei meccanismi di sicurezza di Windows, e poi trasmette i dati tramite ClientHub. Per lo scambio sicuro di chiavi viene utilizzato ML-KEM-1024 — un meccanismo post-quantistico standardizzato NIST basato su CRYSTALS-Kyber.
Dopo aver stabilito il canale sicuro, LPEClient lavora direttamente in memoria, cercando contemporaneamente di eludere il monitoraggio delle chiamate di sistema. Secondo i dati dei ricercatori, Lazarus utilizza una crittografia post-quantistica simile almeno dal settembre 2024.
Il ricercatore senior di Kaspersky GReAT Sodžun Rju (Sojun Ryu) osserva che Lazarus continua a migliorare gli strumenti vecchi e a implementare nuove tecnologie in schemi di attacco già collaudati. Secondo lui, è particolarmente degno di nota che il gruppo abbia iniziato a proteggere le comunicazioni del malware da potenziali attacchi quantistici più di un anno prima della pubblicazione dello studio.
Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]