


Ne avevamo parlato con un articolo sul tema diverso tempo fa redatto da Massimiliano Brolli. Oggi la sicurezza informatica non è più un’opzione né un valore accessorio: è un vero e proprio fattore abilitante del business. Viviamo in un contesto in cui un attacco ransomware può paralizzare completamente un’azienda, comprometterne la reputazione e, nei casi più gravi, portarla al fallimento. Oggi parleremo di un’altra storia, un’altra azienda che non ce l’ha fatta e che è fallita dopo aver combattuto fino all’ultimo contro un attacco informatico devastante.
La grande azienda tedesca Einhaus Group, specializzata in servizi assicurativi e di telefonia mobile, ha annunciato l’avvio di una procedura fallimentare.

La causa del crollo è stato un attacco informatico avvenuto nel marzo 2023, dalle cui conseguenze l’azienda non è mai riuscita a riprendersi.
Una mattina di metà marzo dell’anno scorso, il fondatore dell’azienda, Wilhelm Einhaus, si recò in ufficio e trovò una foto terribile. Su ogni stampante c’era un foglio di carta con un messaggio: “Vi abbiamo hackerato. Cercate ulteriori informazioni sul darknet“. Come si scoprì in seguito, l’attacco era stato effettuato dal gruppo di criminali informatici Royal. Gli aggressori avevano crittografato tutti i sistemi informatici dell’azienda, senza i quali era impossibile lavorare.
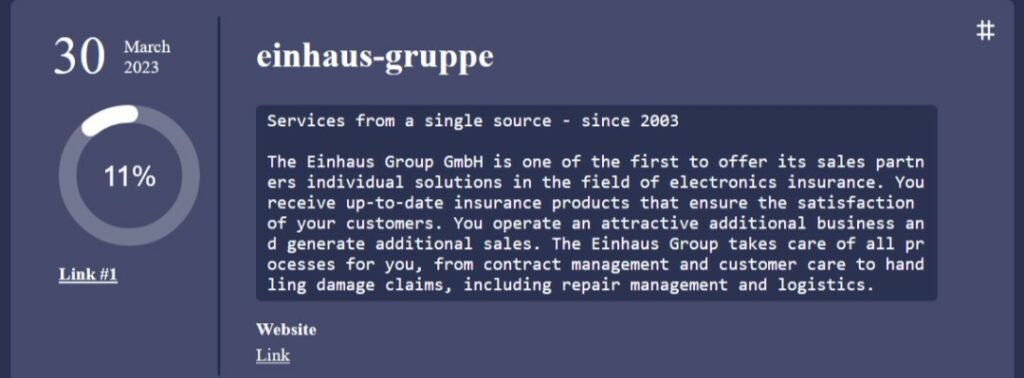
Gli hacker hanno chiesto un riscatto di circa 230.000 dollari in bitcoin per ripristinare l’accesso ai dati. La dirigenza di Einhaus Group si è trovata di fronte a una scelta difficile. Da un lato, gli esperti di sicurezza informatica sconsigliano vivamente di pagare gli estorsori, poiché ciò non farebbe altro che incoraggiare le loro attività. Dall’altro, senza computer funzionanti, l’azienda subiva ingenti perdite quotidiane.
Alla fine, l’azienda ha deciso di pagare il riscatto perché i danni causati dal downtime superavano la cifra richiesta. Secondo le stime di Einhaus, il danno totale causato dall’attacco si aggirava sulle sette cifre, ovvero diversi milioni di euro.
Il Gruppo Einhaus era tutt’altro che una piccola azienda. Aveva partnership con grandi aziende come Cyberport, 1&1 e Deutsche Telekom. Prima dell’attacco, impiegava 170 dipendenti. Tuttavia, riprendersi dal cyberattacco si è rivelato incredibilmente difficile.
L’azienda ha dovuto adottare drastiche misure di riduzione dei costi. Il personale è stato ridotto da oltre cento dipendenti a soli otto. Allo stesso tempo, i lavoratori rimasti hanno dovuto elaborare le domande e gestire la documentazione quasi manualmente: è difficile immaginare come ci siano riusciti.
A metà del 2024, l’azienda ha venduto la sua sede centrale e liquidato diversi investimenti nel tentativo di rimanere a galla. Sembrava esserci un barlume di speranza quando le forze dell’ordine tedesche hanno arrestato tre presunti hacker e confiscato criptovalute per un valore di ben sei cifre in euro.
Tuttavia, questa notizia non ha portato sollievo all’azienda interessata. La procura si è rifiutata di restituire i fondi confiscati fino al completamento delle indagini, nonostante i disperati tentativi del Gruppo Einhaus di riavere indietro i propri soldi tramite vie legali. Inoltre, questa azienda non è l’unica ad attendere la restituzione dei fondi: ci sono altre vittime dello stesso gruppo di hacker che si trovano in una situazione simile.
Di conseguenza, tre società collegate al Gruppo Einhaus hanno formalmente presentato istanza di fallimento. La liquidazione è solitamente il passo successivo, sebbene non sia sempre inevitabile. Wilhelm Einhaus, 72 anni, ha dichiarato di non avere intenzione di andare in pensione, anche se dovesse accadere il peggio. È pronto a “ricominciare tutto da capo”, ha detto.
La storia di Einhaus Group non è un caso isolato. La scorsa settimana è emerso il fallimento dell’azienda di trasporti britannica Knights of Old, attiva da 158 anni, che non è riuscita a sopravvivere a un attacco ransomware. A causa di un attacco informatico del gruppo Akira, l’azienda ha cessato l’attività e 700 persone hanno perso il lavoro.
Questi casi dimostrano chiaramente quanto i moderni attacchi informatici possano essere distruttivi per le aziende. Anche se un’azienda accetta le richieste degli hacker e paga il riscatto, ciò non garantisce il ripristino della normale operatività e può portare alla rovina finanziaria.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.