


Secondo gli esperti di Proofpoint, gli hacker che in precedenza avevano distribuito il malware BazaLoader e IcedID associato ai noti gruppi di estorsionisti Conti e Diavol sono passati a un nuovo bootloader chiamato Bumblebee, che è ancora in fase di sviluppo.
Bumblebee è uno strumento ricco di funzionalità che può essere utilizzato per accedere inizialmente alle reti delle vittime e quindi distribuire altri payload, incluso il ransomware.

“A giudicare dall’epoca della sua comparsa e dall’uso di diversi gruppi criminali, è probabile che Bumblebee sia, se non un sostituto diretto di BazaLoader, un nuovo strumento multifunzionale utilizzato dagli hacker che di solito preferivano altri malware”
affermano gli esperti .
Il rapporto dell’azienda afferma che l’uso di Bumblebee è iniziato nel febbraio-marzo di quest’anno, è stato associato a payload di malware, che, a loro volta, sono associati a campagne di ransomware.
In particolare, a marzo, gli esperti di Google hanno parlato del gruppo hacker Exotic Lily, che è un broker di accesso e collabora con noti estorsionisti come Conti e Diavol.
Anche allora, gli esperti hanno notato Bumblebee, che ha iniziato ad essere utilizzato al posto del BazarLoader, familiare agli aggressori.
Proofpoint scrive di aver osservato diverse campagne e-mail di spam che distribuivano Bumblebee sotto le spoglie di immagini ISO (che contenevano collegamenti e file DLL), documenti DocuSign e file HTML.
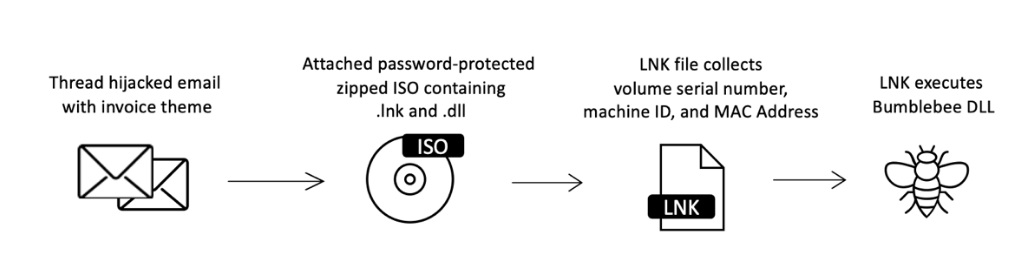
I ricercatori affermano che Bumblebee è un “nuovo loader altamente sofisticato” che combina sofisticate tecniche di evasione, tecniche di anti-analisi e sofisticate tecniche di antivirtualizzazione.
Inoltre, gli analisti di Proofpoint e Cybereason hanno notato somiglianze tra il malware Bumblebee e TrickBot, in particolare sono state trovate somiglianze grandi somiglianze tra i metodi di consegna e nei payload. È stato inoltre notato che entrambi i malware utilizzano lo stesso meccanismo di installazione hook, la tecnica di evasione RapportGP.DLL e così via.
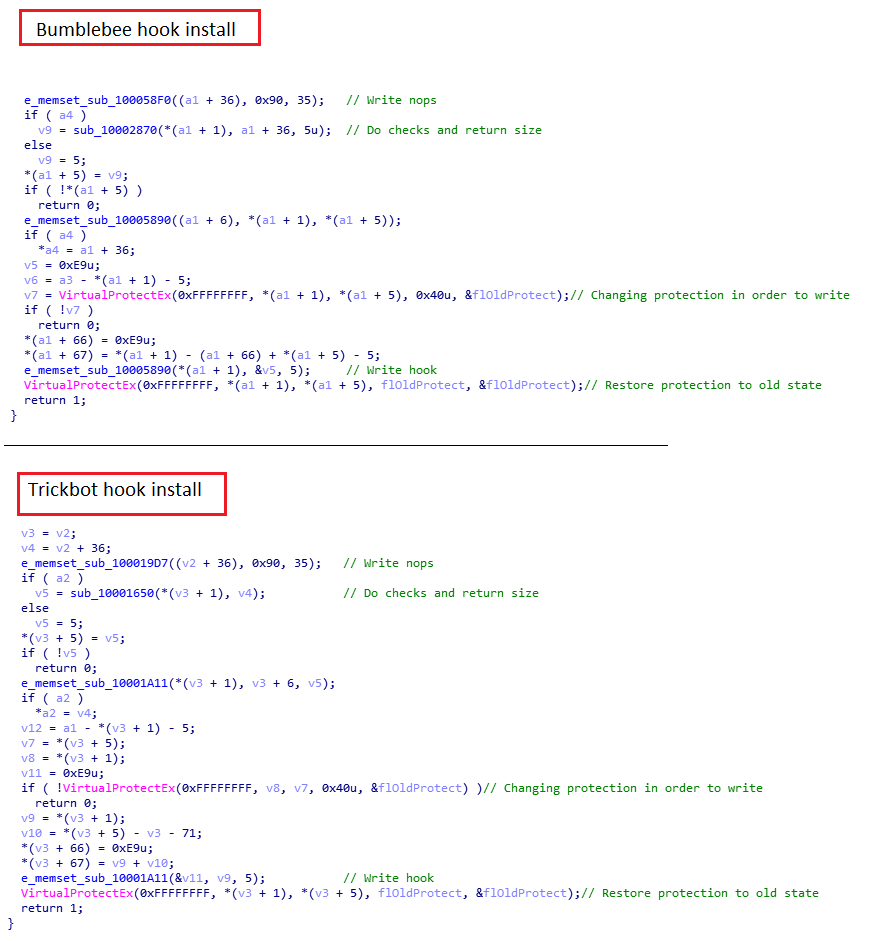
Sebbene gli analisti non abbiano ancora prove conclusive che Bumblebee e TrickBot siano creati dallo stesso autore, suggeriscono che lo sviluppatore di Bumblebee abbia avuto almeno accesso al codice sorgente per il modulo di iniezione web di TrickBot.
I ricercatori concludono che il passaggio da BazaLoader a Bumblebee è un’ulteriore prova che queste minacce sono probabilmente guidate da broker di accesso che si infiltrano nelle reti bersaglio per poi venderlo ad altri criminali.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]