


La polizia croata il 7 marzo ha arrestato un sospetto che avrebbe gestito il sito Web “worldwiredlabs[.]com”, che vendeva malware NetWire da diversi anni.
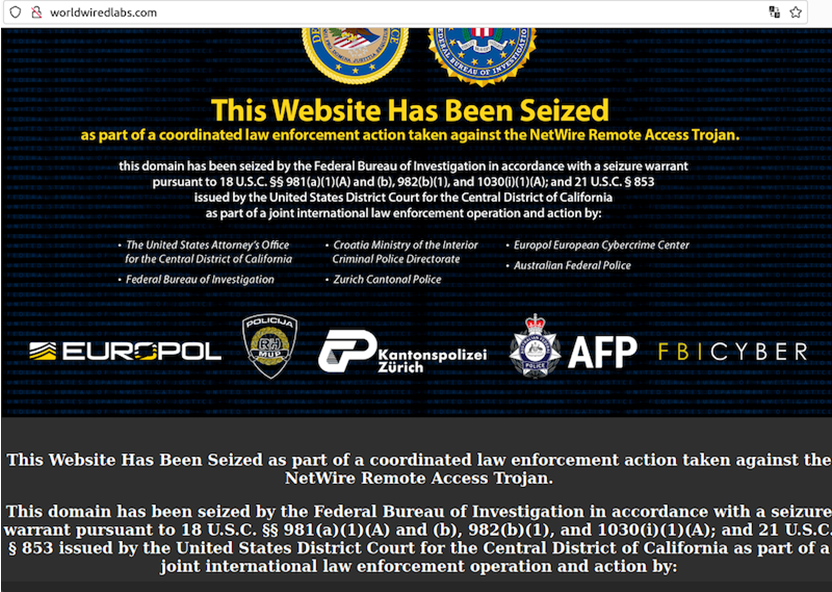
Lo stesso giorno, le autorità federali di Los Angeles hanno confiscato il dominio e le forze dell’ordine svizzere hanno sequestrato il server che ospitava l’ infrastruttura NetWire Trojan RAT.

Il NetWire Trojan, scoperto per la prima volta nel 2012, si nascondeva in file dannosi ed è stato distribuito attraverso attacchi di phishing. Dopo aver infettato il dispositivo della vittima, NetWire ha effettuato il furto di password, il keylogging e il controllo remoto del dispositivo.
Il Trojan è stato molto popolare tra i criminali informatici e i gruppi di hacker governativi. Donald Alway, vicedirettore dell’ufficio dell’FBI di Los Angeles, ha affermato che rimuovendo NetWire, l’FBI ha avuto un forte impatto sull’ecosistema del crimine informatico.
L’FBI Bureau di Los Angeles ha avviato un’indagine sul distributore di malware nel 2020. Come parte dell’operazione, agenti sotto copertura hanno creato account sul sito Web, pagato un abbonamento e “creato un’istanza NetWire personalizzata utilizzando il Builder Tool”.
Sotto mandato dell’FBI, venne acquisita l’infrastruttura da parte del registrar di domini Verisign che ha reindirizzato il dominio “worldwiredlabs” ai server controllati dall’FBI.
Né le autorità statunitensi né quelle croate hanno rilasciato il nome del sospettato. Tuttavia, il ricercatore di sicurezza informatica Brian Krebs ha identificato Mario Zanko di Zaprešić, in Croazia, come proprietario del dominio dal 2012.
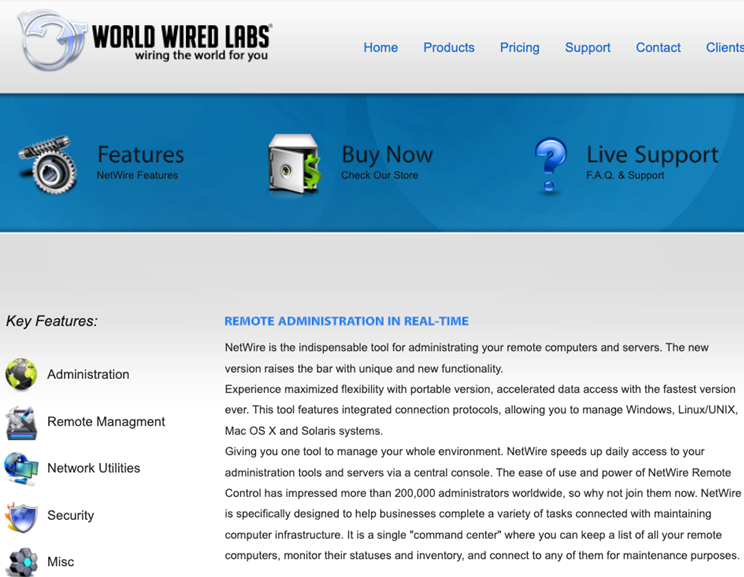
Secondo la polizia croata, l’autore vendeva licenze NetWire per un prezzo compreso tra 10 e 1.200 dollari. La polizia deve ancora determinare l’importo totale dei proventi delle vendite di NetWire. Altri hacker che hanno acquistato il malware lo hanno utilizzato per attaccare organizzazioni sanitarie e banche, hanno affermato gli ufficiali.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]