


Dallo scorso anno, diversi ransomware stanno prendendo di mira VMware ESXi e si sono moltiplicati senza sosta. Il supporto per questa piattaforma è stato inizialmente implementato in BlackCat/ALPHV, e poi è apparso in altri malware di questa classe, inclusi i famigerati Black Basta e LockBit.
Il malware multipiattaforma in grado di attaccare ESXi (RedAlert, Luna, GwisinLocker) stanno sempre più guadagnando popolarità. Quest’anno, Royal è stato aggiornato per lo stesso scopo e sono emersi anche malware specializzati come Nevada ed ESXiArgs.

I ricercatori di Uptycs hanno scoperto un malware in grado di crittografare i server Linux. L’analisi di un campione di un eseguibile dannoso ha confermato che il ransomware prende di mira gli host ESXi installati sui server Linux.
Il vettore di accesso iniziale non è ancora chiaro. Ma il gruppo criminale chismato RTM è noto alla comunità di sicurezza informatica dal 2015. Di recente, il team ha lanciato il suo servizio RaaS (Ransomware-as-a-Service, ransomware as a service) basato su malware per Windows. Per restare nell’ombra, gli operatori hanno introdotto regole molto ferree.
Agli affiliati è vietato attaccare strutture sanitarie, forze dell’ordine, aziende note, nonché effettuare attacchi a strutture di infrastrutture critiche (CII) e nei paesi dell’ex CSI. I membri del programma di affiliazione non devono divulgare i codici delle loro build ed essere inattivi per più di 10 giorni, altrimenti il loro account verrà cancellato senza preavviso.
Il ransomware stesso cerca anche di contrastare l’analisi e il rilevamento. Il codice eseguibile viene compilato staticamente, le informazioni di debug vengono cancellate; dopo aver completato l’attività principale, il malware ripulisce tutti i registri e si autoelimina.
RTM Locker viene eseguito su host ESXi con due comandi. Uno ti consente di elencare tutte le macchine virtuali in esecuzione, l’altro consente di ucciderle in modo da poter procedere alla crittografia senza interferenze.
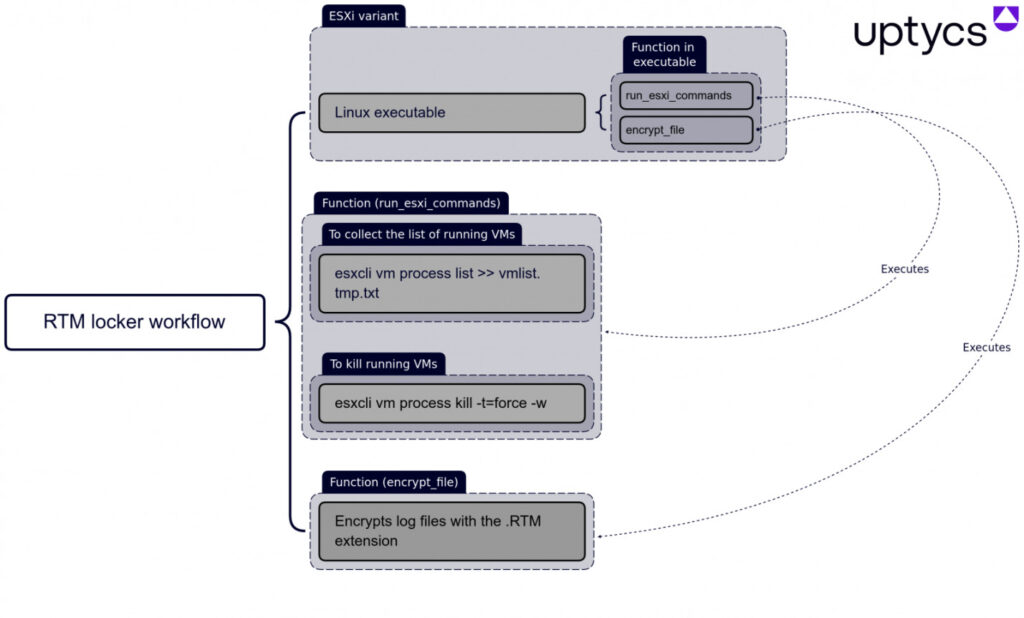
L’elenco delle estensioni di file da elaborare è costituito da .log, .vmdk, .vmem, .vswp e .vmsn. Il codificatore, secondo gli analisti, è stato creato sulla base del codice Babuk trapelato sul Web.
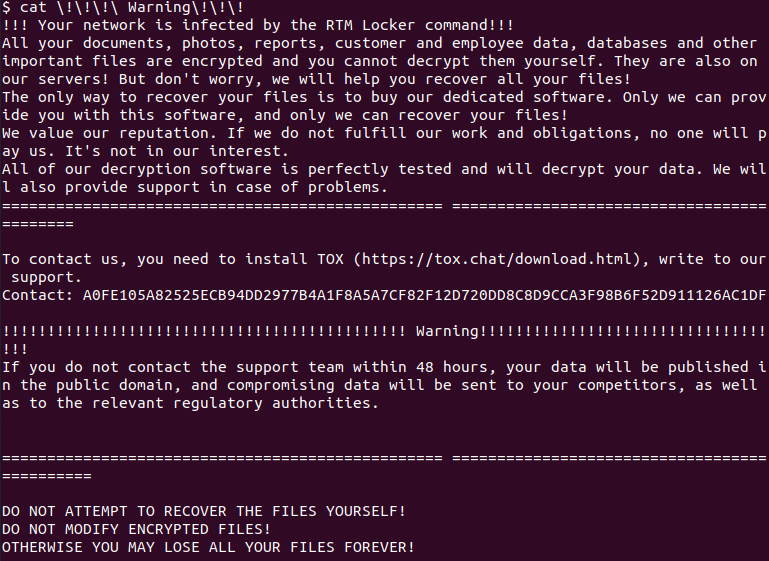
L’estensione .RTM viene aggiunta al nome dei file crittografati e viene creata una nota per la vittima in tutte le cartelle. I criminali informatici dovranno essere contattati tramite il messenger TOX entro 2gg, altrimenti i dati verranno pubblicati nel darkweb.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]