


Man mano che le aziende passano dai server privati alle macchine virtuali per una migliore gestione delle risorse, prestazioni e ripristino di emergenza, gli hacker criminali creano sempre più ransomware che prendono di mira queste piattaforme.
Poiché VMware ESXi è una delle piattaforme di virtualizzazione più popolari, quasi tutte le fazioni di ransomware hanno iniziato a rilasciare ransomware per Linux per coprire un’ampia percentuale di potenziali vittime.

Altre bande di ransomware che utilizzano il ransomware Linux contro VMware ESXi includono: Akira, Royal, Black Basta, LockBit, BlackMatter, AvosLocker, REvil, HelloKitty, RansomEXX e altre ancora.
Abyss Locker è un gruppo di ransomware relativamente nuovo che presumibilmente è entrato in funzione nel marzo 2023. Come altri gruppi simili, questi hacker si infiltrano nelle reti aziendali, rubano i dati delle loro vittime e crittografano i loro dispositivi.
I dati rubati vengono quindi utilizzati per implementare tattiche di “doppia estorsione” , in cui i criminali informatici minacciano di rilasciare file riservati rubati a meno che non venga pagato un riscatto.
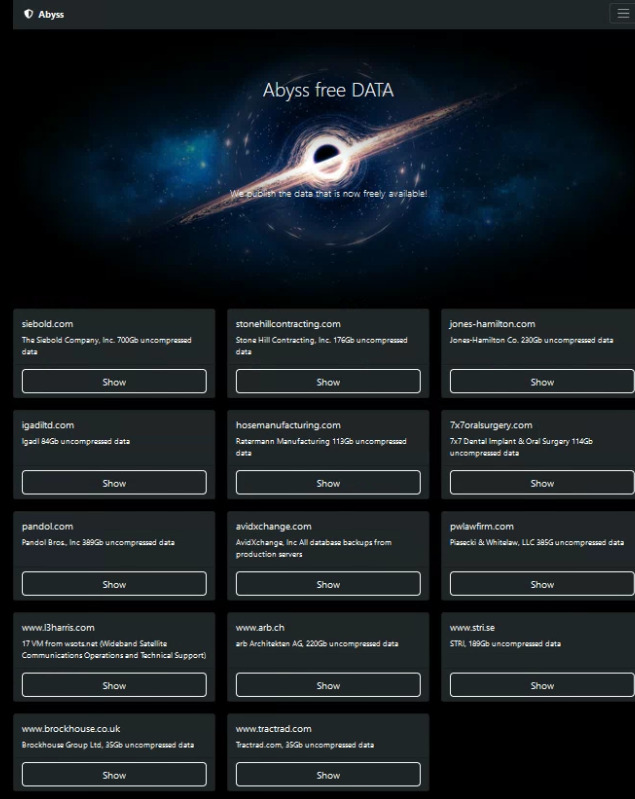
Per pubblicare i file rubati, gli aggressori hanno creato un loro sito di fuga di dati separato nelle reti Tor chiamato “Abyss-data”, che attualmente elenca 14 organizzazioni vittime.
Questa settimana, i ricercatori di sicurezza di MalwareHunterTeam hanno scoperto un ransomware Linux dell’operazione Abyss Locker e lo hanno inviato a BleepingComputer per l’analisi .
Dopo aver studiato il codice del file eseguibile, gli esperti hanno stabilito che il ransomware è stato creato appositamente per gli attacchi ai server VMware ESXi, poiché spegne intenzionalmente queste macchine virtuali.
Successivamente, il malware crittografa liberamente dischi virtuali, istantanee e metadati delle istanze ESXi infette. Oltre alle macchine virtuali, il ransomware crittografa anche tutti gli altri file sul dispositivo aggiungendo l’estensione “.crypt” ai loro nomi.
Al termine della crittografia, in ogni cartella del dispositivo viene visualizzato un file con estensione “.README_TO_RESTORE”, che funge da richiesta di riscatto.
Questo file contiene informazioni su ciò che è accaduto ai file, nonché un collegamento univoco al sito di negoziazione Tor degli aggressori.
Secondo l’esperto di ransomware Michael Gillespie, il ransomware Abyss Locker Linux è basato su Hello Kitty, ma utilizza la crittografia ChaCha. Una simbiosi di diversi programmi ransomware. Non è del tutto chiaro se il nuovo ransomware sia un semplice rebranding di HelloKitty o se un altro gruppo di hacker abbia semplicemente ottenuto l’accesso al codice sorgente del suo ransomware.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]