


Su un noto forum underground è stata rilevata nella giornata di oggi, un post che riporta la messa in vendita dei dati di due portali di gioco “bet9ja.com | goldbet.it”, dove il secondo è il famoso portale di scommesse italiane di Lottomatica.
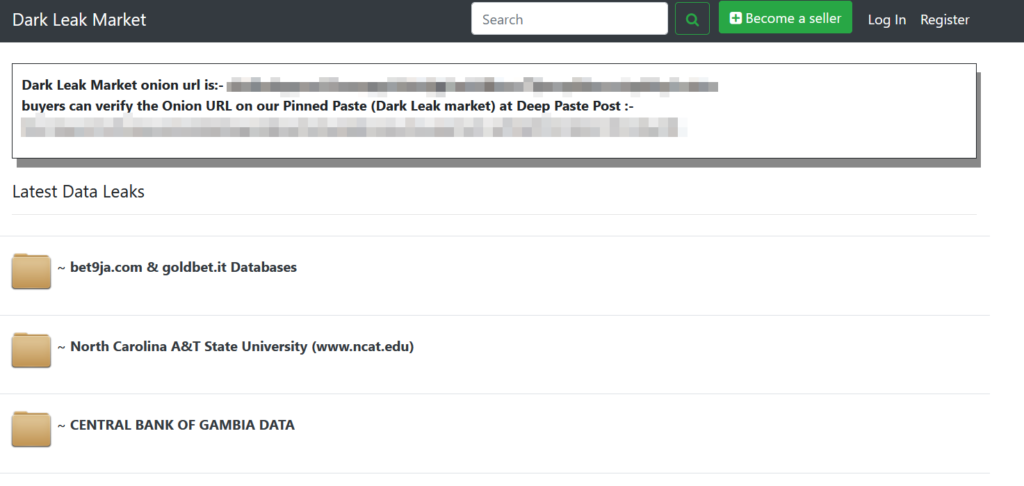
All’interno del forum, viene riportato che 5 milioni di record vengono messi in vendita per 1000 dollari.

Il post nel market underground riporta quanto segue:
Dati riservati di tutti i clienti, clienti VIP, rapporti finanziari, codice sorgente, ecc.Bet9ja ha tutti i file riservati dei clienti.

Ce ne sono molti. Più di 5.000.000 di clienti con dati completi (nome completo, data di nascita, indirizzo, mail, ip)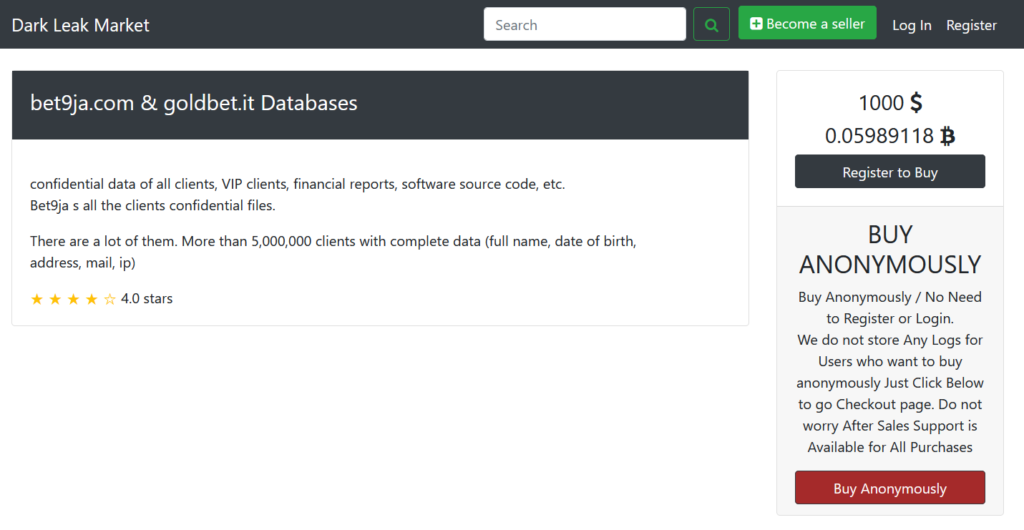
Ricordiamo che tali dati sono frutto di una passata violazione della famigerata banda di criminali informatici di BlackCat/ALPHV che nel giugno del 2022, riuscì ad intrufolarsi all’interno delle infrastrutture IT di una delle due aziende.
Ma ancora non risulta chiaro se l’azienda italiana di scommesse sia stata violata. Infatti successivamente all’attacco di ALPHV, venne riportata una dichiarazione da GoldBet che riportava che grazie al tempestivo operato delle unità investigative internazionali:
“sono in corso di identificazione le fonti dei recenti sospetti attacchi ai propri sistemi tecnologici”
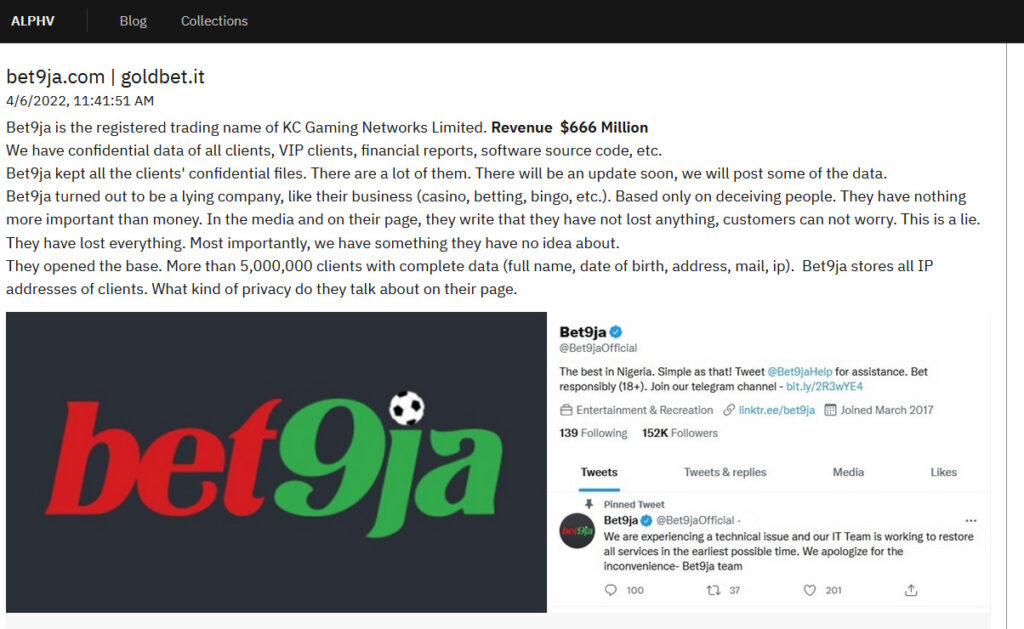
Infatti dalle dichiarazioni di BlackCat, non vi erano informazioni che riportavano una esfiltrazione dei dati da parte del sito di GoldBet e veniva riportato quanto segue:
Bet9ja è il nome commerciale registrato di KC Gaming Networks Limited. Entrate $ 666 milioni
Disponiamo di dati riservati di tutti i clienti, clienti VIP, rapporti finanziari, codice sorgente del software, ecc.
Bet9ja conservava tutti i file riservati dei clienti. Ce ne sono molti. Ci sarà presto un aggiornamento, pubblicheremo alcuni dei dati.

Bet9ja si è rivelata una società bugiarda, come la loro attività (casinò, scommesse, bingo, ecc.). Basato solo sull'ingannare le persone. Non hanno niente di più importante del denaro. Sui media e sulla loro pagina scrivono che non hanno perso nulla, i clienti non possono preoccuparsi. Questa è una bugia. Hanno perso tutto. Soprattutto, abbiamo qualcosa di cui loro non hanno idea.

Hanno aperto la base. Più di 5.000.000 di clienti con dati completi (nome completo, data di nascita, indirizzo, mail, ip). Bet9ja memorizza tutti gli indirizzi IP dei clienti. Di che tipo di privacy parlano sulla loro pagina.
A questo punto, già all’epoca dell’attacco di ALPHV la situazione era poco chiara.
Visto che i dati iniziano ora a circolare massicciamente nelle underground anche a costi bassi, chiediamo a Goldbet/Lottomatica una dichiarazione sull’accaduto, in modo da darne risalto all’interno delle nostre pagine e tranquillizzare le persone che utilizzano questo servizio sull’accaduto.
Edit: La dichiarazione di Goldbet a Red Hot Cyber

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].