


Finalmente si è chiarito il mistero di un post pubblicato dalla famigerata gang di criminali informatici ALPHV/BlackCat di giugno scorso. E’ stato uno scambio di Target.
Una settimana fa, avevamo riportato che un noto forum underground aveva messo in vendita i dati che in precedenza la cybergang ALPHV/Blackcat, aveva esfiltrato dalle infrastrutture IT di due aziende.

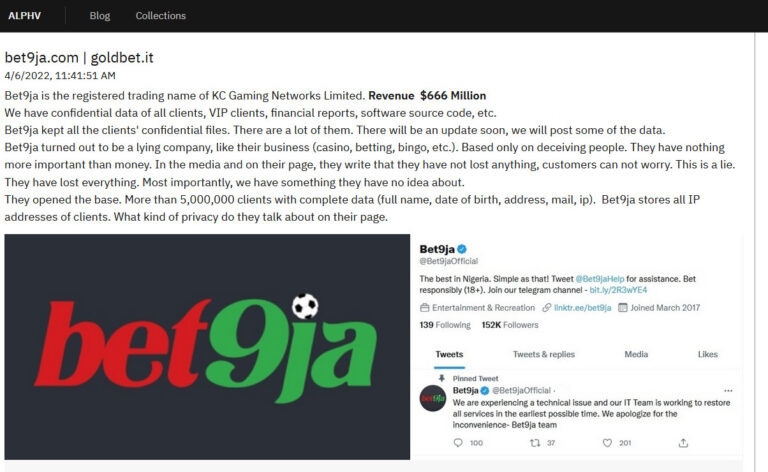
Nel post presente sul data leak site (DLS) di ALPHV/Blackcat, vengono riportati due domini dove viene citato testaualmente “bet9ja.com | goldbet.it” come mostra la print screen seguente. Il secondo dominio è afferente alla Goldebet del gruppo Lottomatica, un noto portale di scommesse online.
Il post della cyber gang ALPHV/BLackcat, ancora online, è stato pubblicato in data 04/06/2022.
Nel nostro articolo di di Venerdì scorso, visto che non si comprendeva quele legame ci fosse tra entrambe le aziende, chiedevamo a Lottomatica, il gruppo nel quale fa parte Goldbet, una dichiarazione per comprendere meglio lo stato reale dei fatti.
Infatti l’ufficio stampa di GBO Italy, l’azienda che cura il portale Goldbet, ha scritto prontamente alla nostra redazione chiarendo l’accaduto, riportando che di fatto non sussiste alcun legame tra Goldbet e Bet9ja.com e che nessun attacco informatico ha avuto luogo.
Nella mail viene riportato quanto segue:
Spett.le Redazione RHC,
si riscontra la Vostra comunicazione email ricevuta il 21/11 u.s. per ribadire che la società GBO Italy S.p.A., proprietaria del sito web Goldbet.it, non ha alcun collegamento con la società KC Gaming Networks Ltd, titolare del nome a dominio “Bet9ja.com”, e dunque non ha subito alcun attacco informatico alle proprie infrastrutture IT, come invece viene ancora riportato nell’articolo pubblicato in data 18 novembre u.s. sul sito web  https://www.redhotcyber.com.
GBO Italy S.p.A.
Tutto questo ci fa comprendere che anche se di rado, il crimine informatico effettua degli errori nelle attribuzioni degli attacchi informatici, soprattutto relativi al mondo del ransomware.
Anche se accade di rado, tra le migliaia di violazioni di sicurezza informatica monitorate nel 2022, una situazione di scambio di “target” è avvenuta 3 volte, compresa quella di oggi.
Le precedenti erano del gruppo di criminali informatici LockBit relativamente a Farmacia Statuto e alla Agenzia delle Entrate.
Red Hot Cyber ringrazia la GBO Italy S.p.A. / Lottomatica per aver chiarito la situazione e avercene dato riscontro.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]