


L’Università degli Studi di Salerno ha recentemente subito un attacco informatico di tipo “ransomware”, che ha messo a rischio l’infrastruttura informatica dell’Ateneo. L’istituzione ha reagito, adottando misure di sicurezza tempestive per proteggere i dati degli studenti e dell’utenza universitaria, si legge dal comunicato inviato dall’Ateneo agli studenti.
Nello specifico, venerdì 30 giugno l'”Incident Response Team, coordinato dall’Ufficio Sistemi Tecnologici” ha immediatamente disattivato l’Infrastruttura informatica Unisa.it, al fine di garantire la completa protezione dei dati degli utenti. Grazie a questa rapida risposta, i dati sono risultati al sicuro e al riparo da eventuali danni causati dall’attacco.

Da quel momento, è in corso un’attenta e complessa analisi dei sistemi informatici dell’Università, data la numerosità e l’eterogeneità degli stessi. L’obiettivo principale è ripristinare tutti i servizi nel minor tempo possibile, assicurando la piena funzionalità dell’infrastruttura informatica.
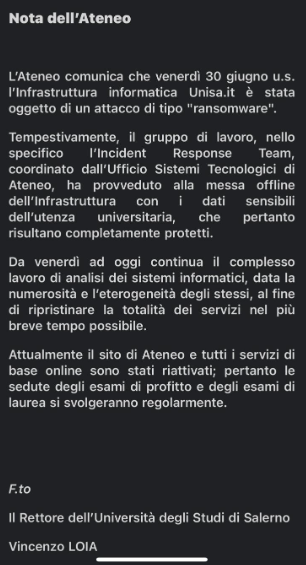
Nota dell’Ateneo

L’Ateneo comunica che venerdì 30 giugno u.s. l’Infrastruttura informatica Unisa.it è stata oggetto di un attacco di tipo "ransomware".

Tempestivamente, il gruppo di lavoro, nello specifico l’Incident Response Team, coordinato dall’Ufficio Sistemi Tecnologici di Ateneo, ha provveduto alla messa offline dell’Infrastruttura con i dati sensibili dell’utenza universitaria, che pertanto risultano completamente protetti.

Da venerdì ad oggi continua il complesso lavoro di analisi dei sistemi informatici, data la numerosità e l’eterogeneità degli stessi, al fine di ripristinare la totalità dei servizi nel più breve tempo possibile.

Attualmente il sito di Ateneo e tutti i servizi di base online sono stati riattivati; pertanto le sedute degli esami di profitto e degli esami di laurea si svolgeranno regolarmente.

F.to
Il Rettore dell’Università degli Studi di Salerno
Vincenzo LOIA
Il Rettore dell’Università degli Studi di Salerno, Vincenzo Loia, ha firmato la nota ufficiale che informa gli studenti dell’accaduto. La comunicazione sottolinea l’impegno dell’Ateneo nel garantire la sicurezza dei dati e la continuità delle attività accademiche nonostante l’attacco subito.
Ovviamente, l’obiettivo primario è garantire la massima tutela dei dati e degli interessi degli studenti e dell’intera comunità universitaria. Gli studenti sono invitati a seguire gli aggiornamenti ufficiali forniti dall’Università per rimanere informati sul progresso del ripristino dei servizi e sulle eventuali azioni da intraprendere.
Come nostra consuetudine, lasciamo spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].