


Autore: Edoardo Bavaro.
Come abbiamo riportato poco fa, il sito dell’Università degli Studi di Salerno è stato colpito da un attacco informatico. Sembrerebbe – dalle nostre fonti – che si tratti di un attacco di tipo ransomware, sferrato dalla cyber gang emergente dei criminal hacker Rhysida e che l’Università stia a breve emanando un comunicato stampa.

Al momento risultano in corso le analisi ma sembrerebbe che i 3 server piu importanti del front-end web siano stati cifrati e questo ha comportato l’idisponibilota’ dei servizi. È anche vero che alcune sezioni dei server sono sempre rimaste online come ad esempio i profili studenti per poter prenotare appelli o il calendario esami
Sembrerebbe anche che una delegazione della Polizia Postale, vista la criticità, si sia recata urgentemente sul posto per analizzare al meglio la cosa.
Si tratta di un altro incidente informatico che ha compromesso la sicurezza del suo sito web e di alcune tecnologie interne. Questo episodio risulta particolarmente preoccupante in quanto si tratta di un’ulteriore violazione dopo un attacco avvenuto nel 2017.
Al momento della stesura di questo articolo, non si conoscono ancora i danni effettivi causati dall’attacco o se siano avvenute fuoriuscite di dati sensibili. Tuttavia, è fondamentale affrontare la situazione con grande attenzione e vigilanza, in modo da proteggere gli utenti e prevenire possibili conseguenze negative.
L’Università di Salerno, in collaborazione con esperti di sicurezza informatica, sta attualmente indagando sull’incidente per determinare la natura dell’attacco, le sue cause e le conseguenze per la sicurezza dei dati degli utenti.
È di fondamentale importanza per l’università fornire una risposta tempestiva e adeguata a questa situazione per garantire la protezione dei dati degli studenti, dei docenti e del personale amministrativo.
Al momento, sul Data Leak Site della cybergang Rhysida non è presente la rivendicazione dell’attacco, ma sappiamo che a momenti sta per arrivare un comunicato dell’università che prontamente sta avvertendo dell’attacco.
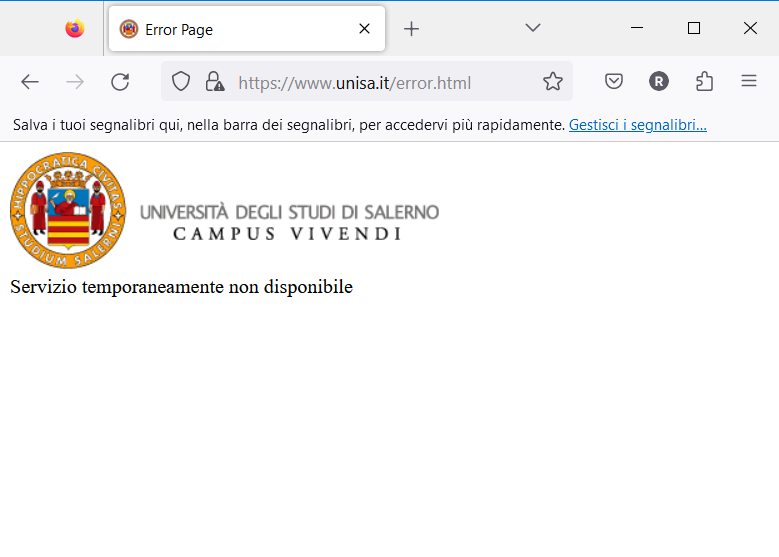
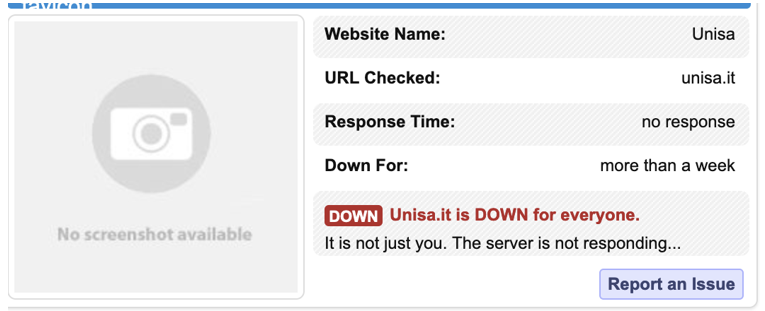
Nel frattempo, il sito web dell’Università di Salerno e alcune tecnologie interne risultano offline ma non sappiamo se questo è una conseguenza dell’attacco o se messe offline dall’ateneo come precauzione per prevenire ulteriori danni e intrusione nel sistema.
Gli attacchi informatici rappresentano una minaccia costante per le organizzazioni di qualsiasi settore, compreso quello accademico. Gli hacker sono sempre più sofisticati e determinati a sfruttare eventuali falle nella sicurezza per accedere a dati sensibili e causare danni significativi. È pertanto fondamentale che le istituzioni investano nella protezione dei propri sistemi informatici e nell’educazione degli utenti sulla sicurezza informatica.
Gli utenti del sito dell’Università di Salerno sono invitati a seguire le comunicazioni ufficiali dell’università per essere aggiornati sugli sviluppi della situazione e per prendere eventuali precauzioni necessarie per proteggere i propri dati personali. È consigliabile anche adottare buone pratiche di sicurezza informatica, come l’utilizzo di password complesse, l’aggiornamento regolare dei software e l’evitare di cliccare su link o allegati sospetti.
In conclusione, l’attacco informatico al sito dell’Università degli Studi di Salerno rappresenta un serio problema che richiede la massima attenzione e una risposta efficace.
È fondamentale che l’università adotti misure appropriate per proteggere i dati sensibili dei suoi utenti e per prevenire future violazioni della sicurezza. Solo attraverso un impegno costante nella sicurezza informatica sarà possibile affrontare efficacemente le minacce digitali in evoluzione.
Al momento non risulta alcuna informativa sul sito riguardo il presunto attacco informatico.
Come nostra consuetudine, lasciamo spazio ad una dichiarazione dell’azienda qualora voglia darci degli aggiornamenti su questa vicenda e saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].