


Il ransomware sta diventando una forma di hacktivismo cibernetico? In questo caso la risposta potrebbe essere si.
Una nuova operazione ransomware chiamata MalasLocker, attiva dalla fine di marzo di quest’anno, effettua attacchi informatici sui server Zimbra. Tuttavia, invece di chiedere il solito riscatto in criptovaluta, chiede alle vittime di effettuare delle donazioni in beneficienza per fornire alle vittime un decryptor e prevenire la fuga di dati.

Numerose vittime sui forum Zimbra segnalano file JSP sospetti caricati nelle cartelle “/opt/zimbra/jetty_base/webapps/zimbra/” o “/opt/zimbra/jetty/webapps/zimbra/public”.
Questi file sono stati visti con vari nomi tra cui info.jsp, noops.jsp e heartbeat.jsp, Startup1_3.jsp.
MalwareHunterTeam ha riferito che il messaggio “Questo file è crittografato, cerca README.txt per le istruzioni sulla decrittazione” viene aggiunto ai file crittografati.
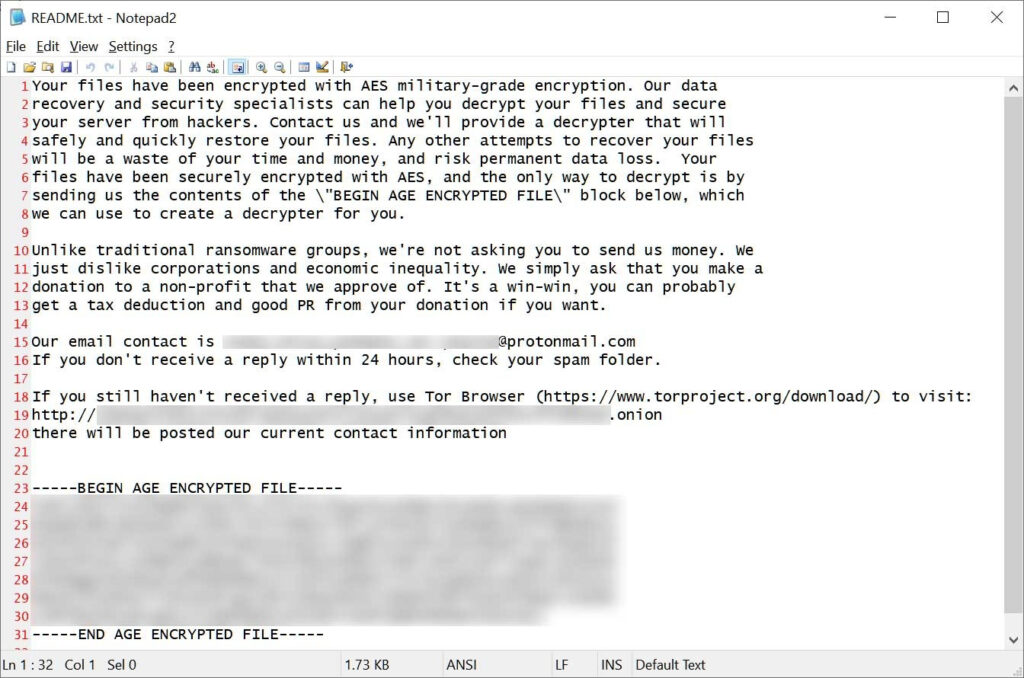
Quando apri la nota README.txt sopra, troverai il seguente testo: “A differenza dei classici gruppi di ransomware, non ti chiediamo di inviarci denaro. Semplicemente non ci piacciono le corporazioni e la disuguaglianza economica. Ti chiediamo semplicemente di fare una donazione a un’organizzazione senza scopo di lucro che approviamo. È vantaggioso per tutti e probabilmente sarai in grado di ottenere una detrazione fiscale e una buona pubblicità dalla tua donazione”, scrive MalasLocker nella nota.
Sebbene la richiesta di riscatto non contenga un collegamento al sito di fuga di dati della banda di ransomware, i ricercatori hanno trovato il sito.
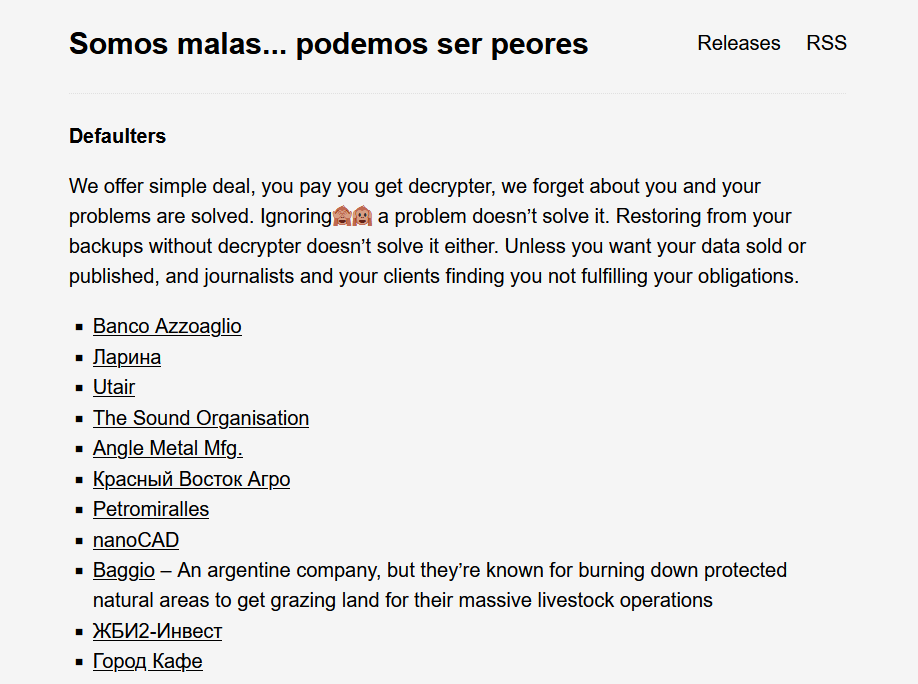
La home page del sito contiene un lungo messaggio pieno di emoji, che rivela le motivazioni del gruppo e rivela che questi criminali informatici prendono di mira principalmente piccole aziende con difese deboli.
“Siamo un nuovo gruppo ransomware che crittografa i computer delle aziende per chiedere loro di donare denaro a chiunque. Chiediamo loro di donare a un’organizzazione senza scopo di lucro di loro scelta e quindi salvare l’e-mail di conferma della donazione che ricevono e inviarcela in modo che possiamo verificare la firma DKIM per assicurarci che l’e-mail sia autentica”, afferma il sito di violazione dei dati MalasLocker .
Questa richiesta di riscatto è molto insolita e, in verità, pone questa operazione di estorsione più nel regno dell’hacktivismo cibernetico. Ci sono parecchie informazioni in rete su questo gruppo e la loro “operazione di beneficenza”, quindi non è chiaro se gli hacker manterranno la parola dopo il trasferimento di denaro, ma il loro approccio è davvero interessante.
Con tali motivi altruistici, il gruppo guadagnerà rapidamente popolarità e forse anche simpatia da parte delle persone.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]