


Resecurity ha rilevato un nuovo rilascio di una versione (2.2) del malware Meduza Stealer all’interno dei mercati underground. Questo aggiornamento include il supporto per più programmi client, un modulo migliorato per il furto dei dati delle carte di credito, nonché meccanismi avanzati per l’estrazione di credenziali e token su varie piattaforme.
Meduza Stealer sta diventando un serio concorrente di malware come Azorult, Redline, Racoon e Vidar Stealer, che vengono utilizzati dai criminali informatici per impossessarsi di conti, rubare dati bancari online e svolgere frodi finanziarie.

Gli autori di Meduza hanno inviato un avviso della nuova versione a diverse comunità clandestine e gruppi Telegram, annunciando miglioramenti significativi dell’interfaccia, finestre modali durante il caricamento e oggetti di raccolta dati ampliati.
Meduza Stealer è apparso per la prima volta sul forum in lingua russa XSS e ha ricevuto recensioni positive in altre comunità, tra cui il noto Exploit. Il programma attualmente supporta Windows Server 2012/2016/2019/2022 e Windows 10/11, dimostrando un corretto funzionamento su tutte queste piattaforme.
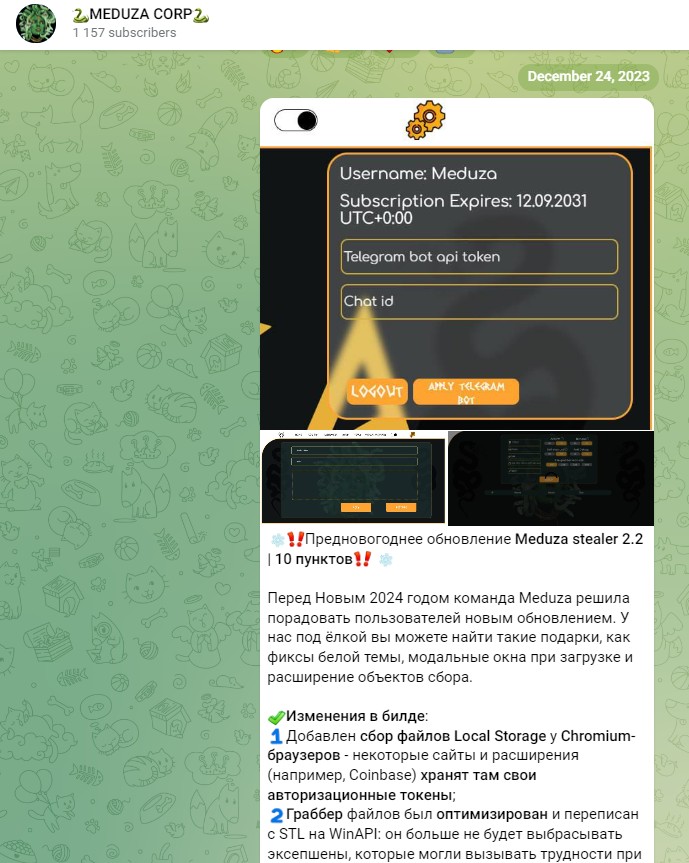
Meduza Stealer è in grado di intercettare dati da una varietà di programmi popolari, tra cui:
L’elenco dei programmi supportati continua e anche l’escalation di Meduza all’interno delle comunità underground.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]