


Gli esperti Microsoft hanno lanciato l’allarme : gli attacchi di iniezione di codice ViewState hanno previsto che gli aggressori creeranno malware utilizzando chiavi ASP.NET statiche trovate su Internet.
Secondo Microsoft Threat Intelligence, alcuni sviluppatori utilizzano le chiavi ASP.NET validationKey e decryptionKey (destinate a proteggere ViewState da manomissioni e divulgazioni) nel proprio codice, reperibile nella documentazione del codice o in repository di terze parti.

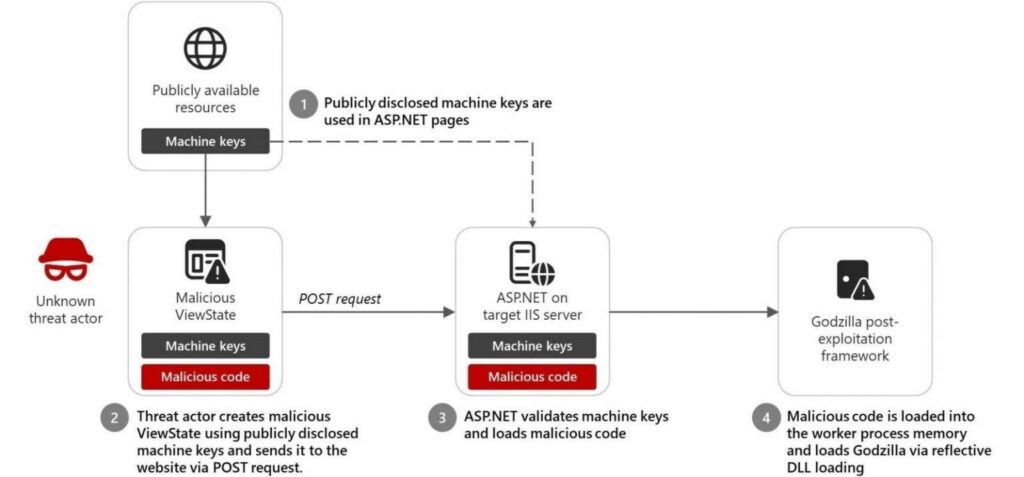
Gli aggressori utilizzano anche chiavi macchina accessibili al pubblico nei loro attacchi per creare ViewState dannosi (utilizzati nei moduli Web ASP.NET per gestire lo stato e salvare le pagine) aggiungendovi falsi codici di autenticazione dei messaggi).
Gli esperti spiegano che quando si carica ViewState inviato tramite richieste POST, il runtime ASP.NET sul server di destinazione decifra e convalida i dati ViewState dannosi utilizzando le chiavi corrette, quindi li carica nella memoria del processo worker e li esegue. Ciò consente agli aggressori di eseguire codice da remoto sui server web IIS presi di mira, consentendo loro di distribuire payload aggiuntivi.
Ad esempio, in un incidente verificatosi nel dicembre 2024, un aggressore sconosciuto ha utilizzato una chiave macchina disponibile al pubblico per distribuire un framework di post-sfruttamento di Godzilla su un server web di destinazione, consentendo l’esecuzione di comandi dannosi e l’iniezione di shellcode.
“Microsoft ha identificato più di 3.000 chiavi ASP.NET esposte pubblicamente che potrebbero essere utilizzate in tali attacchi”, ha affermato l’azienda. — In precedenza, gli attacchi di iniezione ViewState utilizzavano solitamente chiavi compromesse o rubate, spesso vendute sui forum del darknet. “Ma le chiavi disponibili al pubblico possono rappresentare un rischio ancora maggiore perché sono disponibili in più repository e possono essere aggiunte al codice di sviluppo senza modifiche.”
Per proteggersi da tali attacchi, Microsoft consiglia agli sviluppatori di generare chiavi macchina in modo sicuro, di non utilizzare chiavi predefinite o chiavi trovate su Internet, di crittografare gli elementi machineKey e connectionStrings per bloccare l’accesso ai segreti in chiaro, di eseguire l’aggiornamento ad ASP.NET 4.8 per utilizzare l’interfaccia AMSI (Antimalware Scan Interface) e di rafforzare i server Windows.
Inoltre, Microsoft ha descritto in dettaglio i passaggi per rimuovere o sostituire le chiavi ASP.NET nel file di configurazione web.config utilizzando PowerShell o la console di gestione IIS. L’azienda ha inoltre rimosso le chiavi di esempio dalla propria documentazione pubblica per impedire a chiunque di utilizzarle.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].