


Microsoft ha pubblicato un rapporto sull’entità degli attacchi informatici condotti dalla Federazione Russa ai datti nell’Ucraina dall’inizio del conflitto. Il rapporto rivela che diversi hacker sostenuti dalla Russia hanno preso di mira l’Ucraina, paralizzando i servizi critici della nazione.
Il rapporto sottolinea che gli attacchi sono iniziati più o meno nello stesso momento dell’attacco militare russo all’Ucraina e hanno avuto lo scopo di aumentare il danno che la Russia era in grado di infliggere al suo vicino.

L’informazione è stata divulgata da Microsoft mercoledì in quello che viene chiamato un “Rapporto speciale” sull’Ucraina.
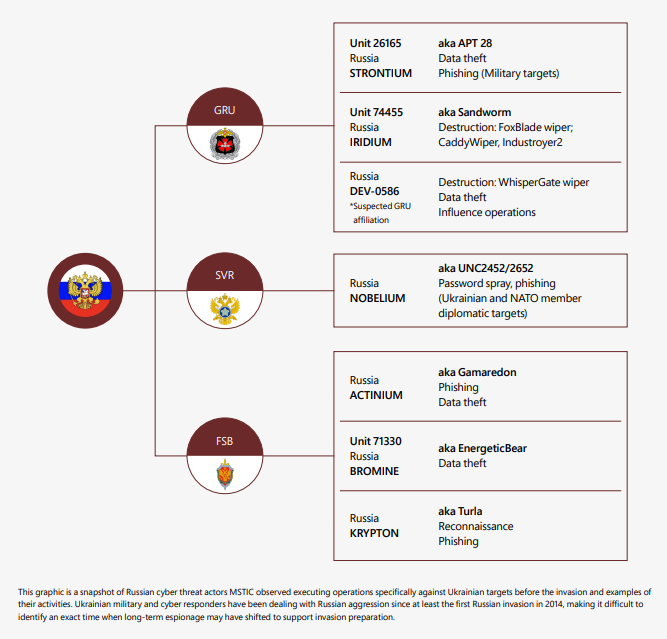
In esso, Microsoft registra che almeno 237 operazioni informatiche che sono state eseguite contro l’Ucraina dall’inizio dell’invasione. Accredita circa sei diversi gruppi hacker allineati alla Russia per tutti questi attacchi informatici.
Tra i 40 attacchi “distruttivi” notati fino all’8 aprile, la maggior parte di questi national-state hanno preso di mira organizzazioni governative ucraine e organizzazioni di infrastrutture critiche nel paese, rivela il rapporto. Questi attacchi da parte di attori delle minacce russe hanno utilizzato diverse famiglie di malware, alcuni dei quali includono WhisperGate/ WhisperKill, FoxBlade, SonicVote, CaddyWiper, DesertBlade e FiberLake.
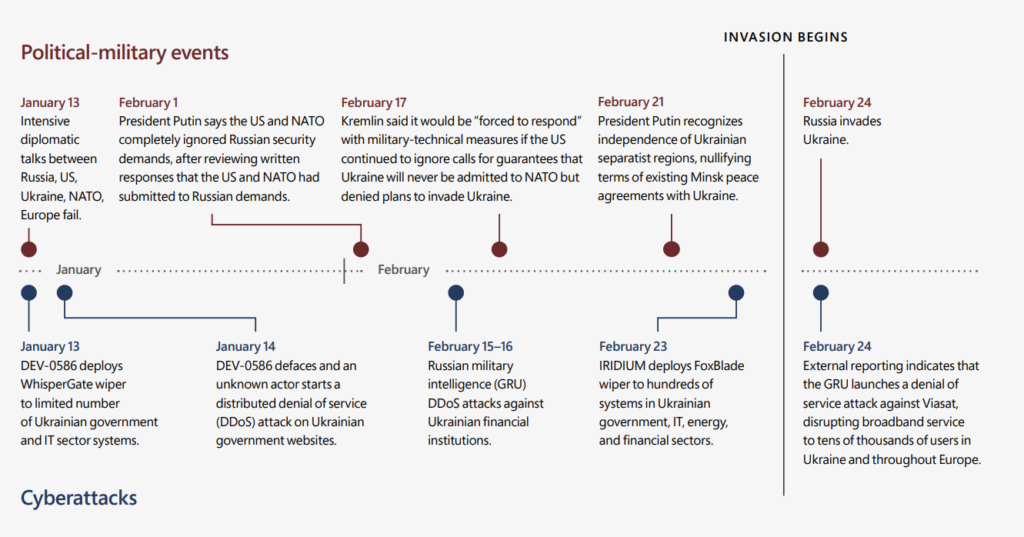
Il rapporto di Microsoft è piuttosto ampio, al punto che traccia la cronologia degli attacchi informatici contro l’Ucraina dall’inizio dell’invasione fino all’inizio di aprile, come abbiamo visto nell’immagine all’inizio dell’articolo.
Un’analisi approfondita di questa sequenza temporale rivela che gli attacchi informatici sostenuti dalla Russia sono stati tempestivi con gli attacchi militari verso l’Ucraina Il rapporto ne condivide alcuni esempi.
“Un attore russo ha lanciato attacchi informatici contro un’importante compagnia televisiva il 1° marzo, lo stesso giorno in cui l’esercito russo ha annunciato l’intenzione di distruggere obiettivi di “disinformazione” ucraini e ha diretto un attacco missilistico contro una torre della TV a Kiev”
sottolinea Microsoft.
Allo stesso modo, quando le forze russe hanno assediato la città di Mariupol verso la metà di marzo
“gli ucraini hanno iniziato a ricevere un’e-mail da un attore russo travestito da residente di Mariupol, accusando falsamente il governo ucraino di abbandonare i cittadini ucraini”
rivela il rapporto.
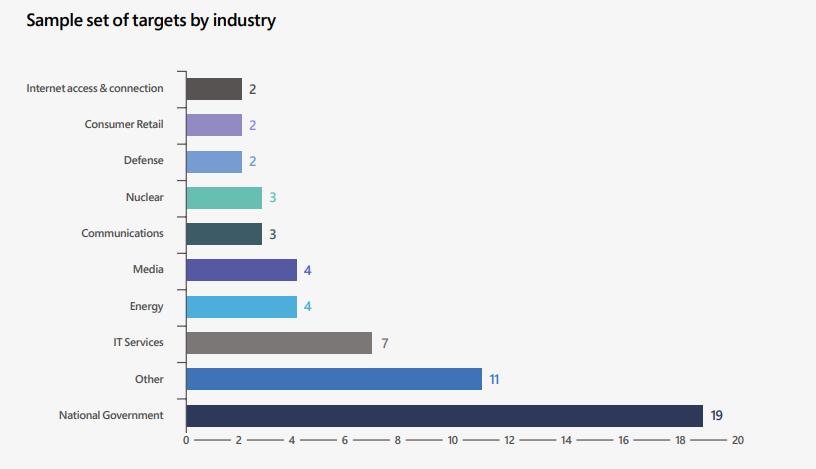
Citando questi e altri esempi simili, il vicepresidente di Microsoft Tom Burt afferma coraggiosamente in un blog, citando il rapporto, che gli attacchi informatici russi hanno lo scopo di “sostenere gli obiettivi strategici e tattici dell’esercito”.
Inoltre, fa luce anche su alcuni attacchi di spionaggio e campagne di disinformazione condotte da hacker russi in altri Stati membri della NATO.
Tuttavia, esiste ancora la possibilità che gli attacchi registrati siano solo una frazione delle effettive attività informatiche contro l’Ucraina.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].