


Il primo che ha riportato la notizia è stato il ministro Roberto Cingolani, collegato in diretta con Radio 1 quando il sito del Mite è andato in disservizio, il quale ha riportato le seguenti parole:
“Mentre vi parlo, oltre alla sicurezza energetica, vi dico che abbiamo minacce esterne rilevate sulla rete informatica del Ministero”.

Pertanto in via cautelativa tutti i sistemi sono stati messi in sicurezza con l’effetto dell’indisponibilità del servizio in questo momento, cosa per altro confermata dal servizio http://check-host.net/ con una query da poco lanciata sul sottodominio.
Cingolani ha anche detto che “La sicurezza è il primo parametro da tenere a mente”, e questa è cosa buona e giusta.
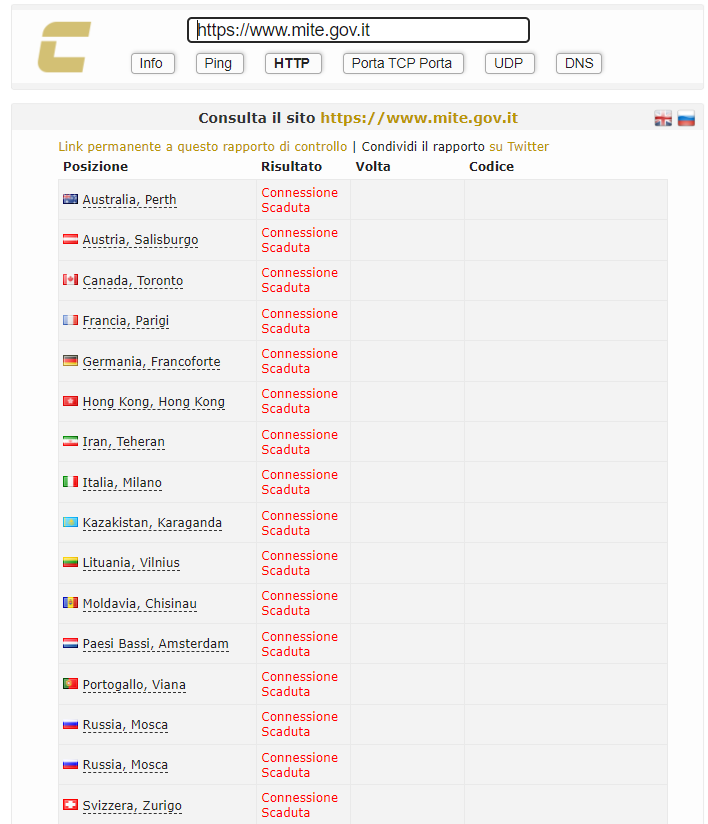
Rispetto a quanto riportato dal Corriere, sembrerebbe che si tratti di un attacco informatico non meglio precisato, confermato da delle fonti esterne del giornale.
Di fatto i disservizi alle infrastrutture del Ministero sono iniziate in concomitanza con i disservizi che abbiamo visto la scorsa settimana all’Agenzia delle entrate e alla Sogei, anche se di fatto potrebbe trattarsi solo di una coincidenza.
Ricordiamo che i problemi relativi all’incidente avvenuto alla Sogei erano di natura elettrica all’interno della rete di alimentazione dei data center, dove un buon numero di apparati ha avuto dei problemi in cascata, cosa che è stata ripristinata sostituendo gli apparati e rifacendoli ripartire.
Cingolani sempre in radio ha riportato, alla domanda se potesse essere un attacco proveniente dalla Russia che è:
“Impossibile rispondere in questo momento, ora ci sono le strutture preposte che lavorano, ma in questo momento la sicurezza deve essere obiettivo di tutti gli italiani”
RHC monitorerà la questione in modo da aggiornare il seguente articolo, qualora ci siano novità sostanziali. Nel caso ci siano persone informate sui fatti che volessero fornire informazioni sulla vicenda, oppure la stessa azienda voglia fare una dichiarazione, possono accedere alla sezione contatti, oppure in forma anonima utilizzando la mail crittografata del whistleblower.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]