


MS13-089 apre un leak site sul dark web, espone i primi dati e adotta una strategia di doppia estorsione senza cifratura.
Per anni “MS13-089” ha identificato un bollettino di sicurezza Microsoft del 2013 relativo a una vulnerabilità critica nel componente grafico GDI di Windows, sfruttabile per esecuzione di codice remoto. Oggi la stessa sigla viene riciclata come nome di un nuovo gruppo ransomware MS13-089.

Questa scelta non è solo un vezzo: riutilizzare un identificatore storico del mondo Microsoft introduce rumore nelle ricerche OSINT e sposta l’attenzione dall’immaginario “gang di strada” a quello “vulnerabilità software”. In pratica il gruppo si colloca subito nel perimetro cyber, sfruttando una sigla che gli analisti associano da anni a un problema di sicurezza ben documentato.
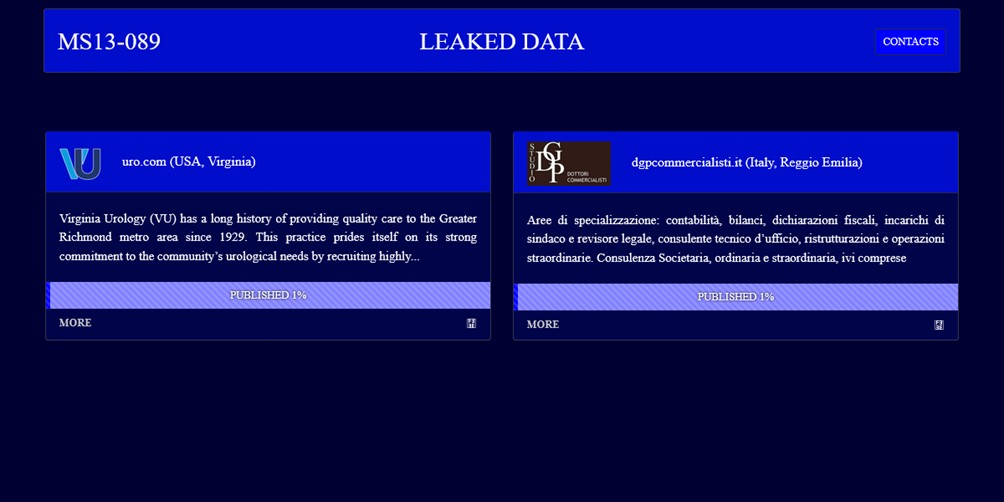
Lo screenshot, rilanciato da diversi siti e canali social del clearnet del leak site, mostra un’impostazione essenziale: in alto il nome MS13-089, al centro la sezione “LEAKED DATA” e subito sotto due card affiancate dedicate alle prime vittime. Ogni riquadro riporta logo, dominio, breve descrizione ufficiale estratta dal sito della vittima e una barra con la dicitura “PUBLISHED 1%”, insieme al pulsante “MORE”.
Questa struttura ricalca il modello ormai standard dei leak site di doppia estorsione: brand della gang in evidenza, elenco delle organizzazioni colpite con una scheda sintetica e un chiaro invito – il tasto “MORE” – a esplorare i campioni di dati pubblicati come prova dell’intrusione.
La barra “PUBLISHED 1%” che compare sotto ciascuna vittima non è una trovata grafica, ma un indicatore del livello di esposizione pubblica dei dati. Nel gergo dei leak site ransomware, questa etichetta segnala che solo circa l’1% dei dati sottratti è stato reso pubblico, mentre il restante 99% è ancora trattenuto dal gruppo come leva nella negoziazione con la vittima.
Uno degli aspetti più peculiari di MS13-089 è la scelta dichiarata di non cifrare i sistemi delle vittime, concentrandosi esclusivamente su furto e minaccia di leak dei dati. In comunicazioni riportate da siti di monitoraggio delle violazioni, il gruppo sostiene di non aver cifrato gli asset di Virginia Urology “per non danneggiare i pazienti”, rivendicando una strategia basata unicamente sulla doppia estorsione.
Questa narrativa – già vista in altri contesti in cui gli attori cercano di presentarsi come “professionisti” più che come vandali – non cambia però la sostanza: l’esfiltrazione di cartelle cliniche, dati assicurativi e documentazione fiscale rimane un danno grave, con potenziali ricadute per milioni di persone e importanti conseguenze regolatorie (HIPAA nel contesto USA, GDPR in Europa). La leva non è più la paralisi operativa tramite cifratura, ma la minaccia di una esposizione pubblica irreversibile.
Il debutto di MS13-089 conferma tendenze chiave del panorama ransomware:
Per i defender questo significa integrare nei playbook di risposta non solo scenari di cifratura massiva, ma anche casi in cui l’intero impatto è giocato sulla fuga di dati: monitoraggio costante dei leak site, capacità di reagire rapidamente alle pubblicazioni parziali e piani di comunicazione e notifica pensati per gestire la progressione da “1% pubblicato” alla minaccia di esposizione totale.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]