


Alla fine di dicembre 2023 abbiamo scritto dell’abuso dell’API di Google Chrome non documentata da parte di software dannoso. Si noti che due operazioni di furto di dati, Lumma e Rhadamanthys , utilizzano le API per recuperare le credenziali di Google rubate durante gli attacchi.
In seguito a questo rapporto, anche altri quattro programmi ransomware – Stealc, Medusa, RisePro e Whitesnake – hanno iniziato a utilizzare una tecnica simile. La società di sicurezza CloudSEK ha scoperto che il malware utilizza l’API OAuth “MultiLogin” di Google. Tale utilizzo permette la creazione di nuovi cookie di autenticazione quando i cookie Google originali rubati dalla vittima scadono.

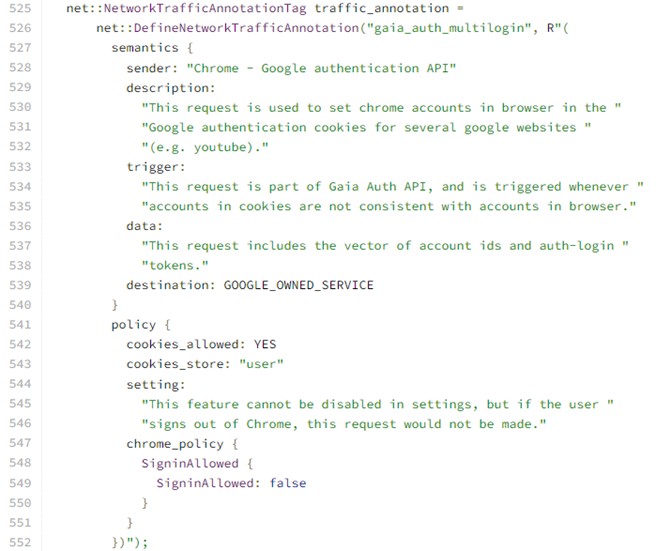
Questa API è progettata per sincronizzare gli account di diversi servizi Google. Il malware non ruba solo i cookie di autenticazione per i siti Google. Ruba anche un token speciale che può essere utilizzato per aggiornare o creare nuovi token di autenticazione.
I ricercatori non sono riusciti a trovare ulteriori informazioni su questa API da Google. L’unica documentazione può essere trovata nel codice sorgente di Google Chrome.
Google nel suo comunicato conferma di essere a conoscenza della situazione, ma tratta il problema come un semplice furto di cookie tramite malware. L’azienda afferma di aggiornare regolarmente i suoi meccanismi di protezione e di aiutare gli utenti colpiti da malware.
Google consiglia agli utenti di disconnettersi dal proprio account Chrome sui dispositivi e di invalidare le sessioni attive tramite il menu I miei dispositivi. Questa operazione renderà il token di aggiornamento non valido per l’utilizzo con l’API. Inoltre Google consiglia di modificare la password, soprattutto se è stata utilizzata su altri siti.
Tuttavia, molti utenti interessati non sanno quando e come adottare le misure suggerite. Spesso vengono a conoscenza dell’infezione solo dopo che i loro account sono stati violati e utilizzati in modo improprio. Un esempio è il caso di un dipendente di Orange Spain, dove l’infezione è diventata nota solo dopo aver utilizzato credenziali rubate per accedere all’account aziendale e aver modificato la sua configurazione BGP, causando interruzioni nei servizi Internet.
Google sta attualmente avvisando le vittime dell’abuso dell’API. Rimangono domande su come verranno avvisate le future vittime e su come sapranno di uscire dal browser per revocare i token di autenticazione.
Molti esperti ritengono che la soluzione migliore sarebbe limitare l’accesso alle suddette API per impedirne lo sfruttamento. Tuttavia, al momento non ci sono informazioni che Google intenda adottare tali misure. Google non ha risposto alle domande sui suoi piani per combattere l’abuso delle API.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].