


Uno specialista Microsoft ha scoperto delle vulnerabilità nei sistemi Linux, il cui sfruttamento consente di ottenere rapidamente i diritti di superutente.
In totale sono state scoperte 2 vulnerabilità (CVE-2022-29799 e CVE-2022-29800), le quali sono unite con il nome Nimbuspwn.

Sono stati riscontrati problemi nel componente networkd-dispatcher di molte distribuzioni Linux. Tale componente invia le modifiche sullo stato della rete e può eseguire vari script. Quando il sistema operativo viene avviato, networkd-dispatcher si avvia con i diritti di superutente.
Le vulnerabilità, combinando un directory traversal, porta al collegamento simbolico e l’errore TOCTOU (time-of-check-time-of-use). Dopo aver esaminato il codice sorgente di Networkd-Dispatcher, il ricercatore Microsoft Jonathan Bar Or ha notato che il componente “run_hooks_for_state” implementa la seguente logica:
Run_hooks_for_state espone i sistemi Linux alla vulnerabilità di directory traversal (CVE-2022-29799) perché nessuna delle funzioni che utilizza ripulisce correttamente gli stati utilizzati per creare il percorso di script corretto da input dannosi.
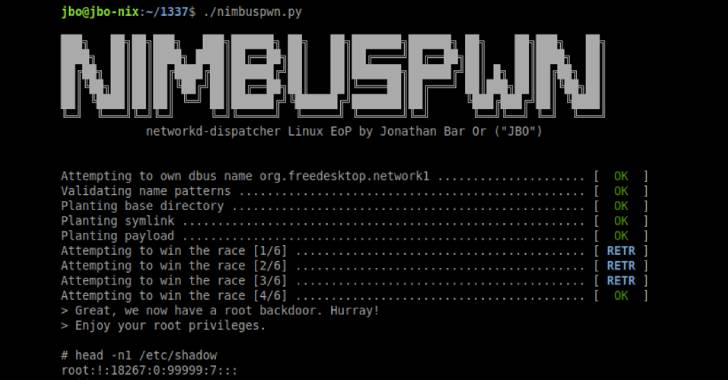
In questo modo, gli hacker possono utilizzare la vulnerabilità per uscire dalla directory “/etc/networkd-dispatcher”.
Run-hooks_for_state contiene anche una vulnerabilità (CVE-2022-29800) che rende i sistemi vulnerabili a una condizione di competizione time-of-check to time-of-use TOCTOU poiché trascorre una certa quantità di tempo tra il rilevamento degli script e l’esecuzione degli stessi.
Un utente malintenzionato potrebbe sfruttare questa vulnerabilità per sostituire gli script che Networkd-Dispatcher che appartengano all’utente root.
Il ricercatore ha anche trovato diversi processi in esecuzione come utente della rete systemd, a cui è consentito utilizzare il nome del bus necessario per eseguire codice arbitrario da posizioni scrivibili.
I processi vulnerabili includono diversi plugin gpgv che vengono eseguiti quando apt-get viene installato o aggiornato e il demone Erlang Port Mapper, che consente l’esecuzione di codice arbitrario in alcuni script.
La vulnerabilità in Networkd-Dispatcher è stata corretta, ma non si sa quando e in quale versione.
Si consiglia vivamente agli utenti Linux di eseguire l’aggiornamento all’ultima versione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]