


Un utente con il nickname Tsar0Byte ha pubblicato su DarkForums, uno dei forum underground più noti nell’ambiente cybercrime, un annuncio scioccante: la presunta compromissione di dati sensibili appartenenti a 96.252 dipendenti Nokia.
Nel post, pubblicato alle 05:15 del giorno precedente, Tsar0Byte rivendica l’attacco e minaccia ulteriori violazioni, parlando apertamente di “breach” e dichiarando che questa esposizione sarebbe solo l’inizio: il prossimo obiettivo sarebbero i sistemi interni, con possibile accesso al codice sorgente e ulteriori dati riservati.

Di seguito la traduzione del post scritto dai criminali informatici.
Siamo penetrati in profondità, oltre le tue aspettative.
Tramite un collegamento vulnerabile di terze parti, abbiamo avuto accesso a dati collegati a 94.500 dipendenti Nokia. Non si tratta di una semplice fuga di notizie. È un cedimento strutturale.
📁 Directory interna completa
📧 Email aziendali
📞 Numeri di telefono
🧠 Ruoli, reparti, sedi
🔗 Tracce LinkedIn, riferimenti interni
🗂️ Documenti interni e registri lato partner
Sei rimasto in silenzio. Pensavi che sarebbe passato inosservato.
Ora il mondo sa quanto sono deboli le tue fondamenta. 💰 Il pacchetto completo è in vendita. Solo acquirenti privati. Deposito a garanzia accettato. Non cerchiamo l’influenza, ma creiamo impatto.
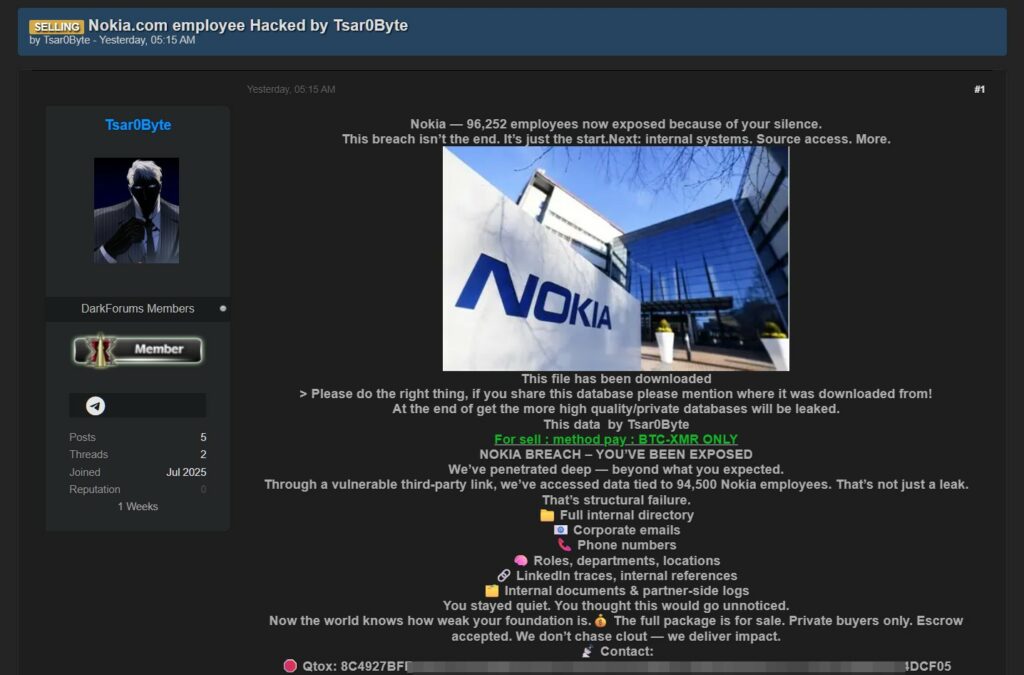
Secondo quanto riportato dall’autore, l’accesso sarebbe avvenuto attraverso una vulnerabilità di terze parti, che ha permesso di scaricare un archivio contenente informazioni dettagliate su oltre 94.500 dipendenti Nokia. Nello specifico, il pacchetto in vendita conterrebbe:
L’autore sottolinea che non si tratta di un semplice dump di dati, ma di una compromissione più profonda, che mette a rischio la struttura stessa della sicurezza interna di Nokia. La vendita del database sarebbe riservata a “private buyers only” e i pagamenti sarebbero accettati esclusivamente in Bitcoin (BTC) o Monero (XMR), criptovalute predilette negli ambienti cybercrime.
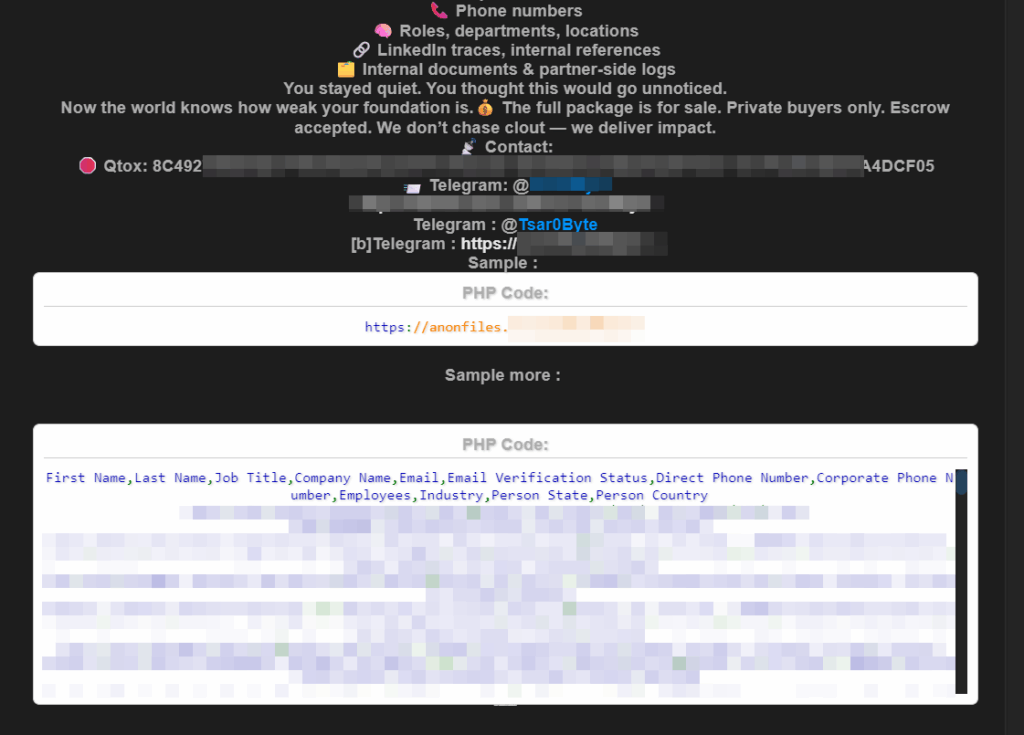
Tsar0Byte, nel messaggio, si rivolge direttamente a Nokia, accusandola di aver “taciuto” e di aver sottovalutato l’incidente, minacciando di rilasciare ulteriori dati ancora più sensibili se l’azienda non prenderà provvedimenti.
Questo annuncio dimostra ancora una volta come i forum underground come DarkForums rappresentino un vero e proprio mercato nero per il traffico di informazioni riservate, dove vengono venduti dati personali, vulnerabilità e accessi a sistemi compromessi.
Nokia, al momento, non ha rilasciato dichiarazioni ufficiali sull’accaduto. Resta da vedere se si tratta di una reale compromissione o di una tattica per ottenere guadagni illeciti sfruttando l’effetto mediatico. Quel che è certo è che la notizia ha già attirato l’attenzione della comunità cyber e potrebbe rappresentare un grave problema per l’azienda e per la sicurezza dei dati dei suoi dipendenti.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.