


DELL alle prese con la terza fuga di dati in una sola settimana. Esposti file interni altamente sensibili, fra cui documenti interni e dati riguardanti MFA.
Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
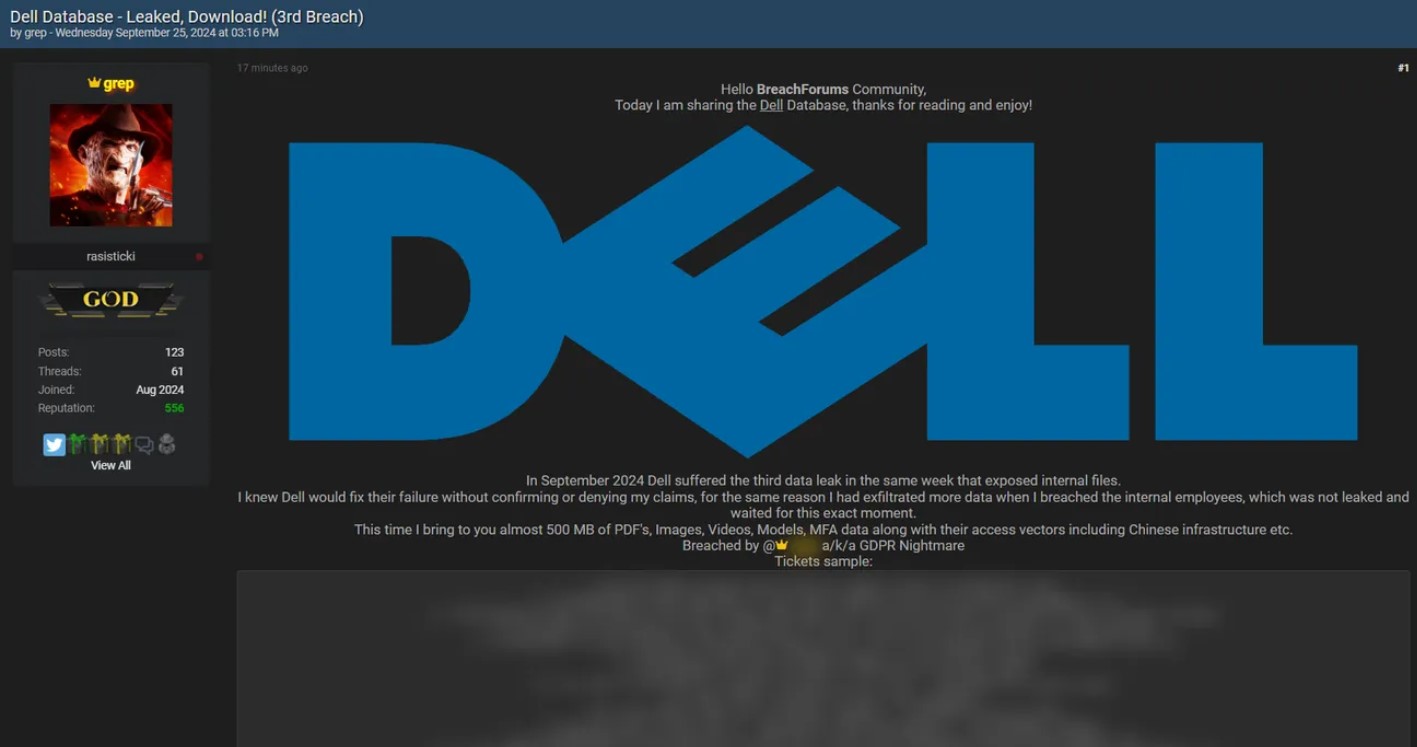

Come dice il proverbio Non c’è due senza tre. Sembrerebbe infatti che DELL sia stata colpita nuovamente con un’altra fuga di dati, segnando così il terzo incidente in una sola settimana. Il Threat Actor “grep”, ha rivendicato poche ore fa la responsabilità dell’ultima violazione facendo intuire di aver preso di mira il colosso della tecnologia.
Questo evento segue due precedenti violazioni avvenute in poco tempo, che stanno suscitando parecchio interesse nel campo della sicurezza informatica tanto che sembrerebbe aver spinto la stessa DELL ad avviare un’indagine interna.
Il 19 settembre 2024, “grep” ha presumibilmente esposto i dati sensibili di oltre 10800 dipendenti e partner interni. Qui il link all’articolo completo.
Successivamente, il 22 settembre, un altro Threat Actor denominato “Chucky” è riuscito a estrapolare 3,5GB di dati violando il CRM. Qui il link all’articolo completo.
Nell’ultima fuga di dati del 25 settembre, il Threat Actor avrebbe invece dichiarato che tutti i dati sono stati esfiltrati durante una singola violazione con il rilascio che sta avvenendo un pò per volta. Questa affermazione non solo allontanerebbe l’ipotesi che DELL stia subendo numerosi e continuativi attacchi ma, confermerebbe invece che i dati violati verrebbero rilasciati gradualmente con diverse pubblicazioni nel Dark Web.
Questa volta sono stati violati circa 500 MB di dati sensibili, tra cui documenti interni, PDF, immagini, video di test dei dispositivi interni e dati di autenticazione a più fattori (MFA), che, se confermati da DELL, potrebbero aumentare ulteriormente le preoccupazioni sulla sicurezza dei dati dell’azienda.
Il Threat Actor nel post affermerebbe di aver immaginato che DELL avesse risolto il proprio errore senza confermare o negare la fuga di dati, motivo per cui aveva esfiltrato più dati quando violò i dipendenti interni. Dati che non sono stati esposti immediatamente, ma al momento opportuno.
I dati trapelati dovrebbero includere dati di accesso, riferimenti all’infrastruttura cinese, ticket interni e documenti infrastrutturali. Nello specifico, alcuni file includono: problemi VPN, requisiti proxy, migrazioni delle applicazioni, configurazioni di rete e informazioni critiche su MFA Authentication.
Attualmente, non siamo in grado di confermare con precisione l’accuratezza delle informazioni riportate, poiché non è stato rilasciato alcun comunicato stampa ufficiale sul sito web riguardante l’incidente.
Quest’ulteriore violazione fornirebbe informazioni sull’infrastruttura di progetto di DELL e le sue operazioni interne che, se confermate, rivelerebbero dati sensibili che potrebbero rappresentare un rischio per la sicurezza se sfruttate. Con tre Data Breach in una sola settimana, le preoccupazioni sulla sicurezza informatica dell’azienda crescono a dismisura. Ci auguriamo che l’azienda adotti le dovute precauzioni e di non dover tornare a parlare a breve di una possibile quarta violazione.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, nel caso in cui ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.