


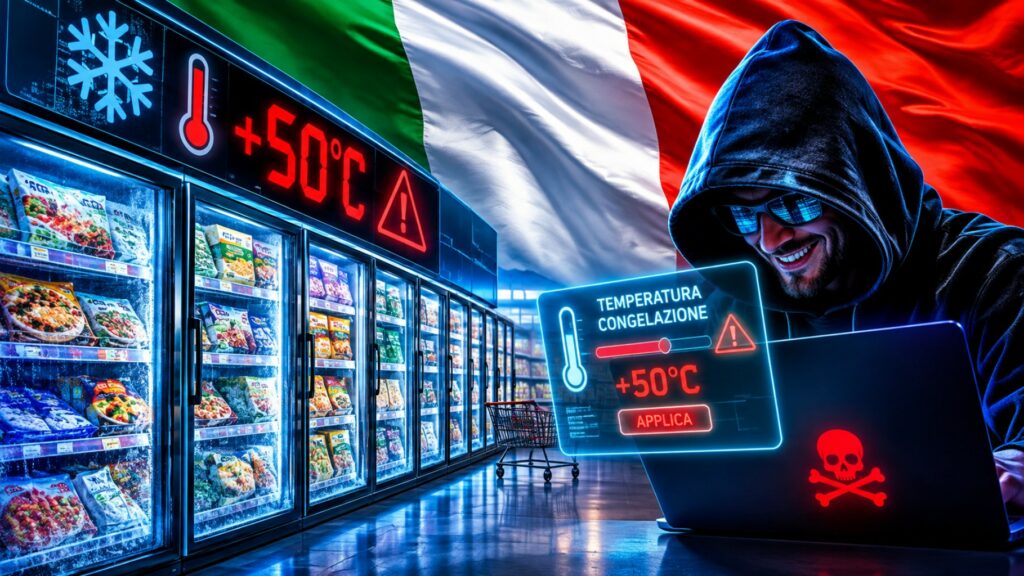
Gli hacker prendono di mira i supermercati europei manipolando da remoto i sistemi di refrigerazione. Dopo i gravi attacchi in Francia, anche l'Italia registra episodi in Sicilia, Sardegna, Toscana ed Emilia-Romagna. Frigoriferi e congelatori sabotati possono causare il deterioramento degli alimenti, perdite economiche e rischi per la sicurezza alimentare. L'ACN ha lanciato l'allarme.
Gli attacchi informatici contro i supermercati europei si stanno diffondendo in una nuova direzione. Questa volta, gli hacker criminali prendono di mira i sistemi di controllo dei frigoriferi e dei congelatori, anziché i dati dei clienti. Questo metodo prevede la manipolazione a distanza della temperatura delle apparecchiature di refrigerazione per causare il deterioramento degli alimenti e infliggere danni diretti alle reti di distribuzione.
Questo incidente è stato confermato per la prima volta su larga scala in Francia tra la notte tra l’11 e il 12 ottobre 2026. In quell’occasione, le temperature impostate per la refrigerazione e il congelamento in centinaia di supermercati sono state modificate a distanza, e la temperatura di alcune apparecchiature ha raggiunto i 50 gradi Celsius. Di conseguenza, grandi quantità di cibo, tra cui carne, latticini, verdura e surgelati, sono state buttate via in quanto avariate.

In Francia, importanti catene di distribuzione come Intermarché, Carrefour e Monoprix hanno segnalato danni. La gravità dell’incidente è stata ulteriormente aggravata dagli incendi legati a malfunzionamenti delle apparecchiature in alcuni punti vendita. Le autorità francesi hanno avviato un’indagine guidata dall’Agenzia nazionale per la sicurezza informatica (ANSSI) ed è stata attivata anche una risposta a livello europeo. Secondo un rapporto Reuters, l’attacco ha colpito i sistemi di refrigerazione di diverse grandi catene di distribuzione e l’entità dei danni è stata stimata come ingente.
In seguito all’incidente in Francia, attacchi simili sono stati segnalati in successione in diversi paesi europei. Casi di temperature anormalmente elevate negli impianti di refrigerazione si sono verificati anche in Belgio, Svezia, Lussemburgo, Estonia, Irlanda e Paesi Bassi.
Anche l’Italia non è stata risparmiata dagli attacchi. Il 2 novembre, l’Agenzia italiana per la sicurezza informatica (ACN) ha lanciato allarmi di sicurezza per i settori della distribuzione alimentare e della refrigerazione. In particolare, ha dichiarato di aver ricevuto una segnalazione di un incidente di sicurezza da un’azienda in Toscana e ha confermato la presenza di segnali di un attacco a un produttore di alimenti surgelati in Emilia-Romagna.Danni sono stati segnalati anche in Sicilia. Alcuni banchi frigoriferi di alcuni supermercati Coop sono stati danneggiati, alterando le impostazioni di temperatura, e si segnalano danni agli alimenti in tre punti vendita a Catania e uno a Palermo. A Sassari, in Sardegna, la polizia ha avviato un’indagine dopo che le temperature sui banchi frigo di un supermercato sono aumentate.
Un comunicato dell’ANSA del 2 novembre affermava che le autorità italiane raccomandavano controlli di sicurezza urgenti alle aziende interessate. Successivamente, un altro comunicato dell’ANSA del 3 novembre riportava ulteriori casi di danni in Sicilia, Sardegna e Abruzzo.Tuttavia, non è ancora stato confermato se l’attacco originatosi in Francia e i successivi episodi in vari paesi europei siano stati perpetrati dallo stesso attentatore o utilizzando le stesse metodologie tecniche.
La domanda cruciale che questo incidente pone al settore della sicurezza informatica è: perché un frigorifero di un supermercato è stato hackerato?
Nei moderni punti vendita di grandi dimensioni, frigoriferi e congelatori non sono semplici elettrodomestici. Utilizzano centraline di controllo e software in rete per la regolazione della temperatura, lo sbrinamento automatico, la gestione energetica e la manutenzione da remoto. Come riporta Alex Orlowski, l’attribuzione di questi attacchi non è ancora certa, ma i sospetti sono rivolti a Russia e Iran. I criminali hanno manipolato i controller delle celle frigorifere mettendoli in modalità sbrinamento, come i Danfoss AK-SM 800 e AK-SC 355, oltre ad altri modelli Copeland/Dixell. “Danfoss ha dichiarato che la maggior parte degli impianti colpiti erano modelli legacy usciti di produzione e senza più supporto , AK-SM 800: fine vita dal maggio 2021 mentre AK-SC 355: dismesso nel 2016. “
Questi sistemi rientrano generalmente negli ambienti IoT (Internet of Things) e OT (Operational Technology) e sono progettati per essere gestiti da remoto.
Il problema è che, se i sistemi di controllo connessi a Internet per comodità non sono adeguatamente protetti, gli aggressori possono sfruttarli come via di intrusione, soprattutto se risultano segregati male ed accessibili dalla rete internet.
In relazione a questo incidente, sono state avviate indagini su apparecchiature di controllo Danfoss obsolete e firmware privi di aggiornamenti di sicurezza. In particolare, le apparecchiature non più supportate dal produttore (EoL), gli schemi di autenticazione vulnerabili e le interfacce di gestione esposte esternamente rappresentano importanti fattori di rischio che gli aggressori possono sfruttare per assumere il controllo del sistema. Tuttavia, non è stato possibile identificare in tutti i casi interessati i percorsi di intrusione e le tecniche di attacco effettivi.
Questi rischi vanno ben oltre il semplice problema del malfunzionamento del frigorifero. Modificare le impostazioni di temperatura o abusare della funzione di sbrinamento automatico può compromettere la sicurezza alimentare e causare ingenti sprechi di prodotto e perdite economiche. Inoltre, può minacciare la continuità della catena di approvvigionamento alimentare e la sicurezza dei consumatori.
In risposta, l’ACN italiana ha raccomandato di verificare con urgenza l’esposizione a Internet dei sistemi di controllo e manutenzione remota e di implementarli in un ambiente protetto e isolato dalla rete interna aziendale. Ha inoltre sottolineato l’importanza del controllo degli accessi remoti tramite VPN, dell’implementazione dell’autenticazione a più fattori (MFA), della verifica dell’account amministratore, degli aggiornamenti del firmware e della sostituzione delle apparecchiature per le quali il supporto del produttore è terminato.
Questo incidente dimostra che gli attacchi informatici non prendono più di mira solo le informazioni e i dati aziendali. Anche una vulnerabilità di sicurezza in un singolo frigorifero può compromettere l’intera rete di distribuzione alimentare. La sicurezza informatica non deve più essere considerata una questione di esclusiva competenza dei reparti IT, ma una priorità assoluta per la protezione delle infrastrutture sociali e della vita quotidiana dei cittadini e di tutta la sfera della sicurezza nazionale.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.