


Il gruppo hacker filorusso NoName057(16) ha pubblicato un messaggio provocatorio contro il ministro degli Esteri Antonio Tajani, criticando il sostegno italiano all'Ucraina. Nel post rivendica anche un presunto attacco informatico a Quantum Systems, azienda tedesca produttrice di droni, e annuncia iniziative di protesta in Francia e Italia. Le accuse non sono verificate.
Il gruppo hacker filorusso NoName057(16) è tornato alla ribalta con un messaggio pubblico sul proprio canale Telegram, prendendo di mira il ministro degli Esteri italiano Antonio Tajani, criticando apertamente la posizione del governo italiano sulla guerra in Ucraina e il suo sostegno a Kiev.
Il gruppo, ha allegato al post un’immagine provocatoria che mostra un uomo di chiesa davanti a un camino acceso. Hanno utilizzato una storia simbolica intitolata «La storia del pastore e dei pantaloni bruciati» per costruire il proprio attacco politico.
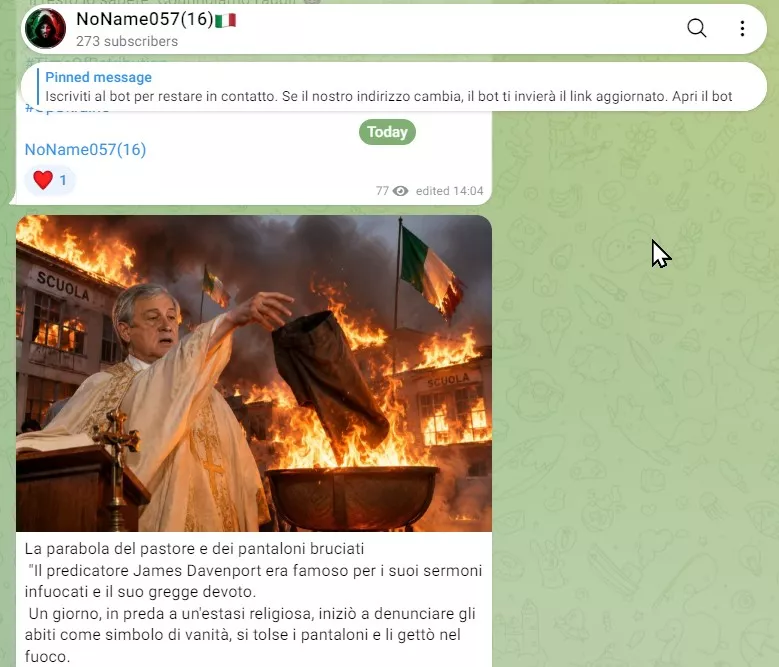

Il post tratta la storia del predicatore James Davenport, che si dice abbia gettato i suoi pantaloni nel fuoco durante un’occasione religiosa, un gesto che poi spinse i presenti a credere che avesse perso la ragione e a lasciare il luogo di culto.
Il gruppo utilizza questa storia per fare un paragone sarcastico con Tajani, considerando che il ministro stia ripetendo questo approccio, in un momento in cui, secondo loro, l’Italia sta affrontando problemi interni sempre più gravi.
I NoName criticano il suo continuo sostegno all’Ucraina, nonostante abbia affermato che la posizione del suo paese mira a difendere gli interessi di Kiev e a lavorare per raggiungere la pace. Tuttavia, la parte interessante del post riguarda un presunto attacco informatico che avrebbe preso di mira Quantum Systems, l’azienda tedesca specializzata nello sviluppo di droni e sistemi aerei senza pilota e tecnologie difensive.
Dalle loro affermazioni, sarebberp riusciti a ottenere un database dell’azienda e affermano di aver convertito i fondi derivati dalla vendita per finanziare manifestazioni di protesta in Francia, con l’intenzione di estendere queste attività anche all’Italia.
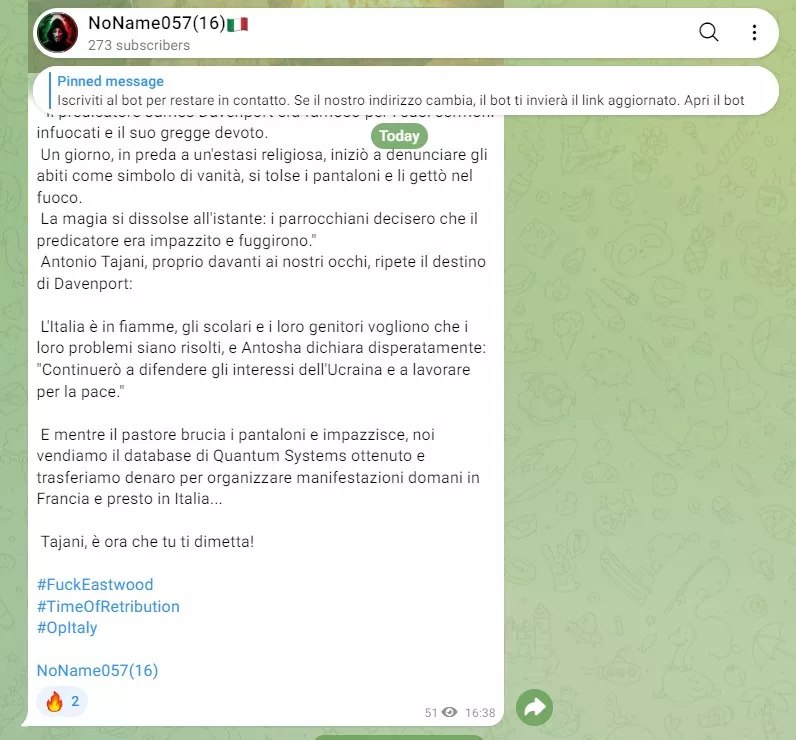
Tuttavia, queste dichiarazioni rimangono affermazioni del gruppo e non sono state accompagnate, fino ad ora, da prove pubbliche che possano essere verificate in modo indipendente.
Non è quindi possibile confermare che si sia verificato un effettivo attacco informatico ai sistemi di Quantum Systems o la validità delle affermazioni relative all’ottenimento della base di dati e alla conversione dei fondi. Il gruppo ha concluso il proprio post con un messaggio diretto al ministro degli Esteri italiano, dicendo: «Tajani, è ora che ti dimetta!»
Questo post si inserisce nello stile abituale adottato da NoName057(16), che combina l’annuncio di presunti attacchi informatici con la propaganda politica e il targeting di governi e istituzioni che il gruppo considera ostili agli interessi russi. In questo caso, sembra che il gruppo stia cercando di sfruttare il presunto attacco informatico non solo per dimostrare le proprie capacità cibernetiche, ma anche per rafforzare un discorso politico che mira al sostegno occidentale all’Ucraina.
Rimane la domanda fondamentale: Quantum Systems è stata effettivamente vittima di un attacco informatico e di un furto di dati, oppure ci troviamo di fronte all’ennesimo episodio di propaganda digitale che utilizza gli attacchi informatici per raggiungere obiettivi politici?
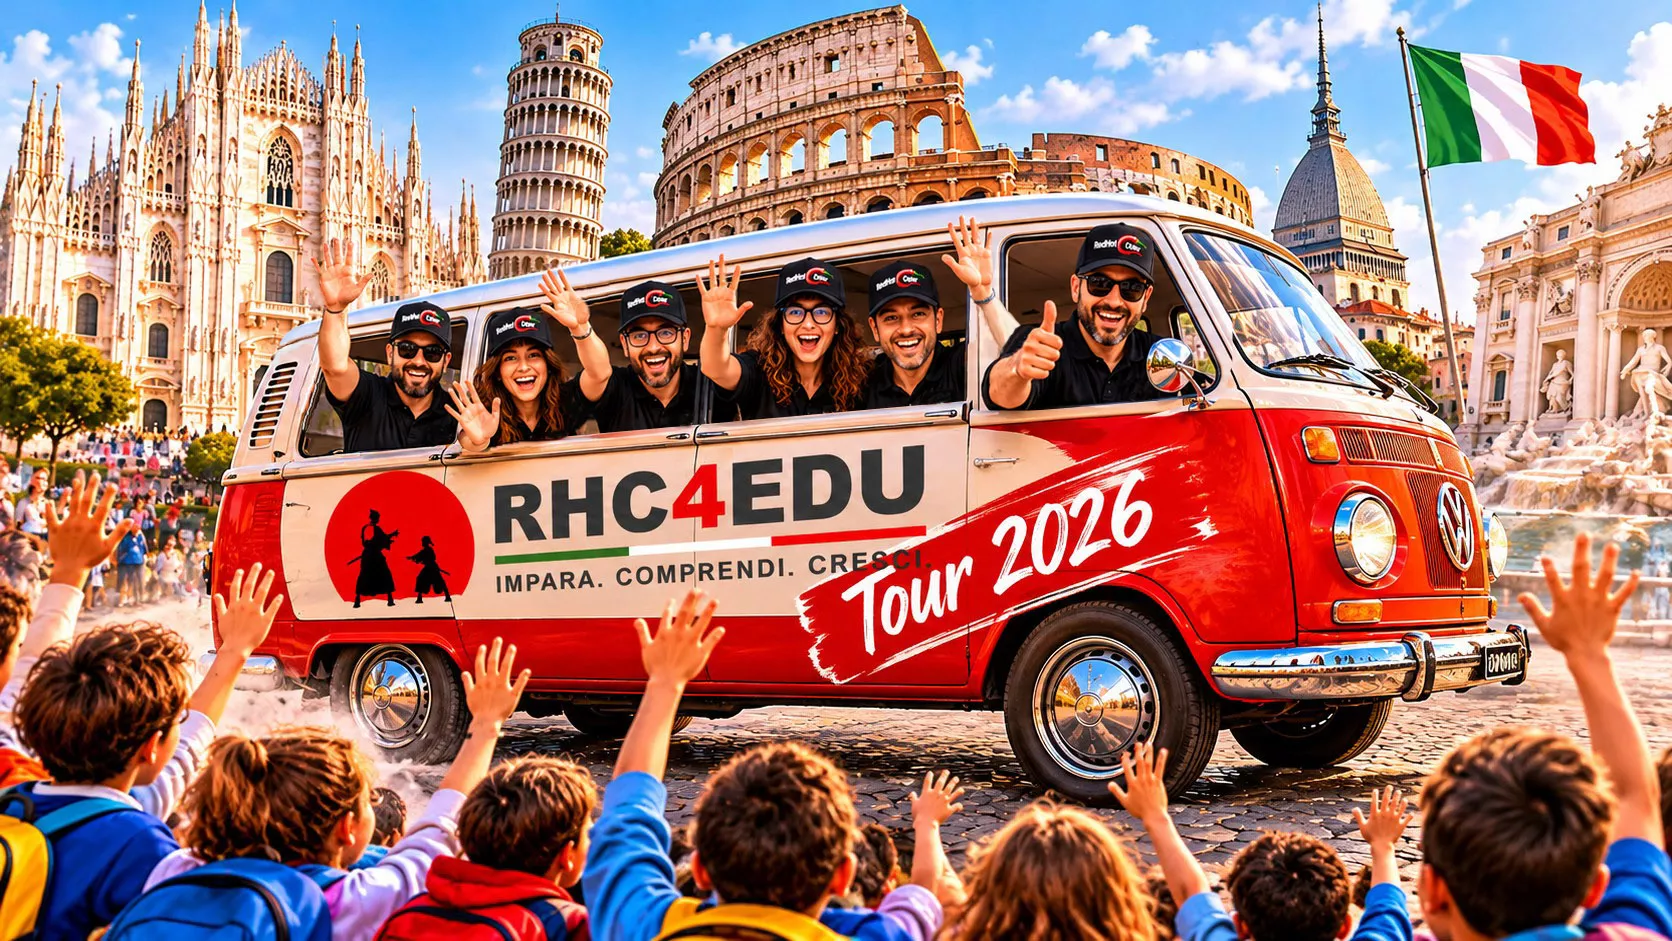
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.