


Gli utenti di lingua cinese sono stati presi di mira da una nuova campagna di SEO Poisoning che utilizza falsi siti web di app popolari per distribuire malware nei risultati di ricerca. Secondo un rapporto di Fortinet FortiGuard Labs, gli aggressori hanno utilizzato plugin SEO per ottenere un posizionamento elevato su Google e hanno registrato domini quasi indistinguibili da quelli originali. Le sostituzioni utilizzavano modifiche minime ai caratteri e descrizioni credibili, che inducevano le vittime a scaricare programmi di installazione infetti invece delle app originali.
Attraverso questo schema, sono state introdotte nei dispositivi modifiche del trojan RAT della famiglia Gh0st RAT: varianti di HiddenGh0st e Winos (ValleyRAT). Quest’ultimo è associato al gruppo Silver Fox (SwimSnake, Valley Thief, UTG-Q-1000, Void Arachne), attivo almeno dal 2022.

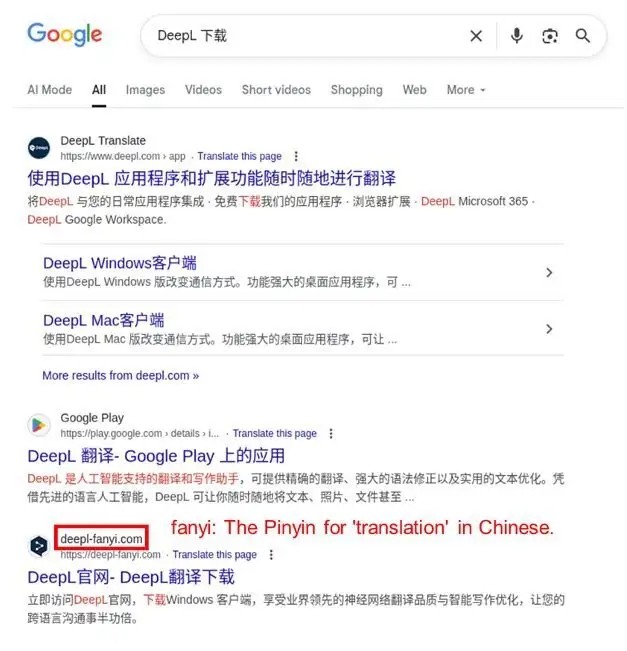
L’attacco è iniziato quando gli utenti cercavano prodotti come DeepL Translate, Google Chrome, Signal, Telegram , WhatsApp e WPS Office su Google. Invece di risorse ufficiali, sono finiti su copie accuratamente costruite, il cui download veniva avviato tramite programmi di installazione trojanizzati.
Il processo era controllato da uno script che formava una catena a più fasi: prima veniva richiesto un file JSON con un collegamento aggiuntivo, quindi il nuovo JSON puntava all’indirizzo di download finale del pacchetto dannoso. All’interno del programma di installazione era presente un modulo DLL che eseguiva controlli per bypassare l’analisi. Estraeva una seconda libreria, il cui compito era sovraccaricare gli strumenti di analisi, costringendoli a consumare risorse e rallentarli.
La stessa libreria garantiva la decompressione e l’avvio del payload principale. In precedenza, veniva verificata la presenza dell’antivirus 360 Total Security. Se l’antivirus era installato, il malware utilizzava l’intercettazione dell’oggetto COM TypeLib per insinuarsi nel sistema ed eseguire il file insalivation.exe. In assenza di un antivirus, l’infiltrazione veniva garantita tramite un collegamento di Windows che puntava allo stesso file eseguibile.
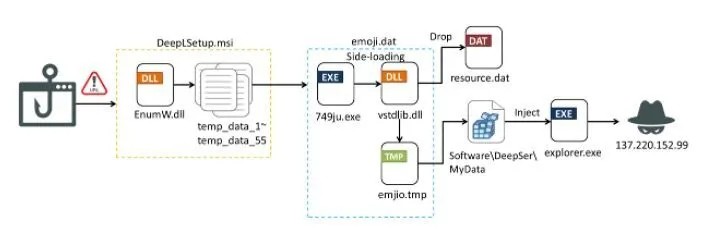
La fase finale prevedeva il caricamento di AIDE.dll, che attivava tre componenti chiave. Il primo era il modulo C2, che gestiva la comunicazione crittografata con il server remoto e caricava plugin aggiuntivi. Il secondo era Heartbeat, che raccoglieva informazioni di sistema, incluso un elenco dei processi in esecuzione, e verificava le funzionalità di sicurezza. Il terzo era Monitor, che monitorava l’attività degli utenti, verificava il mantenimento della stabilità e inviava regolarmente segnali al server di controllo.
Le funzioni di controllo includevano la possibilità di installare plugin, intercettare l’input da tastiera e il contenuto degli appunti e rubare i portafogli di criptovalute associati a Ethereum e Tether. Alcuni plugin offrivano la possibilità di acquisire screenshot, precedentemente registrati come parte del toolkit Winos.
Gli esperti sottolineano che gli installer contenevano sia un’applicazione legittima che una parte dannosa , motivo per cui gli utenti non si sono accorti dell’infezione. Inoltre, i falsi sono arrivati persino ai primi posti dei risultati di ricerca, il che rende il controllo dei nomi di dominio e delle fonti di download una misura di sicurezza fondamentale.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.