


Nell’ottobre 2024, Cisco ha subito un incidente di sicurezza significativo a causa di una configurazione errata del loro DevHub, che ha permesso di accedere e scaricare dati sensibili.
L’incidente è stato reso pubblico da IntelBroker su BreachForums il 15 di Ottobre scorso, dove è stato annunciato che una parte del breach era disponibile per il download. Cisco poco dopo emise un avviso nel quale informava che non vie era stata alcuna violazione ma specificava che : “We have, however, identified files that were not intended for public download that were inadvertently published on the site as a result of a configuration error. These files were not discoverable or indexed by search engines, such as Google“. Per maggiori informazioni consultare il documento emesso da Cisco.

Il 16 Dicembre 2024, gli attaccanti, tra cui IntelBroker, @zjj e @EnergyWeaponUser hanno pubblicato nuovi dati, grazie ad un’istanza DevHub aperta di Cisco, scaricando 4.5TB di informazioni. I file coinvolti includevano software critici come:
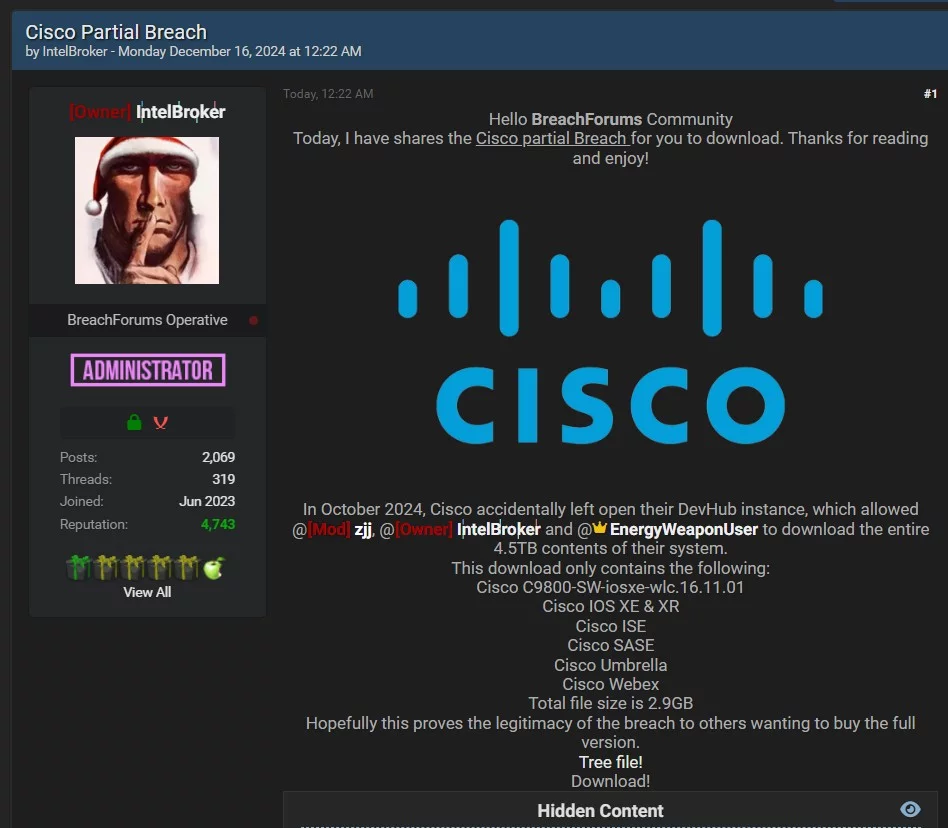
La dimensione totale dei file disponibili per il download era di 2.9GB, utilizzata come “preview” per attirare potenziali acquirenti per l’intero databreach.
Gli attaccanti hanno utilizzato le seguenti tattiche per eseguire l’attacco:
Questo incidente mette in luce diverse vulnerabilità e lezioni importanti per il settore del networking, dimostrando che anche un colosso come Cisco può commettere degli errori.
Le configurazioni errate, ad esempio, possono esporre dati sensibili e sistemi critici. È essenziale implementare rigorosi controlli di accesso e autenticazione per tutte le risorse pubblicamente accessibili.
Condurre audit di sicurezza regolari e valutazioni di vulnerabilità può aiutare a identificare e correggere tempestivamente le esposizioni potenziali.
Le aziende dovrebbero inoltre avere piani di risposta agli incidenti ben definiti per mitigare rapidamente i danni e proteggere i dati dei clienti.
Cisco ha risposto all’incidente disabilitando l’accesso pubblico al DevHub e correggendo l’errore di configurazione. Hanno inoltre notificato i clienti interessati e offerto assistenza per la revisione dei file coinvolti. Cisco continua a valutare i file per identificare ulteriori dati sensibili e garantire la sicurezza delle loro risorse.
L’incidente di sicurezza su Cisco DevHub evidenzia l’importanza di una gestione rigorosa delle configurazioni e della sicurezza nel settore del networking. Le aziende devono adottare misure proattive per proteggere le loro risorse e rispondere efficacemente agli incidenti di sicurezza per salvaguardare i dati sensibili e mantenere la fiducia dei clienti.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].