


Gli specialisti di Guardio Labs segnalano una campagna su larga scala per distribuire l’infostealer Lumma, che utilizza CAPTCHA falsi. Invitano le persone a eseguire comandi PowerShell e a dimostrare che non sono bot.
Questa campagna è stata chiamata DeceptionAds, poiché gli aggressori hanno utilizzato la rete pubblicitaria Monetag e hanno pubblicato più di un milione di annunci pubblicitari ogni giorno su 3.000 siti. Si ritiene che dietro questa attività ci sia il gruppo di hacker Vane Viper.

Essenzialmente, i DeceptionAds sono una variante nuova e più pericolosa degli attacchi ClickFix, in cui la vittima viene indotta con l’inganno a eseguire comandi PowerShell dannosi e a infettare manualmente il proprio sistema con malware. Questa campagna è diversa dalle precedenti perché utilizza la pubblicità legittima per reindirizzare gli utenti ignari a pagine con CAPTCHA falsi.
Come accennato in precedenza, gli hacker utilizzano la rete pubblicitaria Monetag per inserire annunci pop-up per offerte, download e servizi falsi, mentre di solito si rivolgono al pubblico di piattaforme di streaming piratate o di siti con software piratati.
Se la vittima clicca su un annuncio di questo tipo, il codice offuscato verifica se si tratta di una persona reale e la reindirizza su una pagina con un CAPTCHA fake, mentre utilizza il servizio BeMob per mascherarla. Sebbene BeMob venga solitamente utilizzato, ad esempio, per monitorare le prestazioni pubblicitarie, in questo caso viene utilizzato esclusivamente per eludere il rilevamento.
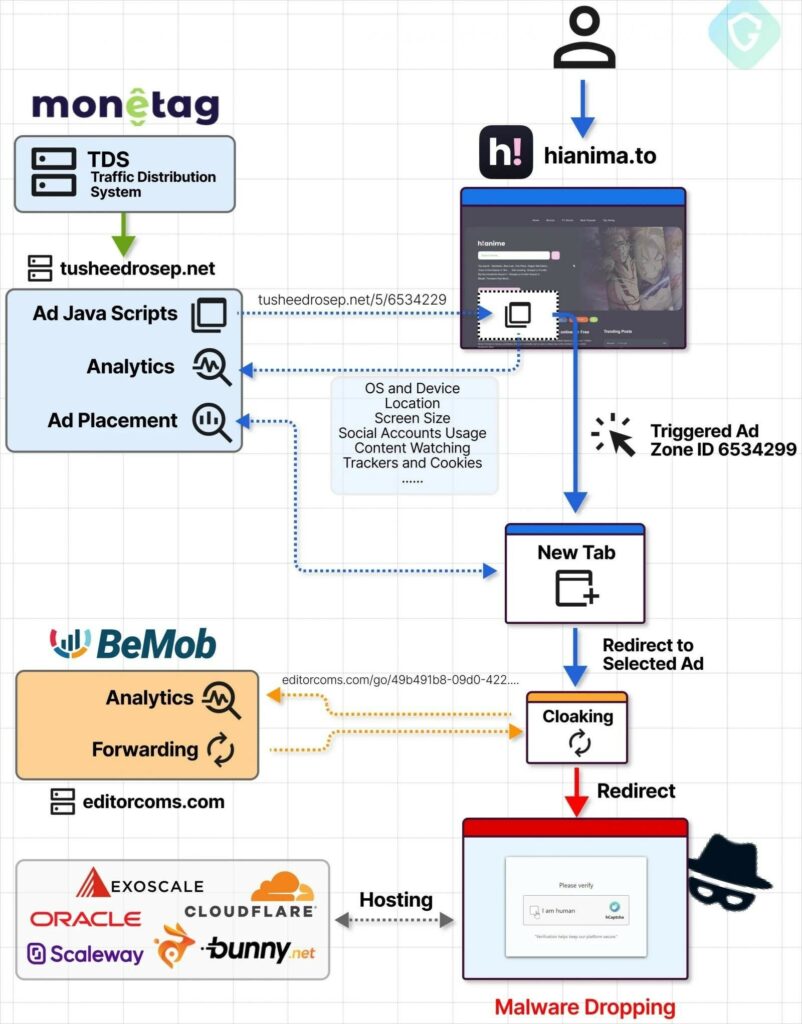
“Fornendo al sistema Monetag un URL BeMob benigno (invece di un collegamento diretto a una pagina con un CAPTCHA falso), gli aggressori hanno sfruttato la reputazione di BeMob, complicando così gli sforzi di moderazione dei contenuti di Monetag”, spiegano i ricercatori.
La stessa pagina con il falso CAPTCHA contiene uno snippet JavaScript che, senza che l’utente se ne accorga, copia nei suoi appunti un comando PowerShell dannoso di una riga. La pagina fornisce quindi alla vittima le istruzioni per eseguire il comando tramite Windows Run.
Come risultato di queste azioni, sul dispositivo dell’utente verrà scaricato ed eseguito il ladro Lumma, in grado di rubare dalla macchina infetta: cookie, credenziali, password, dati di carte bancarie e cronologia di navigazione dai browser (inclusi Google Chrome, Microsoft Edge, Mozilla Firefox e altri browser Chromium).
Secondo GuardioLabs l’abuso dei servizi Monetag e BeMob era diffuso. La rete pubblicitaria, ad esempio, ha segnalato la rimozione di 200 account di criminali informatici. E sebbene ciò abbia inizialmente portato alla cessazione dell’attività dannosa, già l’11 dicembre i ricercatori hanno notato che la campagna si era ripresa, ma ora gli hacker stavano cercando di utilizzare un’altra rete pubblicitaria.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].