


Qualcosa non tornava.
Alcuni utenti scaricavano Tor convinti di proteggere la propria privacy… e invece finivano sotto osservazione. Non è un paradosso: è proprio quello che è successo con una versione modificata del celebre browser progettato per l’anonimato.

Il problema è emerso dopo che alcuni ricercatori hanno individuato un comportamento strano nei download del software. Un dettaglio minuscolo all’inizio. Poi, scavando un po’, è venuto fuori uno schema piuttosto inquietante.
I ricercatori di sicurezza hanno scoperto che una versione alterata del browser Tor veniva distribuita tramite un installer malevolo. Chi lo installava si ritrovava con un browser apparentemente normale ma con una libreria spyware nascosta.
Il software raccoglieva una quantità sorprendente di informazioni: cronologia di navigazione, dati inseriti nei moduli, nomi dei computer, posizione delle macchine, nomi utente e perfino indirizzi MAC delle schede di rete.
Tutti questi dati venivano inviati a un server controllato dagli aggressori. Non solo: l’impianto consentiva anche l’esecuzione di comandi shell sul computer della vittima. Insomma… accesso totale.
La diffusione non è avvenuta tramite tecniche complicate.
Niente exploit esotici. Piuttosto qualcosa di molto più semplice.
Un video pubblicato su un canale YouTube cinese – con oltre 180.000 iscritti e più di 64.000 visualizzazioni – conteneva un link per scaricare il browser Tor. In realtà il collegamento portava a un installer dannoso ospitato su una piattaforma cloud cinese.
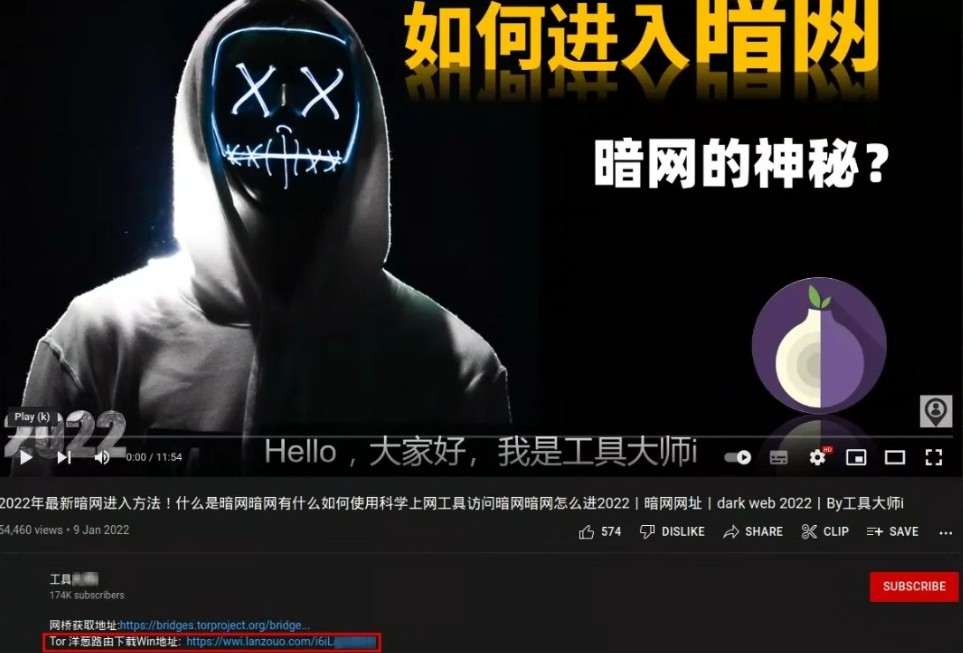
Il video era online da gennaio 2022. I ricercatori hanno iniziato a individuare vittime nei loro dati a partire da marzo dello stesso anno, quando hanno notato un cluster di download sospetti.
L’operazione è stata battezzata OnionPoison. Il nome richiama il sistema di routing “a cipolla” utilizzato dal Tor Browser legittimo, nato originariamente nei laboratori di ricerca della US Naval Research Lab.
Secondo le analisi, il malware non veniva distribuito a chiunque. I server di comando e controllo controllavano gli indirizzi IP e inviavano l’impianto solo a utenti situati in Cina.
Questo dettaglio non è casuale. Il sito ufficiale di Tor è bloccato nel Paese, quindi molti utenti sono costretti a cercare versioni alternative del browser su altre piattaforme. Ed è qui che scatta la trappola.
Curioso anche un altro aspetto: il malware non rubava automaticamente password, cookie o wallet. Si concentrava invece su cronologia di navigazione, ID dei social network e reti Wi-Fi.
Secondo i ricercatori potrebbero essere utilizzati per identificare le vittime e magari contattarle sui social. A quel punto basterebbe poco per minacciarle o metterle sotto pressione.
La ricerca è stata pubblicata dai ricercatori di Kaspersky Lab, che hanno analizzato nel dettaglio la campagna e il funzionamento dell’operazione OnionPoison.
Il consiglio finale di Red Hot Cyber, in realtà, è piuttosto semplice.
Scaricare sempre il software dal sito ufficiale. Quando non è possibile, controllare almeno la firma digitale dell’installer e verificare che il certificato corrisponda allo sviluppatore reale.
Ti è piaciuto questo articolo? Ne stiamo discutendo nella nostra Community su LinkedIn, Facebook e Instagram. Seguici anche su Google News, per ricevere aggiornamenti quotidiani sulla sicurezza informatica o Scrivici se desideri segnalarci notizie, approfondimenti o contributi da pubblicare.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.