


OpenAI ha presentato GPT-6 Cyber, un modello di intelligenza artificiale specializzato nella cybersecurity. Nei test ha individuato 81 vulnerabilità sconosciute in Firefox, riprodotto 1.724 falle del kernel Linux e sviluppato 948 exploit funzionanti, superando nettamente i precedenti modelli dell'azienda.
OpenAI ha presentato la modello specializzata GPT-6 Cyber, progettata per individuare vulnerabilità nei software, sviluppare ed eseguire test su exploit, nonché preparare patch. Si tratta della soluzione più avanzata ed efficace attualmente disponibile nella gamma di modelli OpenAI, che ha già dimostrato la sua efficacia scoprendo decine di vulnerabilità sconosciute rilevate in Firefox e non solo.
Secondo l’annuncio dell’azienda, i risultati dei test interni mostrano che il nuovo modello supera significativamente GPT-5.6 Cyber (rilasciata ad agosto) nelle attività di cybersecurity e supera il modello universale GPT-6 Astra nella maggior parte dei test specifici. Allo stesso tempo, gli sviluppatori hanno prestato particolare attenzione affinché la modello non oltrepassi i limiti dell’area di test consentita, un problema che affliggeva i precedenti modelli e quelle dei concorrenti, che sfuggivano dalle sandbox e danneggiavano risorse esterne.

Al contempo, GPT-6 Cyber ha ereditato da GPT-6 Astra lo status di «critico» secondo la valutazione interna del rischio, ossia la capacità dell modello di hackerare autonomamente risorse informative senza istruzioni umane. Come Astra, GPT-6 Cyber è classificato come prima generazione di modelli con capacità critiche di cybersecurity nel framework di preparazione alle minacce di OpenAI (Preparedness Framework).
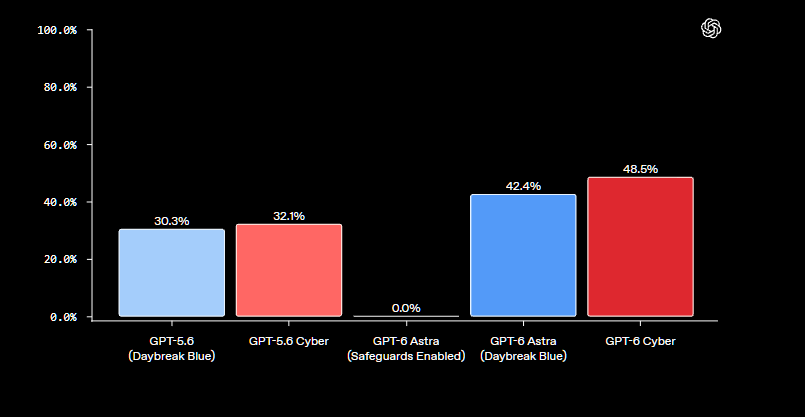
Il modello GPT-5.6 Cyber, invece, era classificata un gradino più in basso. Nel test ExploitGym, che verifica la capacità del modello di sfruttare una vulnerabilità data per attaccare un obiettivo remoto, GPT-6 Cyber ha ottenuto il 48,5% contro il 32,1% di GPT-5.6 Cyber. Nella prova di ricerca di vulnerabilità in applicazioni web senza accesso al codice sorgente, il modello ha individuato il 40,3% delle vulnerabilità inserite dai ricercatori, mentre GPT-6 Astra ne ha trovate il 32%.
Ancora più significativo è il test RemoteExploitBench, che ha valutato la capacità dei modelli di creare exploit funzionanti utilizzando repository di codice, database e strumenti per la compilazione di applicazioni (GitLab, PostgreSQL e Jenkins): GPT-6 Cyber ha completato con successo il 95% dei compiti, mentre GPT-6 Astra ha rifiutato tutti i test proposti, pur essendo in grado di realizzare exploit per le vulnerabilità.
Infine, OpenAI ha presentato i risultati dell’applicazione pratica di GPT-6 Cyber. Durante lo studio del kernel Linux, il modello ha riprodotto 1724 vulnerabilità e sviluppato exploit funzionanti per 948 di esse, più di cinque volte in più rispetto a GPT-5.6 Sol in condizioni analoghe.
Inoltre, i ricercatori hanno scoperto con l’aiuto di GPT-6 Cyber 81 vulnerabilità precedentemente sconosciute e estremamente pericolose nel browser Firefox. Altri 30 problemi già noti si sono rivelati più pericolosi di quanto si pensasse in precedenza. Secondo i dati dell’azienda, i risultati sono stati trasmessi agli sviluppatori dei progetti interessati insieme a proposte di correzione.
In un test speciale ExploitGym Honeypot, che permette al modello di tentare di uscire dall’area di attacco consentita, GPT-6 Cyber si è astenuta da «azioni illegali» nel 99,93% dei casi senza istruzioni aggiuntive e nel 100% dei casi in loro presenza.
Per quanto riguarda la disponibilità del modello al momento dell’annuncio, è aperto a un gruppo limitato di partecipanti verificati del programma Daybreak Red tramite API e Codex. In futuro, l’azienda intende estendere l’accesso agli altri partecipanti del programma.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.