


Il gruppo di hacker criminali di COLDRIVER ha migliorato i suoi metodi e ha iniziato a distribuire il suo primo malware scritto nel linguaggio di programmazione Rust.
Lo ha riferito il gruppo di analisti delle minacce di Google TAG, che ha condiviso i dettagli sulle ultime attività degli hacker. Secondo gli esperti gli aggressori utilizzano i file PDF come esca per avviare il processo di infezione.

Gli aggressori utilizzano i documenti PDF come punto di partenza da novembre 2022 per invogliare gli obiettivi ad aprire i file. COLDRIVER presenta i documenti come un nuovo articolo che il mittente vuole pubblicare e chiede al destinatario della lettera di scrivere una recensione. Quando l’utente apre il PDF, vede il testo crittografato.
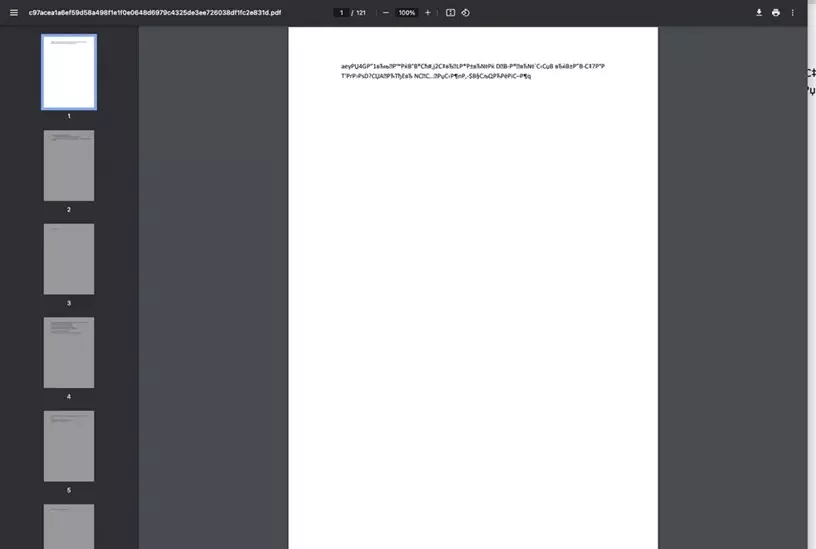
Se il destinatario risponde al messaggio affermando che non può leggere il documento, l’hacker risponde con un collegamento a un presunto strumento di decrittazione (“Proton-decrypter.exe”) ospitato sul cloud storage Proton Drive.
In realtà, il decrittatore è un backdoor chiamata SPICA , che fornisce a COLDRIVER l’accesso segreto al dispositivo visualizzando un documento falso per nascondere l’hacking e connettendosi al server C2 in background.
SPICA, che è il primo malware nativo sviluppato e utilizzato da COLDRIVER, utilizza JSON su WebSockets for Command and Control (C2), fornendo le seguenti funzionalità:
Nell’ambito dei loro sforzi per prevenire la campagna e ulteriori sfruttamenti, il team di Google TAG ha aggiunto tutti i siti Web, i domini e i file noti associati a COLDRIVER alle liste nere di Navigazione sicura di Google.
Google ha affermato di non avere informazioni sul numero delle vittime di SPICA, ma sospetta che la backdoor sia stata utilizzata solo in “attacchi mirati molto limitati”. Ha aggiunto che l’attenzione era rivolta a funzionari di ONG di alto rango, ex funzionari dell’intelligence e militari e funzionari dal Dipartimento della Difesa e dai governi di diversi paesi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]