


Gli esperti della società Cyble hanno scoperto una serie di falsi siti per adulti che distribuiscono ransomware. Tuttavia, l’analisi dettagliata ha mostrato che il malware non crittografa i dati, ma distrugge deliberatamente le informazioni delle sue vittime.
Non si sa esattamente come gli operatori di questa campagna pubblicizzassero i loro siti, ma usano nomi host associati a foto erotiche: nude-girlss.mywire[.]org, sexyphotos.kozow[.]com e sexy-photo[.]online .
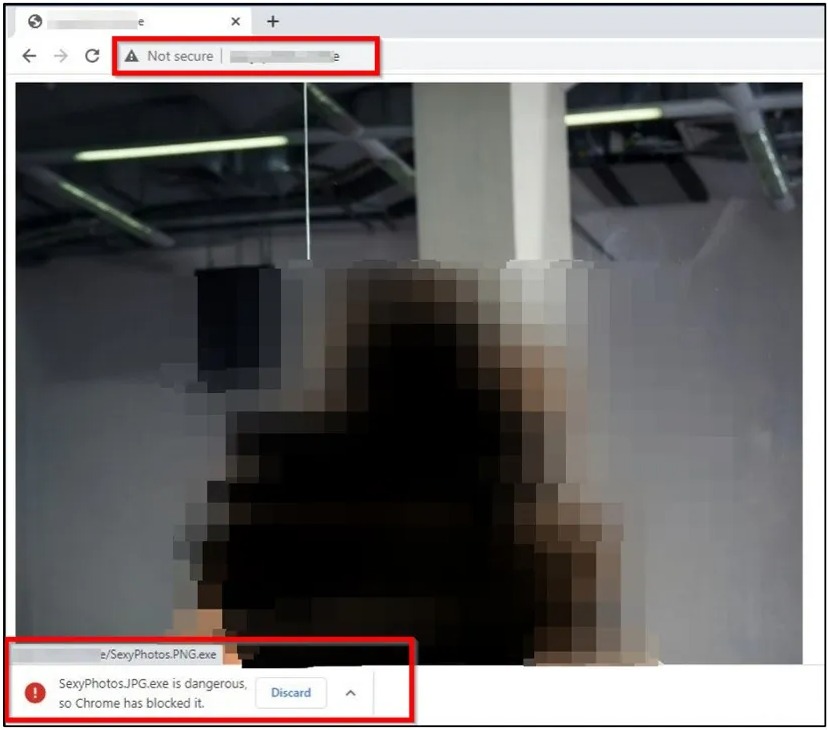

I ricercatori affermano che su tali siti, ai visitatori viene automaticamente richiesto di scaricare un file eseguibile chiamato SexyPhotos.JPG.exe, che si maschera da immagine JPG.
Se l’utente tenta di aprirlo accettando all’immagine, il falso ransomware distribuirà quattro file eseguibili (del.exe, open.exe, windll.exe e windowss.exe) sul sistema, oltre al file avtstart.bat nella directory %temp%, per eseguirli.
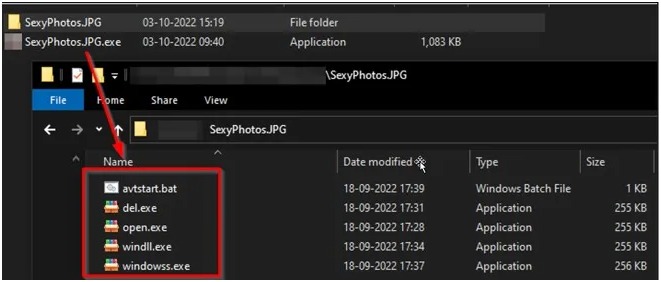
Il file batch viene copiato sul sistema con tutti e quattro i file eseguibili nella cartella di avvio di Windows.
Il file windowss.exe viene quindi eseguito, rilasciando tre file aggiuntivi nel sistema, incluso windows.bat, che rinomina i file della vittima. Di seguito sono riportati i tipi di file e le cartelle che il malware prende di mira.
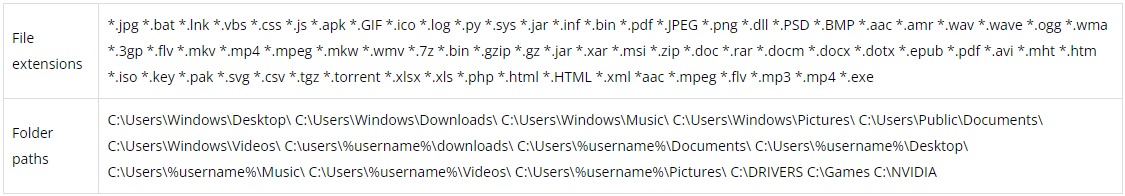
Di conseguenza, i file utente vengono rinominati in base a un unico modello, ad esempio Lock_1.fille, Lock_2.fille e così via. Sebbene i contenuti dei file interessati non vengano modificati o crittografati, non c’è modo per le vittime di scoprire i loro nomi originali.
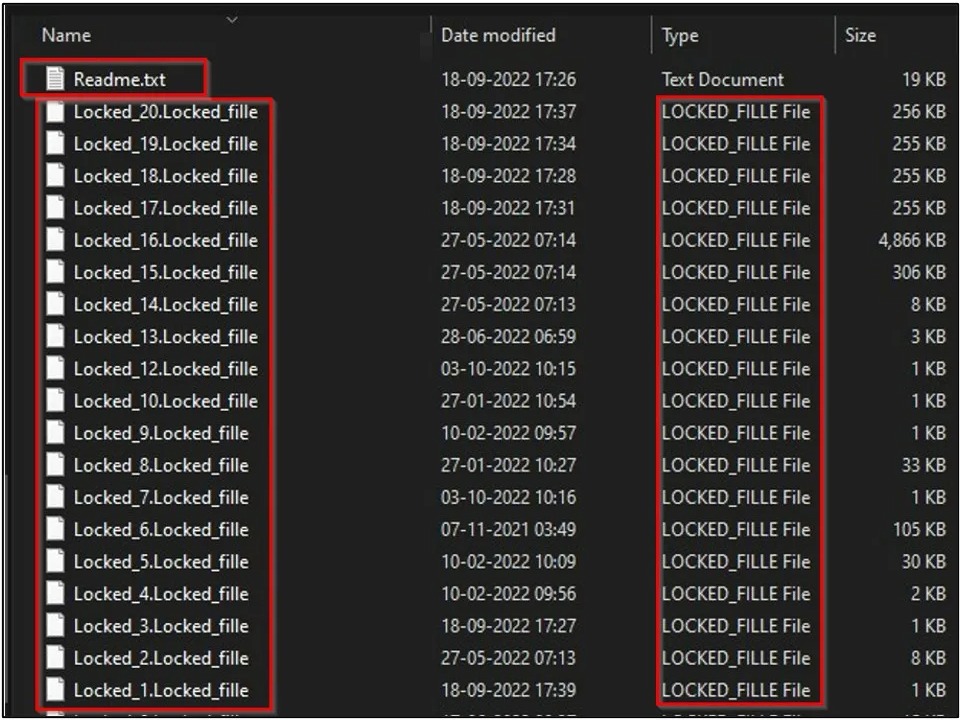
Insieme a questo, nel sistema vengono visualizzate le note di riscatto (file readme.txt).
In questo messaggio, gli aggressori chiedono 300 dollari in bitcoin e dopo tre giorni minacciano di raddoppiare questo importo a 600 dollari per altri sette giorni.
Se l’utente non paga, il malware procede ad eliminare tutti i file dal sistema.

Come spiegano i ricercatori, qui non esiste alcuna crittografia dei file (solo un classico “rename”). Pertanto, è improbabile che gli autori di questo malware dispongano di uno strumento di recupero dei dati. Dopotutto, il malware non tenta nemmeno di preservare i nomi dei file originali durante l’infezione.
Peggio ancora, gli esperti ritengono che tale corruzione dei dati non sia affatto un incidente. Apparentemente, il malware è stato concepito proprio come un wiper (wiper, dall’inglese cancellare – “cancella”), ovvero distrugge intenzionalmente i dati delle sue vittime.
Ma dopo una falsa crittografia, il malware tenta di eseguire il file dell.exe, ma a causa di un errore di denominazione (che porta all’eliminazione di dell.exe), questo passaggio non funziona come dovrebbe. Se correggi viene corretto l’errore e si esegue il file, tutte le unità di sistema dalla A alla Z (ad eccezione dell’unità C:\) verranno eliminate completamente.

Gli analisti di Cyble notano che l’unico modo possibile per recuperare i dati dopo un attacco di questo malware è ripristinare il sistema operativo a un checkpoint precedente, poiché il falso ransomware non elimina le copie shadow.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.