


L'articolo evidenzia come la segmentazione di rete, soprattutto a livello 2 con le VLAN, sia fondamentale per una sicurezza efficace e una gestione semplificata. Viene mostrato che creare subnet non basta: è necessario progettare una rete con VLAN, trunk e regole di comunicazione ben definite, supportate da un Next Generation Firewall. Si sottolinea l'importanza di una progettazione accurata prima della configurazione, della documentazione e dell'aggiornamento continuo dei dispositivi per ridurre le vulnerabilità e migliorare la scalabilità.
Oggi si continua a lavorare con il sentito dire e con la classica espressione: “Ho sempre fatto così, perché cambiare?”
Un argomento ancora sottovalutato, ma oggi più che mai indispensabile, sono le nostre reti informatiche, troppo spesso considerate una spesa anziché un investimento strategico.

Per installare dispositivi di rete, bisogna conoscere cosa si installa, come si installa e come si configura.
Questo discorso nasce da un problema che osservo quasi quotidianamente: molti professionisti non conoscono adeguatamente il modello ISO/OSI, fondamentale per poter progettare e realizzare una rete dati efficiente, scalabile e sicura.
Ho visto e sentito dire che per segmentare una rete è sufficiente fare regole nel layer 3, creando semplicemente più sottoreti IP e gestendo il routing.
In apparenza sembra un ragionamento corretto: se un router permette di creare più reti e di instradare il traffico tra di esse, perché complicarsi la vita con le VLAN? La risposta è semplice! Creare più subnet non significa automaticamente segmentare correttamente una rete.
Ma non solo, oggi si pensa ancora che basti configurare delle Access Control List (ACL) con qualche regola e qualche filtro sul router o firewall e il gioco è fatto! Anche questi sono errori che non possiamo più permetterci.
La segmentazione moderna nasce prima di tutto a livello 2 della pila ISO/OSI per poi fare routing a livello 3. Possiamo osservare i dettagli nella ISO/IEC 7498-1:1994 – Open Systems Interconnection (OSI) Basic Reference Model.
Le VLAN consentono di separare logicamente dispositivi diversi anche quando condividono la stessa infrastruttura fisica, come definito dallo standard IEEE 802.1Q. Senza una corretta segmentazione Layer 2, il rischio è quello di costruire una rete apparentemente suddivisa ma in realtà difficile da gestire, poco scalabile e spesso vulnerabile.
Quotidianamente mi capita di trovare e dover risolvere problemi su reti in cui sistemi di videosorveglianza, domotica, impianti tecnologici, rete uffici, reti ad uso privato e reti ospiti condividono la stessa infrastruttura senza una reale segmentazione logica.
In questi scenari il problema non è soltanto la sicurezza.
Diventano più difficili anche il troubleshooting, il monitoraggio, la gestione documentale e le attività di manutenzione. Una buona progettazione e realizzazione non si limita a creare solamente indirizzi IP differenti, ma organizza correttamente il traffico attraverso VLAN, trunk e domini di comunicazione ben definiti.
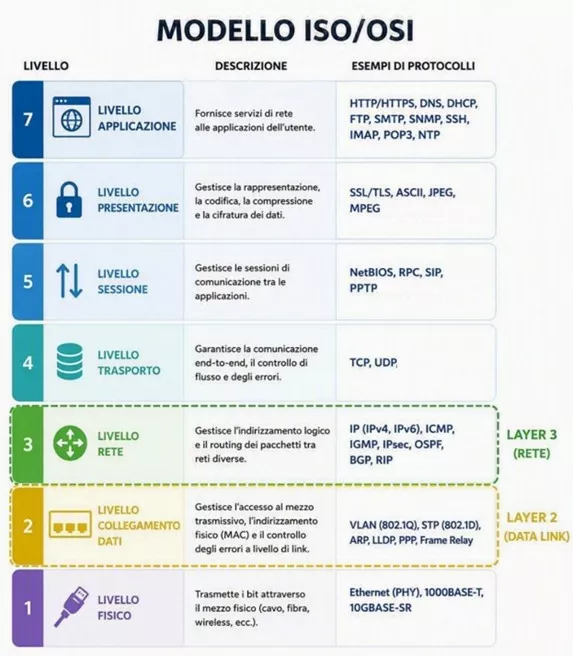
Figura 1 – Rappresentazione del modello ISO/OSI con esempi
Un altro errore molto comune consiste nel pensare che una rete segmentata sia automaticamente una rete sicura. In passato era normale ragionare in termini di: ACL, indirizzi IP sorgente e destinazione, porte TCP e UDP e in effetti per molti anni questo approccio ha funzionato.
Oggi ricordiamoci che il contesto è profondamente cambiato. Una connessione Hypertext Transfer Protocol Secure (HTTPS) sulla porta 443 può trasportare: normale traffico Web, applicazioni Cloud, sistemi di controllo remoto, malware, traffico di comando e controllo e anche attività di esfiltrazione dati, quindi anche traffico malevolo.
Dal punto di vista di una regola tradizionale, tutto questo traffico appare semplicemente come un regolare traffico HTTPS. Cosa significa? La porta di comunicazione utilizzata non racconta più l’intera storia.
Come possiamo intuire, le moderne infrastrutture non possono affidarsi esclusivamente a regole basate su indirizzi IP e numeri di porta o servizi come l’HTTPS. La sicurezza contemporanea richiede strumenti in grado di comprendere: applicazioni, contenuti, reputazione delle connessioni, comportamenti anomali, indicatori di compromissione.
Non è più sufficiente chiedersi: quale porta sta utilizzando questa comunicazione? Ma dobbiamo chiederci: Quale applicazione sta comunicando? Con chi? Per quale motivo? Il comportamento è coerente con quello atteso?
Questa differenza rappresenta uno dei cambiamenti più importanti avvenuti negli ultimi anni nel mondo del networking e della cybersecurity. Oggi, in tutti i contesti, passando dalla nostra abitazione alla grande impresa, è fondamentale utilizzare un Next Generation Firewall (NGFW), scegliendo ovviamente quello che fa al nostro caso (oggi abbiamo dispositivi per tutte le esigenze e velocità).
Non dimentichiamo un punto fondamentale: la gestione degli alert.
Un NGFW può rilevare eventi sospetti e potenziali minacce, ma il valore reale deriva dalla capacità di analizzare tali segnalazioni e adottare le opportune azioni correttive.
Ricordiamoci che una rete ben progettata dovrebbe sempre seguire alcuni passaggi fondamentali:
La tecnologia è soltanto uno strumento. La vera differenza la facciamo noi, applicando il giusto metodo nella progettazione.
Non dimentichiamo inoltre l’importanza di mantenere aggiornati i dispositivi di rete e i servizi di sicurezza attivi, così da garantire la protezione del traffico dati e ridurre l’esposizione alle minacce informatiche.
RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.