


Sans Tech segnala una sofisticata tecnica di phishing che sfrutta le capacità di rendering HTML di Microsoft Outlook per nascondere link dannosi ai sistemi di sicurezza aziendali, mantenendone l’efficacia contro gli utenti finali.
L’attacco sfrutta istruzioni HTML condizionali per visualizzare contenuti diversi a seconda che l’e-mail venga visualizzata in Outlook o in client di posta elettronica alternativi, consentendo agli autori della minaccia di aggirare i meccanismi di scansione di sicurezza comunemente implementati negli ambienti aziendali.

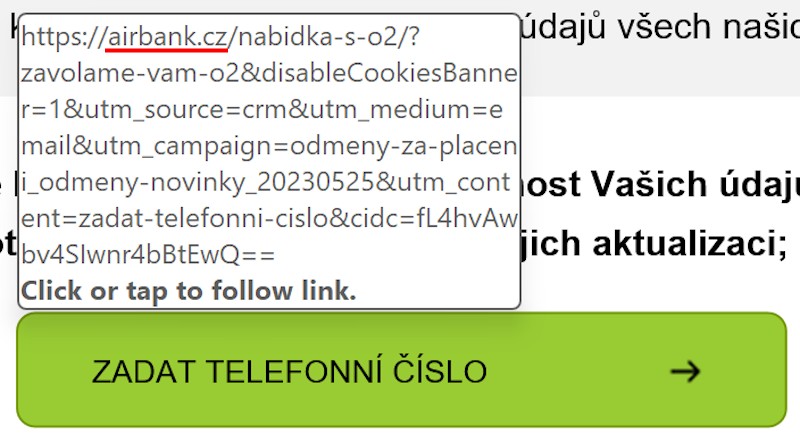
Gli analisti della sicurezza hanno osservato che questa tecnica viene utilizzata principalmente contro gli istituti finanziari, con gli aggressori che creano e-mail che sembrano provenire da importanti banche e richiedono la verifica del conto.
La natura sofisticata di questi attacchi suggerisce che siano opera di esperti in minacce informatiche che conoscono le sfumature tecniche dei motori di rendering dei client di posta elettronica e delle architetture di sicurezza aziendale.
Queste istruzioni, <!–[if mso]> e <!–[if !mso]>, sono state originariamente create per garantire la corretta formattazione delle e-mail su diversi client, ma ora sono state utilizzate come armi dai criminali informatici. Quando un’e-mail contenente queste istruzioni condizionali viene aperta in Microsoft Outlook, viene eseguito il codice condizionale MSO (Microsoft Office), che visualizza contenuto innocuo che appare legittimo sia agli utenti sia ai sistemi di sicurezza automatizzati.
La tecnica funziona creando due percorsi di codice distinti all’interno di un singolo messaggio di posta elettronica. Il primo percorso indirizza gli utenti di Outlook con link apparentemente legittimi, mentre il secondo indirizza gli utenti di altri client di posta elettronica a siti web di raccolta di credenziali.
Questo approccio a doppia funzionalità consente agli aggressori di mantenere un’apparenza di legittimità quando le e-mail vengono elaborate dall’infrastruttura di sicurezza aziendale, che si basa prevalentemente su meccanismi di scansione basati su Outlook.
L’implementazione dannosa prevede l’incorporamento di blocchi HTML condizionali che eseguono diverse destinazioni di collegamento ipertestuale in base all’identificazione del client di posta elettronica. La struttura del codice segue questo schema:
Questa struttura del codice garantisce che gli utenti di Outlook vedano riferimenti a domini bancari legittimi, mentre gli utenti di Apple Mail, Thunderbird, dell’interfaccia web di Gmail e di altri client non Outlook vengono reindirizzati a infrastrutture controllate dagli aggressori.
La scoperta di questa tecnica evidenzia significative debolezze nelle architetture di sicurezza della posta elettronica aziendale La maggior parte delle soluzioni di sicurezza aziendale analizzano le e-mail utilizzando motori compatibili con Outlook, il che significa che elaborano solo il ramo condizionale benigno e non riescono a rilevare il percorso alternativo dannoso.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].