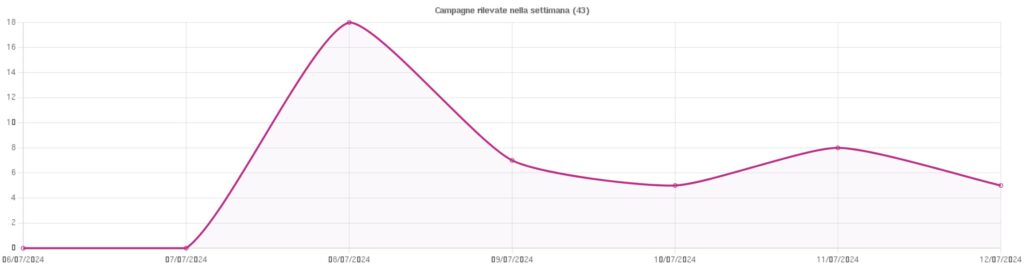
Lo riporta il CERT-AGID che ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 43 campagnemalevole.
Di queste 25 con obiettivi italiani e 18 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 523 indicatori di compromissione (IOC) individuati.
I temi più rilevanti della settimana
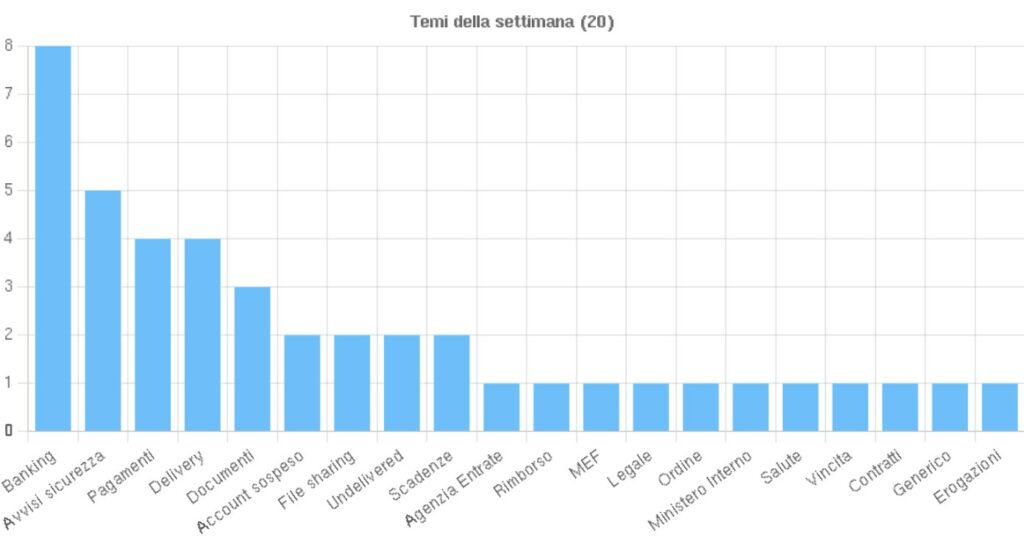
Sono 20 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
Advertising
Banking – Tema ricorrente nelle campagne di smishing rivolte principalmente a clienti di istituti bancari italiani e non, come BNL, BPM e BBVA. Usato inoltre per veicolare i malwareIrata, AzraelBot e SpyNote inviati alle vittime come file apk tramite SMS, oltre al malware AsyncRat inviato tramite email.
Avvisi sicurezza – Argomento sfruttato per diverse campagne di phishing ai danni di utenti di Poste Italiane, Aruba, McAfee, e Google.
Pagamenti – Tema utilizzato per alcune campagne di phishing ai danni di Enel e FatturaPA. Inoltre, il tema è servito per veicolare i malware AgentTesla, Guloader e Lokibot.
Delivery – Argomento sfruttato per campagne italiane di phishing ai danni di Poste Italiane e FedEx.
Documenti – Tema utilizzato per veicolare campagne di phishing non brandizzate di generiche Webmail e sfruttate per diffondere il malware Formbook.
Il resto dei temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
Campagna di phishing italiana ben strutturata ai danni di INPS, sfruttata per raccogliere dati personali, come dati anagrafici, codice fiscale, documenti di riconoscimento e busta paga. Il numero di documenti rubati al momento supera le 300 unità.
Data breach Telegram attraverso il quale sono state rese disponibili combolist contenenti quasi 40 mila credenziali (mail e password) di utenti italiani.
Malware della settimana
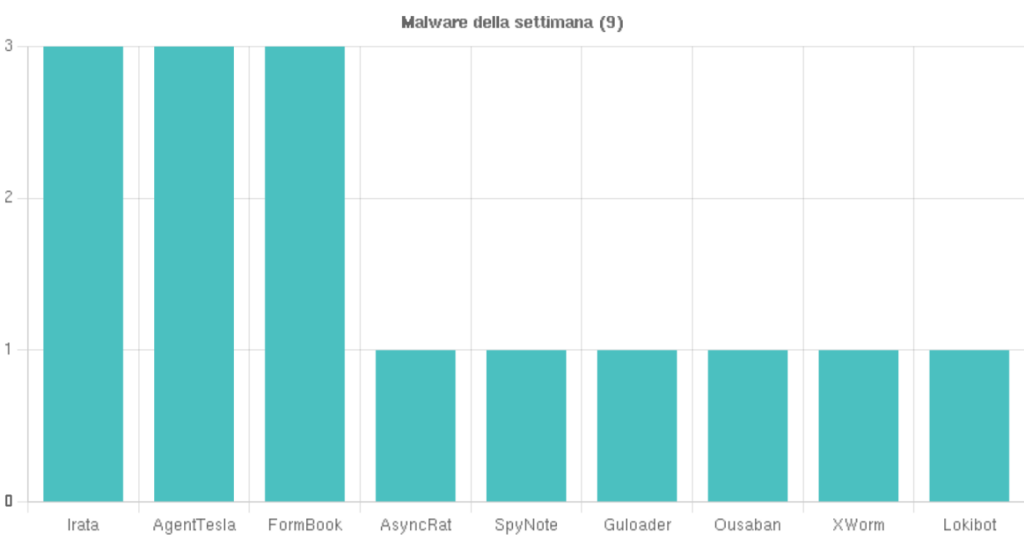
Sono state individuate, nell’arco della settimana, 9 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
Irata – Scoperte 3 campagne italiane che veicolano l’APK malevolo tramite SMS.
AgentTesla – Rilevata una campagna italiana a tema “Pagamenti”, diffusa mediante email con allegato ZIP, e 2 campagne generiche a tema “File sharing”, diffuse tramite email con allegati RAR.
FormBook – Individuata una campagna italiana che ha sfruttato il tema “Rimborso” e veicolata tramite email con allegato ZIP, oltre a 2 campagne generiche a tema “Documenti” e “Ordine”, veicolate tramite email con allegati RAR e DOC.
AsyncRat – Osservata una campagna generica a tema “Banking” che veicola un malware tramite email con allegato LNK.
SpyNote – Individuata una campagna italiana a tema “Banking“, veicolata tramite SMS con link che conduce al download di un file APK.
Guloader – Rilevata una campagna italiana a tema “Banking” che invia il malware tramite mail con allegato VBS.
Ousaban – Osservata una campagna italiana a tema “Legale” veicolata tramite email con allegato PDF.
XWorm – Rilevata una campagna generica a tema “Contratti” diffusa tramite mail con allegato GZ.
Lokibot – Individuata, infine, una campagna italiana a tema “Pagamenti” veicolata tramite mail con allegato ZIP.
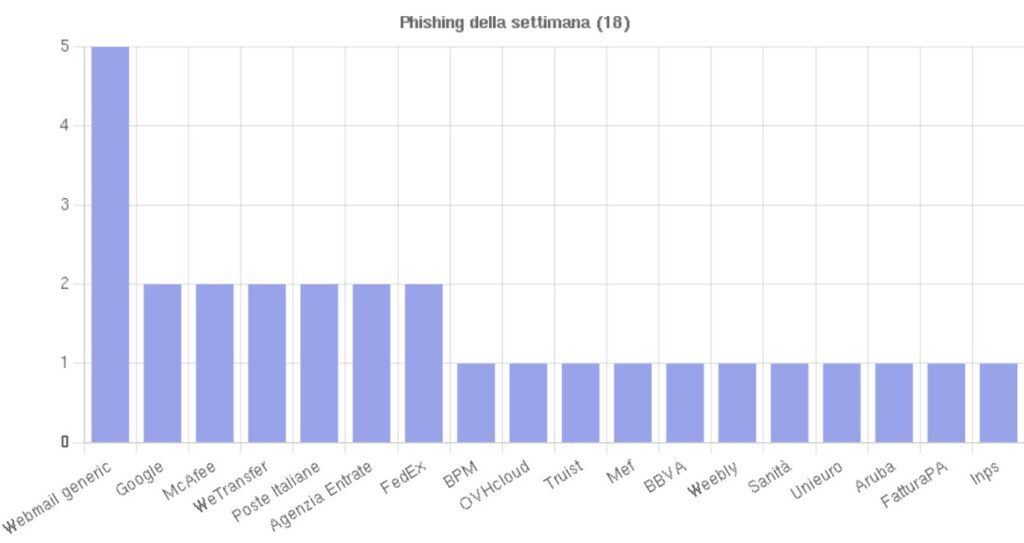
Phishing della settimana
Sono 18 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Poste Italiane, Agenzia delle Entrante, FedEx, e Google, ma ancor di più le campagne di Webmail non brandizzate che mirano a rubare dati sensibili agli utenti.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
La Redazione di Red Hot Cyber fornisce aggiornamenti quotidiani su bug, data breach e minacce globali. Ogni contenuto è validato dalla nostra community di esperti come Pietro Melillo, Massimiliano Brolli, Sandro Sana, Olivia Terragni e Stefano Gazzella.
Grazie alla sinergia con i nostri Partner leader nel settore (tra cui Accenture, CrowdStrike, Trend Micro e Fortinet), trasformiamo la complessità tecnica in consapevolezza collettiva, garantendo un'informazione accurata basata sull'analisi di fonti primarie e su una rigorosa peer-review tecnica.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].