


Un leak di dati legato a un farmaco anti-obesità ha rivelato informazioni critiche prima dell’approvazione FDA. E' stato vendute online per poche centinaia di dollari dai criminali a causa di una falla, causata da un errore nella configurazione dei certificati di sicurezza tra partner. La cybersecurity farmaceutica sta diventando sempre di più una questione di salute pubblica, con rischi diretti a pazienti e mercati finanziari.
Mentre i colossi del farmaco come Eli Lilly attendevano un via libera formale dalle autorità regolatorie per un nuovo farmaco contro l’obesità, il mercato sotterraneo era già operativo da mesi. Non si è trattato di un furto di documenti fisici o di un’irruzione vecchio stile, ma di una fuga di dati originata da un bug di sicurezza informatica banale, ma dalle conseguenze devastanti.
Nel mondo del farmaco, il segreto industriale è il bene più prezioso. Ad esempio il nome commerciale di un farmaco, il suo prezzo di lancio e la data di quando viene concessa l’approvazione FDA (negli Stati Uniti D’America), sono informazioni che valgono miliardi di dollari sui mercati finanziari.

Eppure, in questo caso, queste informazioni erano conosciute nei circuiti underground e su canali Telegram criptati per appena 200 dollari, molto prima che il pubblico (o gli investitori) ne sapessero nulla.
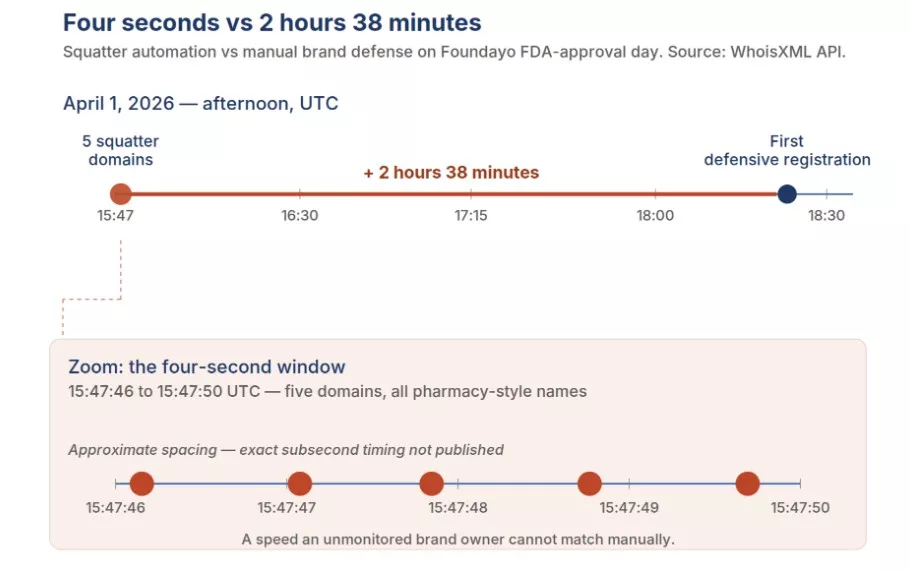
L’inchiesta rivela che la falla non è nata da un banale attacco di “brute force” o da un malware sofisticato inviato ai server dell’azienda. Al contrario, la perdita dei dati è avvenuta in una routine di sicurezza IT considerata standard: la configurazione dei certificati di sicurezza per i portali di terze parti, i quali erano coinvolti nella catena di approvvigionamento dell’azienda. In questa “zona grigia” tra l’azienda e i suoi partner, i dati sensibili sono stati esposti a causa di banali metadati non protetti.
Questo bug di sicurezza dimostra un concetto semplice, ovvero che la sicurezza di un’azienda farmaceutica non finisce più nel perimetro dei propri uffici. Si estende ad ogni singolo bit di informazione che viene condiviso tra consulenti, partner e enti regolatori.
I criminali informatici, si insinuano in queste fessure e non cercano più di abbattere le “mura” del castello, ma intercettano i dati che viaggiano tra un’organizzazione e l’altra dove molto spesso c’è roba interessante da acquisire.
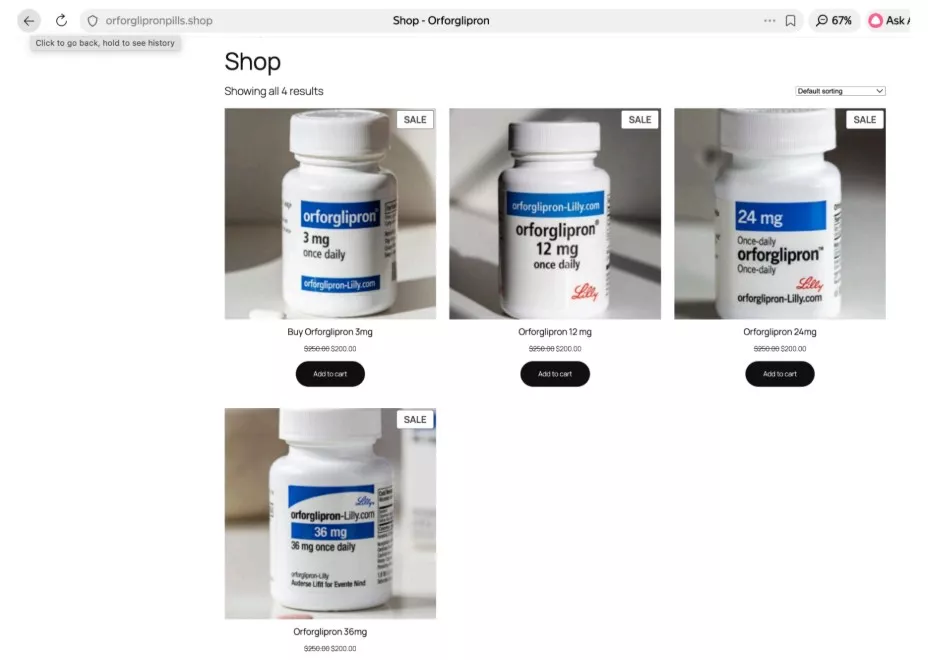
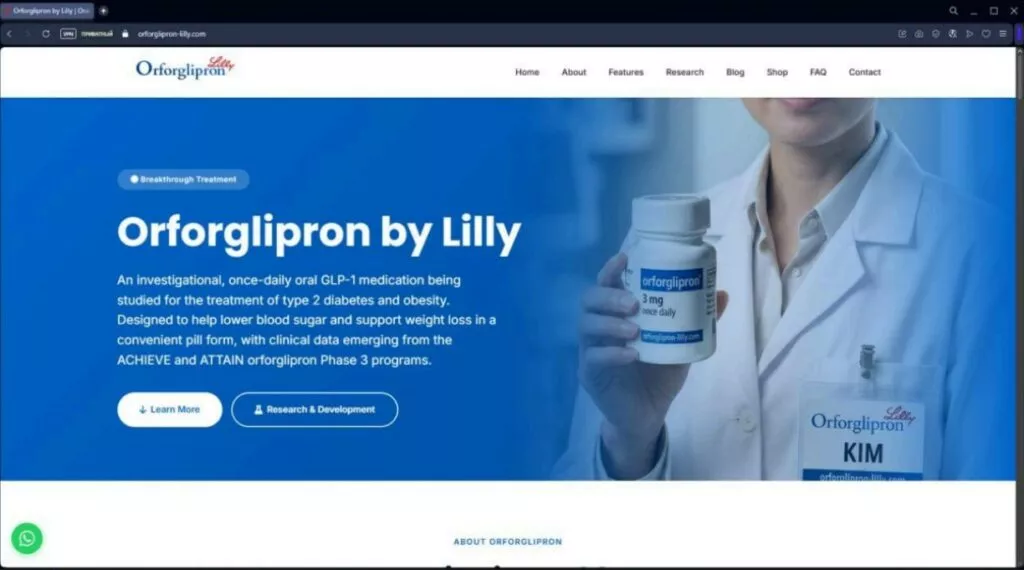
Le conseguenze di questa esposizione, hanno superato i confini del danno economico. Infatti, i venditori all’interno del mercato nero, non si sono limitati a vendere le informazioni sottratte. Le hanno utilizzate per offrire versioni contraffatte o “generiche precoci” del farmaco.
Hanno quindi sfruttato l’enorme richiesta globale per questo tipo di farmaco e l’autorità dei documenti trapelati, creando una rete di “distribuzione illegale” estremamente credibile per i non addetti ai lavori.
Il rischio sanitario è stato senza precedenti, i pazienti disperati hanno acquistato sostanze non verificate create dai criminali informatici basandosi su un leak di dati che confermavano l’efficacia del farmaco originale.
La cybersecurity è quindi diventata, a tutti gli effetti, una questione di salute pubblica.
Questo incidente purtroppo segna un altro punto di svolta. Se una volta gli obiettivi erano lo spionaggio industriale, rubare la formula chimica (la “ricetta”) di un farmaco, oggi l’obiettivo sono i “metadati del business”.
L’analisi è stata resa possibile grazie ai dati di WhoisXML API, mentre la ricerca è stata guidata da Alexandre François, DNS Threat Researcher e Product Marketing Director presso l’organizzazione.
Sapere in anticipo come un nuovo farmaco venga immesso sul mercato, permette ai malintenzionati di orchestrare delle campagne di phishing mirate, successive truffe e la creazione di reti di distribuzione illegale prima che il prodotto legale tocchi gli scaffali.
La lezione per i Chief Information Security Officers (CISO) risulta molto chiara. La protezione deve essere incentrata sul dato, ovunque questo risieda. Un certificato SSL configurato male o un database di test che viene lasciato senza controllo online, fa molti più danni di un incendio in un laboratorio di ricerca.
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.