


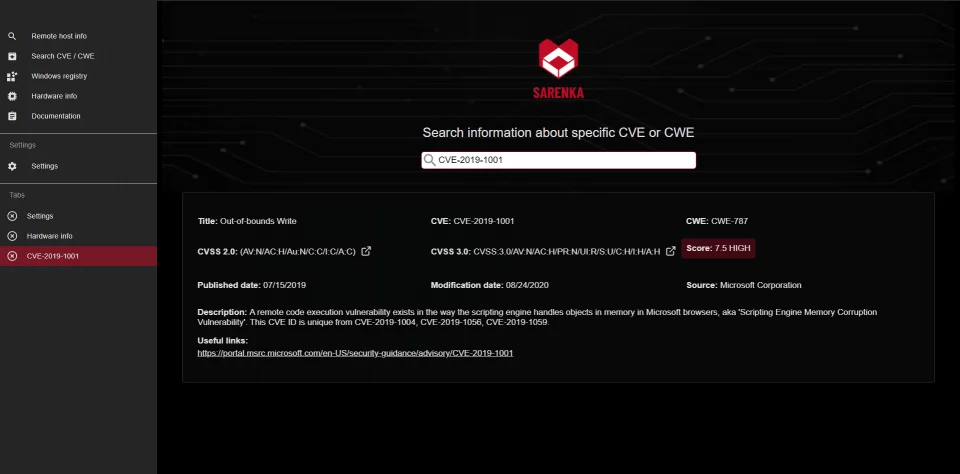
Per la serie “programmi hacker”, oggi conosceremo SARENKA.

Per la rubrica Hack tutorial, oggi parliamo di uno strumento di Open Source Intelligence (OSINT) che si chiama SARENKA che ci consente di aiutarci ad ottenere delle informazioni utili a comprendere le superfici di attacco di un sistema informatico.
L’obiettivo principale è raccogliere informazioni dai motori di ricerca per i dispositivi connessi a Internet (come ad esempio censys e shodan).
Raccoglie inoltre i dati sul Common Vulnerabilities and Exposures (CVE), Common Weakness Enumeration (CWE) e dispone anche di un database in cui i CVE sono mappati con i CWE.
Lavora e fornisce i dati di output sulla macchina locale: software installato in locale e utilizza le librerie di python e dei comuni comandi cmd per funzionare.
L’applicazione dispone anche di strumenti e utility aggiuntive, come ad esempio un calcolatore di hash, il calcolatore di entropia di Shannon e uno scanner di porte molto semplice. Sono previsti più strumenti matematici di crittografia e script di ricognizione.
Le funzionalità sono:
Inoltre puoi:
Scarica dal repository
$ git clone https://github.com/pawlaczyk/sarenka.git
Vai alla directory di origine
$ cd sarenka/sarenka
Eseguiamo sarenka.py
$ python sarenka.py
Intanto per cominciare, dovrai creare in account sui due motori di ricerca e quindi:
Esecuzione di un’applicazione di backend – predefinito http: // localhost: 8000 /
# go to sarenka/sarenka$ python backend/manage.py runserver
Applicazione frontent in esecuzione – predefinito http: // localhost: 3000 /
# go to sarenka/sarenka/frontend folder$ npm start
SARENKA è stato anche menzionato e recensito su altri siti:
Fonte
https://github.com/pawlaczyk/sarenka/tree/new_master


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]