


La settimana scorsa, Progress Software, lo sviluppatore della piattaforma di condivisione file MOVEit Transfer, recentemente utilizzata in attacchi massicci che hanno colpito più di 2.100 organizzazioni e 62 milioni di persone, ha avvertito i clienti di una nuova pericolosa vulnerabilità nel suo prodotto WS_FTP Server. Poiché per questo bug è già apparso un exploit PoC, gli sviluppatori affermano di essere “delusi” dalle azioni dei ricercatori che lo hanno creato.
Il sito Web ufficiale di Progress Software riporta che migliaia di team IT in tutto il mondo utilizzano WS_FTP come strumento di trasferimento file sicuro di livello aziendale. Tuttavia, la settimana scorsa l’azienda ha annunciato di aver corretto molte vulnerabilità nel server WS_FTP che interessavano la sua interfaccia e il modulo di trasferimento ad hoc.

Due di queste vulnerabilità hanno ricevuto immediatamente lo stato critico e una di esse, il CVE-2023-40044, ha ricevuto il punteggio più alto possibile sulla scala CVSS 3.1: 10 punti su 10 possibili.
Questo bug interessa le versioni del server WS_FTP precedenti alla 8.7.4 e alla 8.8.2, consentendo agli aggressori non autenticati di eseguire comandi remoti se sfruttano con successo una vulnerabilità di deserializzazione .NET nel modulo Ad Hoc Transfer.
Un altro problema critico, il CVE-2023-42657 con punteggio CVSS 9,9, è una vulnerabilità di patch traversal e consente agli aggressori di eseguire operazioni sui file al di fuori del percorso consentito della cartella WS_FTP.
“Inoltre, gli aggressori possono abbandonare il contesto della struttura dei file del server WS_FTP ed eseguire operazioni dello stesso livello (eliminazione, ridenominazione, rmdir, mkdir) su file e cartelle nel sistema operativo sottostante”, ha avvertito Progress Software.
Ha inoltre sottolineato che questi problemi critici possono essere sfruttati senza l’interazione dell’utente e non richiederebbero agli aggressori di avere vaste conoscenze tecniche.
Gli sviluppatori hanno invitato i clienti ad aggiornare il server WS_FTP alla versione 8.8.2 il prima possibile, in cui le vulnerabilità sono state corrette. Sono state inoltre pubblicate le istruzioni su come disabilitare il vulnerabile modulo Ad Hoc Transfer se non è in uso.
Lo scorso fine settimana, gli specialisti di Assetnote, che originariamente avevano scoperto la vulnerabilità critica CVE-2023-40044, hanno pubblicato dettagli tecnici su questo problema sul loro blog e hanno anche parlato della creazione di un exploit PoC per questo bug critico di sicurezza. Successivamente, le informazioni sull’exploit hanno iniziato a diffondersi rapidamente sui social network .
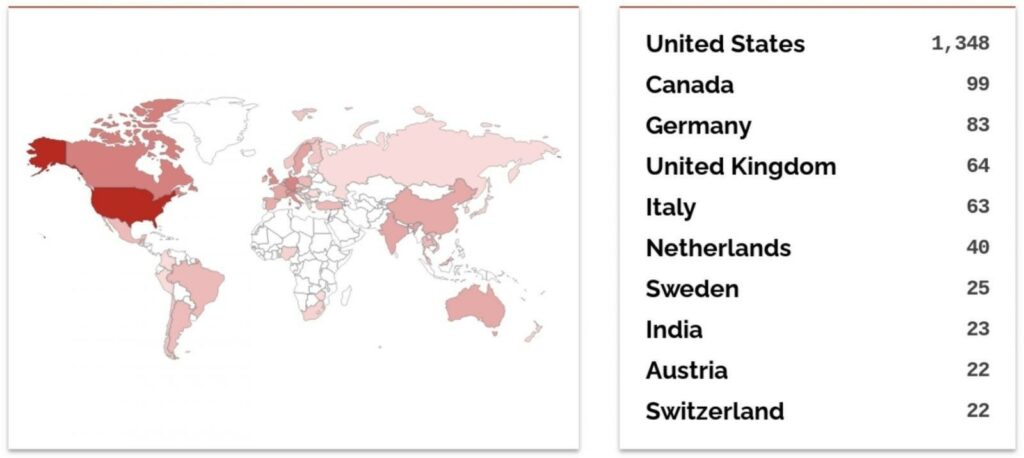
“Questa vulnerabilità sembra essere relativamente semplice e rappresenta un tipico problema di deserializzazione .NET che si traduce in RCE. È sorprendente che questo bug sia rimasto nel codice per così tanto tempo, dal momento che il venditore ha dichiarato che la maggior parte delle versioni di WS_FTP sono vulnerabili”, hanno detto i ricercatori. “Dalla nostra analisi di WS_FTP abbiamo scoperto che in Internet ci sono circa 2900 host che utilizzano WS_FTP. La maggior parte di questi sistemi sono di proprietà di grandi imprese, governi e istituzioni educative”.
Rapid7 ha subito avvertito che gli aggressori avevano iniziato a sfruttare il CVE-2023-40044 quasi contemporaneamente alla pubblicazione del rapporto Assetnote. Finora gli esperti ritengono che dietro tutti gli attacchi ci siano gli stessi hacker criminali, poiché la “catena di esecuzione del processo” è la stessa in tutti i casi rilevati e negli attacchi è stato utilizzato lo stesso dominio Burpsuite.
Il noto esperto di sicurezza informatica Kevin Beaumont scrive addirittura che un’organizzazione anonima, che recentemente ha subito un attacco ransomware, gli ha riferito che gli aggressori sono penetrati nella rete tramite le falle su WS_FTP.
I rappresentanti di Progress Software hanno dichiarato ai media di essere delusi da ciò che stava accadendo e di non aspettarsi che un exploit PoC per un problema critico comparisse così presto.
“Siamo delusi dalla rapidità con cui terze parti hanno rilasciato l’exploit PoC effettuando il reverse engineering sulla base del nostro rapporto e della patch del 27 settembre. Ciò ha consentito agli aggressori di avere una road map per sfruttare le vulnerabilità mentre molti dei nostri clienti erano ancora in procinto di applicare le patch”.
Non abbiamo prove che queste vulnerabilità siano state sfruttate prima del rilascio della patch. Sfortunatamente, creando e rilasciando un PoC subito dopo il rilascio della fix, una società terza ha fornito ai criminali informatici uno strumento per attaccare i nostri clienti. Incoraggiamo tutti i clienti del server WS_FTP ad aggiornare i propri ambienti il prima possibile.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.