


Un nuovo annuncio pubblicato su un noto forum underground da parte dell’utente SinCity mette in vendita l’accesso amministrativo completo a un e-commerce italiano nel settore beauty. La piattaforma in questione è basata su NewCart CMS, e secondo quanto riportato, l’accesso offerto consente la modifica diretta dei template – inclusa la possibilità di inserire codice JavaScript.
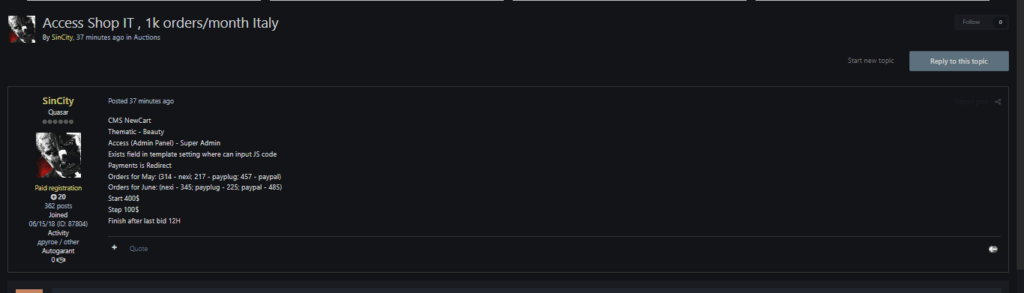
Questa vendita espone tutti i clienti del portale a rischi concreti: esfiltrazione di dati personali e finanziari, campagne di formjacking o skimming tramite JavaScript malevolo, compromissione della reputazione e potenziali danni legali e reputazionali.

Inoltre, l’elevato volume di ordini mensili rende l’accesso molto appetibile per operatori di ransomware o gruppi focalizzati su frodi con carte di credito.
Questo è l’ennesimo caso che conferma come le PMI italiane – in particolare quelle del commercio elettronico – siano un bersaglio ricorrente degli Initial Access Broker. La vendita di accessi privilegiati su marketplace criminali resta uno dei principali vettori di ingresso per ransomware e attacchi supply chain.
Quanto emerso dalla vendita di accessi da parte degli Initial Access Broker (IAB) evidenzia, ancora una volta, quanto sia fondamentale disporre di un solido programma di Cyber Threat Intelligence (CTI). Gli IAB rappresentano un anello critico nella catena del cybercrime, fornendo a gruppi ransomware o altri attori malevoli l’accesso iniziale alle infrastrutture compromesse. Identificare tempestivamente queste dinamiche, monitorando forum underground e canali riservati, consente di anticipare minacce prima che si traducano in veri e propri attacchi.
Oggi la CTI non è più un’opzione, ma un pilastro strategico dei programmi di sicurezza informatica. Non si tratta solo di analizzare indicatori di compromissione (IoC) o condividere report: si parla di comprendere il contesto, le motivazioni degli attori ostili e il loro interesse verso specifici settori o target. Una corretta attività di intelligence avrebbe potuto, in questo caso, segnalare anomalie o pattern riconducibili a un potenziale interesse da parte di un broker d’accesso verso l’azienda in questione, fornendo al team di sicurezza il tempo per prepararsi e rafforzare i propri sistemi.
In uno scenario dove il tempo tra l’intrusione iniziale e l’escalation dell’attacco si riduce sempre più, la capacità di raccogliere, analizzare e agire sulle informazioni strategiche rappresenta un vantaggio competitivo e operativo. Integrare la CTI nei processi aziendali non solo riduce il rischio, ma consente di passare da una postura reattiva a una proattiva. Oggi più che mai, nessuna organizzazione può permettersi di ignorare il valore della Cyber Threat Intelligence.
Se sei interessato ad approfondire il mondo del dark web e della Cyber Threat Intelligence, Red Hot Cyber organizza corsi formativi dedicati sia in Live Class che in modalità eLearning. Le Live Class sono lezioni interattive svolte in tempo reale con i nostri esperti, che ti permettono di porre domande, confrontarti con altri partecipanti e affrontare simulazioni pratiche guidate. I corsi in eLearning, invece, sono fruibili in autonomia, disponibili 24/7 tramite piattaforma online, ideali per chi ha bisogno di massima flessibilità, con contenuti aggiornati, quiz e laboratori hands-on. Entrambe le modalità sono pensate per rendere accessibile e comprensibile la CTI anche a chi parte da zero, offrendo un percorso concreto per sviluppare competenze operative nel campo della sicurezza informatica. Per informazioni contatta [email protected] oppure tramite WhatsApp al numero 379 163 8765.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.