


Un nuovo post sul dark web mette in vendita l’accesso amministrativo a un negozio online italiano basato su Magento. Prezzo: 200 dollari. Clienti e ordini in chiaro, e un rischio enorme per la sicurezza digitale delle aziende italiane.
Un annuncio pubblicato da un utente con nickname “kazu” su un forum underground sta circolando nelle ultime ore. Nel post, l’autore mette in vendita l’accesso al pannello di amministrazione di un e-commerce italiano – completo di dashboard, clienti, ordini e analytics – a soli 200 dollari.
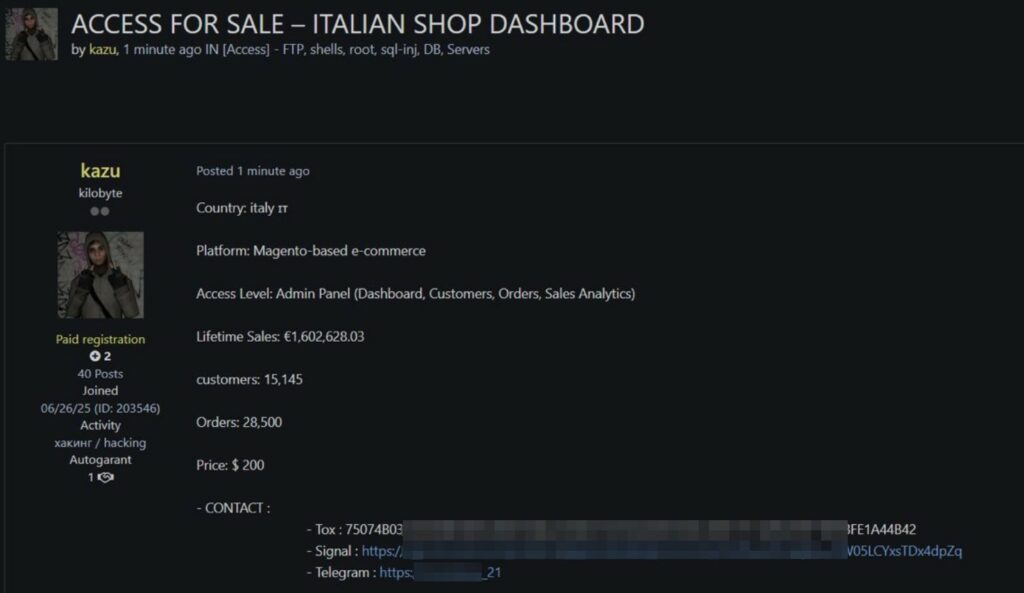

Il venditore afferma che il sito compromesso conta 15.145 clienti registrati, 28.500 ordini e oltre 1,6 milioni di euro di vendite complessive. Al momento non conosciamo quale sia l’azienda in questione, ma sappiamo che risulta essenziale per questa azienda analizzare quali possano essere le problematiche della piattaforma Magento e correre subito ai ripari (come ad esempio un patching non effettuato).
Il criminale fornisce i contatti per l’acquisto, i quali vengono forniti su piattaforme anonime e cifrate come Tox, Signal e Telegram, strumenti spesso utilizzati dai criminali per garantire anonimato e riservatezza.
Figure come “kazu” appartengono a una categoria ben definita nell’ecosistema criminale: i broker di accesso (Initial Access Brokers). Si tratta di attori che violano reti aziendali o piattaforme web e rivendono gli accessi a terzi – spesso a gruppi ransomware o operatori di frodi digitali.
Il loro obiettivo non è necessariamente condurre l’attacco finale, ma monetizzare rapidamente le intrusioni ottenute. Sono il primo anello della catena che porta, nei casi più gravi, a data breach, furti di dati sensibili, estorsioni e blocchi operativi.
Il fatto che il target sia un e-commerce italiano è significativo. Molte aziende nel nostro Paese, soprattutto le PMI, non dispongono di sistemi di monitoraggio avanzati e non hanno strumenti per sapere se i propri accessi amministrativi siano in vendita nel dark web.
Le conseguenze di un accesso compromesso possono essere devastanti:
È qui che entra in gioco la Cyber Threat Intelligence (CTI): una disciplina fondamentale per individuare e contrastare queste minacce prima che sia troppo tardi. Attraverso l’analisi delle fonti aperte (OSINT), dei forum del dark web, dei canali Telegram e dei marketplace sotterranei, la CTI permette di:
Senza un programma di Cyber Threat Intelligence, molte organizzazioni scoprono di essere state violate solo dopo che l’attacco è avvenuto.
Il caso dell'”Italian Shop Dashboard” è solo uno dei tanti esempi che ogni giorno compaiono nei mercati del dark web. Ogni annuncio rappresenta un’azienda vulnerabile e un’opportunità per gli attaccanti.
Oggi più che mai, la conoscenza è difesa. Implementare una strategia di Cyber Threat Intelligence significa vedere prima ciò che altri non vedono, anticipare le minacce e proteggere la propria infrastruttura digitale prima che finisca nelle mani sbagliate.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].