


Secondo Integrity360, negli ultimi due anni il 57% delle organizzazioni ha subito almeno un attacco ransomware, con tattiche che sono evolute rispetto alla semplice crittografia dei file in direzione di strategie di estorsione complesse e in più fasi, progettate per esercitare la massima pressione sulle vittime.
Il ransomware è una delle minacce più diffuse e dirompenti che le organizzazioni di tutto il mondo devono affrontare, con un volume degli attacchi in costante aumento a fronte di una riduzione delle entrate per singolo incidente.
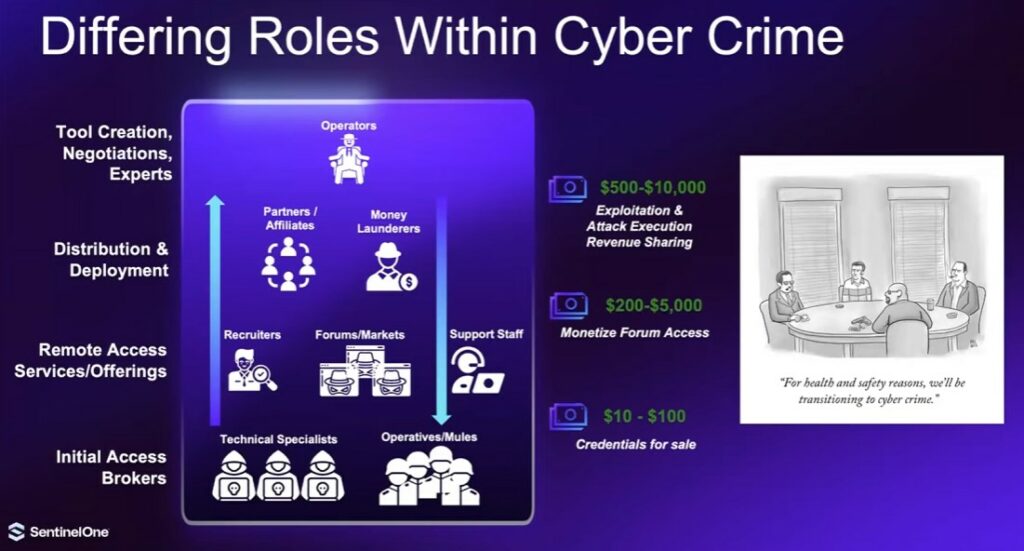

Il 42% delle organizzazioni che hanno segnalato di essere state colpite da un attacco ransomware è stato oggetto di tattiche di doppia o tripla estorsione, che sostituiscono la crittografia dei file con la combinazione di furto dei dati, minacce di esposizione pubblica e interruzione operativa. Questo cambiamento riflette un adattamento calcolato da parte degli autori degli attacchi a controlli di sicurezza più rigorosi e a tassi di pagamento del riscatto più bassi.
L’evoluzione ha visto l’emergere di nuove tattiche:
Anche il profilo geografico degli autori degli attacchi sta cambiando. Secondo gli analisti di Recorded Future, nel 2026 il numero degli autori di ransomware russi scenderà sotto al 50% del totale, confermando la globalizzazione dell’infrastruttura del crimine informatico.
Nessun settore è immune, ma alcuni sono esposti a un rischio maggiore:
Gli esperti di sicurezza di Integrity360 raccomandano un approccio completo contro il ransomware, incentrato su diversi strumenti: un’autenticazione a più fattori e l’adozione di politiche di accesso zero-trust, l’espansione della visibilità negli ambienti cloud e SaaS per rilevare configurazioni errate e abuso dei privilegi, il rilevamento delle minacce interne attraverso il monitoraggio dei comportamenti, e la manutenzione di backup sottoposti a test regolari per verificarne l’efficacia in termini di ripristino.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.