


Gli esperti di sicurezza informatica hanno scoperto un nuovo exploit che sfrutta il protocollo RDP (Remote Desktop Protocol). Questa vulnerabilità consente agli aggressori di ottenere un controllo non autorizzato sui sistemi Windows e di dirottare l’attività del browser, rappresentando una minaccia significativa per la sicurezza dei dati individuali e aziendali.
L’exploit nasce dalla gestione e dall’archiviazione improprie dei file di cache bitmap RDP, progettati per migliorare le prestazioni durante le sessioni desktop remote. Questi file memorizzano frammenti di attività sullo schermo, come elementi grafici e dati dello schermo, sul computer locale del client.

Sebbene pensata per l’ottimizzazione delle prestazioni, questa funzionalità è stata ora sfruttata da malintenzionati per ottenere informazioni sulle sessioni attive di Windows e sulle attività di navigazione web.
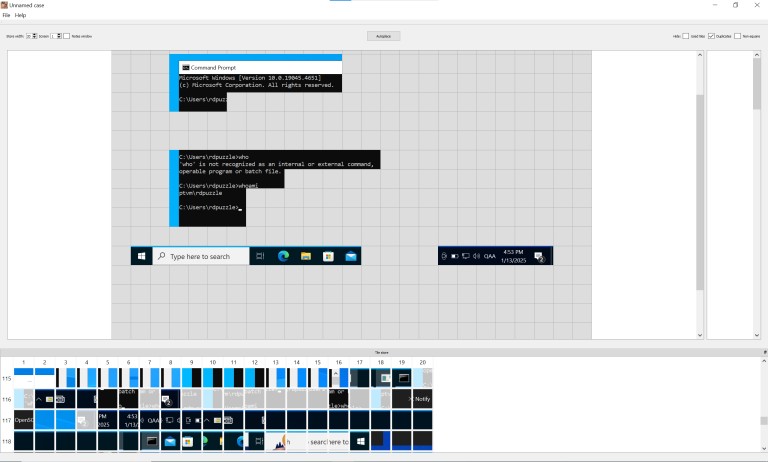
Analizzando i file di cache bitmap memorizzati sulla macchina che ha avviato l’attacco, gli aggressori possono ricostruire parti della schermata della sessione remota.
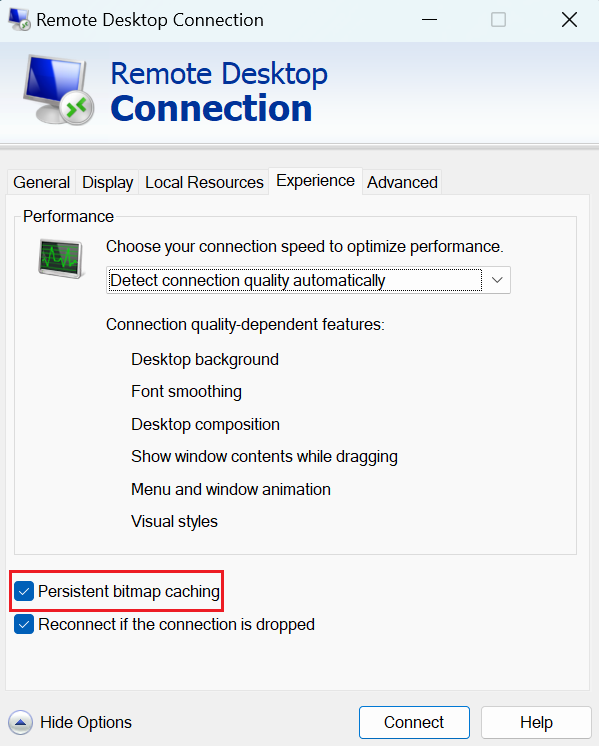
La memorizzazione nella cache persistente delle immagini bitmap è abilitata per impostazione predefinita in mstsc.exe Ciò include la registrazione di applicazioni aperte, comandi eseguiti, sessioni private del browser e attività sensibili dell’utente, come l’accesso alle pagine di login o il download di file.
Con strumenti aggiuntivi, come BMC-Tools (sviluppato dall’agenzia francese per la sicurezza informatica ANSSI) e RdpCacheStitcher, gli aggressori possono ricomporre i frammenti grafici e ricavarne informazioni fruibili. I ricercatori che hanno esplorato questo exploit lo hanno paragonato a un “guardare virtualmente alle spalle” dell’utente bersaglio. In un esempio reale, gli aggressori hanno ricostruito con successo i frame di sessione RDP per visualizzare:
Questo livello di informazioni non solo compromette la privacy degli utenti, ma fornisce anche agli aggressori informazioni dettagliate per aumentare i propri privilegi e rafforzare la propria posizione nelle reti compromesse.
L’exploit è particolarmente pericoloso per le organizzazioni. Gli amministratori che utilizzano RDP per gestire più macchine creano un’ampia rete di connessioni sensibili, tutte vulnerabili se un aggressore ottiene l’accesso alla macchina che le ha avviate.
In un caso, gli aggressori hanno utilizzato questo exploit per colpire i fornitori di servizi che gestivano da remoto i sistemi dei clienti, diffondendo malware ed esfiltrando credenziali sensibili. Sebbene anche gli utenti comuni siano a rischio, l’impatto maggiore si riscontra negli ambienti aziendali in cui RDP è essenziale per le operazioni IT.
I malintenzionati possono utilizzare i dati ricostruiti per condurre attacchi di phishing, diffondere ransomware o semplicemente monitorare attività sensibili senza renderle tracciabili. Per mitigare i rischi posti da questo exploit, gli esperti di sicurezza informatica raccomandano le seguenti misure:
Poiché le organizzazioni si stanno sempre più orientando verso modelli di lavoro da remoto e ibridi, la protezione delle connessioni RDP deve rimanere una priorità assoluta. Gli esperti avvertono che la mancata risoluzione tempestiva di queste vulnerabilità potrebbe esacerbare i danni derivanti da futuri attacchi informatici.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.